Risikomanagement
0 Kurzkarte: Ein Risiko bewerten
Für Risikoeigentümer, die ein Risiko erfassen oder neu bewerten sollen.
- Öffnen Sie Compliance → Risikomanagement, Reiter Risikoregister. Klicken Sie auf Neu oder öffnen Sie das Risiko mit dem Stift.
- Stammdaten und Risikoanalyse: Kategorien, Bedrohungen, Schwachstellen und die Risikobeschreibung inkl. Auswirkungen eintragen.
- Brutto-Risiko und Netto-Risiko: je eine Karte für Eintrittswahrscheinlichkeit (W) und Auswirkung (A) wählen und die Begründung schreiben – brutto ohne, netto mit den umgesetzten Maßnahmen.
- Risikobehandlung: Strategie wählen (Vermeiden, Reduktion, Übertragen, Akzeptieren), bei Bedarf mit Maßnahme planen den Risikobehandlungsplan füllen; danach Ziel-Risiko bewerten.
- Speichern. Ist der Prüfworkflow eingeschaltet, klicken Sie anschließend auf Zur Prüfung einreichen.
Tipp: Alle Abschnitte des Risikos stehen auf einer Seite untereinander. Die Reiter oben springen nur zum jeweiligen Abschnitt. Ein Klick auf Speichern sichert alle Abschnitte zusammen.
1 Einführung
1.1 Wofür ist das Modul da?
Das Risikomanagement ist das Risikoregister Ihrer Organisation für Datenschutz, Informationssicherheit (ISO/IEC 27001), Cybersecurity (NIS2), KI und allgemeine Unternehmensrisiken. Je Risiko halten Sie fest:
- was passieren kann – Bedrohungen, Schwachstellen und die Risikobeschreibung,
- wen und was es betrifft – Verknüpfungen zu Verarbeitungstätigkeiten, Assets, Maßnahmen (TOM), Geschäftsprozessen, Dienstleistern, Anforderungen und Arbeitsplätzen,
- wie hoch es ist – als Brutto-, Netto- und Ziel-Risiko,
- was dagegen getan wird – Strategie, Risikobehandlungsplan und Akzeptanz.
Für die Leitung fasst das Modul alles im Dashboard, im Behandlungsplan und im Management Review zusammen.
Sie öffnen das Modul über Compliance → Risikomanagement.
Risiken entstehen auch in anderen Modulen: In der Verarbeitungstätigkeit legen Sie im Reiter DSFA + Risiken mit Risiko anlegen ein neues Risiko an oder verknüpfen ein bestehendes (Kapitel „Verbindung zu anderen Modulen").
1.2 Begriffe
| Begriff | Bedeutung |
|---|---|
| Risikoeigentümer | Person, die das Risiko bewertet und verantwortet. Sie darf „ihr" Risiko auch ohne Schreibrecht im Modul bearbeiten. |
| Risikokategorie | Fachliche Einordnung, z. B. Datenschutz oder Informationssicherheit. Ein Risiko kann mehrere Kategorien haben. Die Kategorie bestimmt die Bewertungshilfen. |
| Eintrittswahrscheinlichkeit (W) | Wie wahrscheinlich tritt das Risiko ein? In der Standardmatrix 1 Unwahrscheinlich bis 4 Sehr wahrscheinlich. |
| Auswirkung (A) | Wie schwer wiegt der Schaden? In der Standardmatrix 1 Geringfügig bis 4 Maximal. |
| Risikowert | W × A, in der Standardmatrix 1 bis 16. |
| Risikostufe | Einstufung des Risikowerts, in der Voreinstellung Gering (1–2), Mittel (3–6), Hoch (7–12) und Kritisch (13–16). |
| Brutto-Risiko | Risiko ohne Maßnahmen. |
| Netto-Risiko | Risiko mit den heute umgesetzten Maßnahmen – das aktuelle Risiko. Alle Übersichten rechnen mit dem Netto-Risiko. |
| Ziel-Risiko | Risiko, das nach Umsetzung des Risikobehandlungsplans bleiben soll. |
| Risikobehandlungsplan | Geplante Maßnahmen mit Verantwortlichem und Zieldatum, die das Risiko senken oder übertragen. |
| Prüfstatus | Stand im Prüfworkflow: Offen, Zur Prüfung, In Prüfung, Geprüft (OK) oder Geprüft (Mängel). |
| Re-Evaluation | Erneute Bewertung eines freigegebenen Risikos, z. B. nachdem der Behandlungsplan umgesetzt ist. |
1.3 Wie die Bewertung funktioniert
Sie bewerten jedes Risiko dreimal – brutto, netto und als Ziel – jeweils mit einer Karte für Eintrittswahrscheinlichkeit (W) und einer für Auswirkung (A). Der MANAGER multipliziert beide Werte, zeigt die Position in der Risikomatrix und die Risikostufe.
| Stufe | Eintrittswahrscheinlichkeit (W) | Auswirkung (A) |
|---|---|---|
| 1 | Unwahrscheinlich | Geringfügig |
| 2 | Möglich | Überschaubar |
| 3 | Wahrscheinlich | Erheblich |
| 4 | Sehr wahrscheinlich | Maximal |
Beispiel: W 3 Wahrscheinlich × A 3 Erheblich = 9, Stufe Hoch.
Hat das Risiko mehrere Kategorien, gilt das Maximalprinzip: Der höchste Wert über alle Kategorien zählt. Unter den Karten finden Sie je Kategorie eine aufklappbare Hilfestellung zur Bewertung …, die beschreibt, was die Stufen in dieser Kategorie bedeuten. Matrixgröße, Stufen und Bewertungshilfen legt die Administration fest (Kapitel „Konfiguration").
1.4 Der Ablauf im Überblick
| Schritt | Wer | Was | Status / Prüfstatus |
|---|---|---|---|
| Anlegen | Fachbereich, DSB, ISB | Neu: Bezeichnung, Kategorie, Risikoeigentümer | Entwurf / Offen |
| Analysieren und bewerten | Risikoeigentümer | Risikoanalyse, Verknüpfungen, Brutto- und Netto-Risiko | In Bearbeitung |
| Behandeln | Risikoeigentümer | Strategie, Risikobehandlungsplan, Ziel-Risiko, Akzeptanz | In Bearbeitung |
| Prüfen (wenn eingeschaltet) | Prüfer | Zur Prüfung einreichen → Prüfansicht → Prüfung abschließen | Zur Prüfung → Freigegeben / Geprüft (OK) oder In Bearbeitung / Geprüft (Mängel) |
| Überwachen | Risikoeigentümer, Leitung | Dashboard, Behandlungsplan, Management Review; Aufgabe zur erneuten Bewertung | – |
| Erneut bewerten | Risikoeigentümer | Zur Evaluation einreichen | wieder In Bearbeitung / Offen |
Ohne Prüfworkflow setzen Sie den Status im Abschnitt Stammdaten selbst, z. B. auf Freigegeben.
1.5 Rollen und Rechte
Die Rechte vergibt die Administration je Modul in Stufen.
| Rolle | Aufgaben | Sicht und Rechte |
|---|---|---|
| Lesend (Stufe 1) | Risiken einsehen, berichten | alle Reiter, Risiken in der Ansicht (Auge), alle Exporte |
| Bearbeitende (Stufe 2) | Risiken anlegen und pflegen | zusätzlich Neu, Bearbeiten (Stift), Schlagwörter, Massenaktionen, Wiederherstellen |
| Löschrecht (Stufe 3) | aufräumen | zusätzlich Löschen im Risikoregister |
| Sonderrecht (Stufe 4) | einrichten | zusätzlich Risikomanagement konfigurieren |
| Risikoeigentümer | bewertet und verantwortet ein Risiko | bearbeitet sein Risiko auch ohne Schreibrecht im Modul |
| Aufgabenbearbeiter | erledigt eine Aufgabe zum Risiko | wer eine offene Aufgabe zur Behandlung, Prüfung oder Aktualisierung eines Risikos hat, darf dieses Risiko bearbeiten |
| Prüfer | prüft die Bewertung (Vier-Augen-Prinzip) | sieht bei eingereichten Risiken Zur Prüfungsansicht, nur wenn er der zugewiesene Prüfer ist |
Tipp: Auf jeder Seite des Moduls öffnet das Fragezeichen oben rechts die Hilfe zur aktuellen Ansicht.
2 Das Risikoregister
Für alle, die Risiken suchen, öffnen oder anlegen.
2.1 Reiter und Aktionsleiste
Das Modul hat fünf Reiter: Dashboard, Risikoregister, Behandlungsplan, Management Review und Archiv. Die Aktionsleiste darüber zeigt nur die Schaltflächen, die zum geöffneten Reiter passen. Rechts filtert Suche in Tabelle die angezeigte Tabelle.
Das Risikoregister listet alle nicht archivierten Risiken mit Bezeichnung, Risiko-ID, Kategorien, Netto-Risiko, Status, Prüfstatus, Schlagwörter, Risikoeigentümer und Erstellt am. Das Auge öffnet ein Risiko zum Lesen, der Stift zum Bearbeiten. Über das Spaltensymbol rechts im Tabellenkopf blenden Sie Spalten ein und aus.
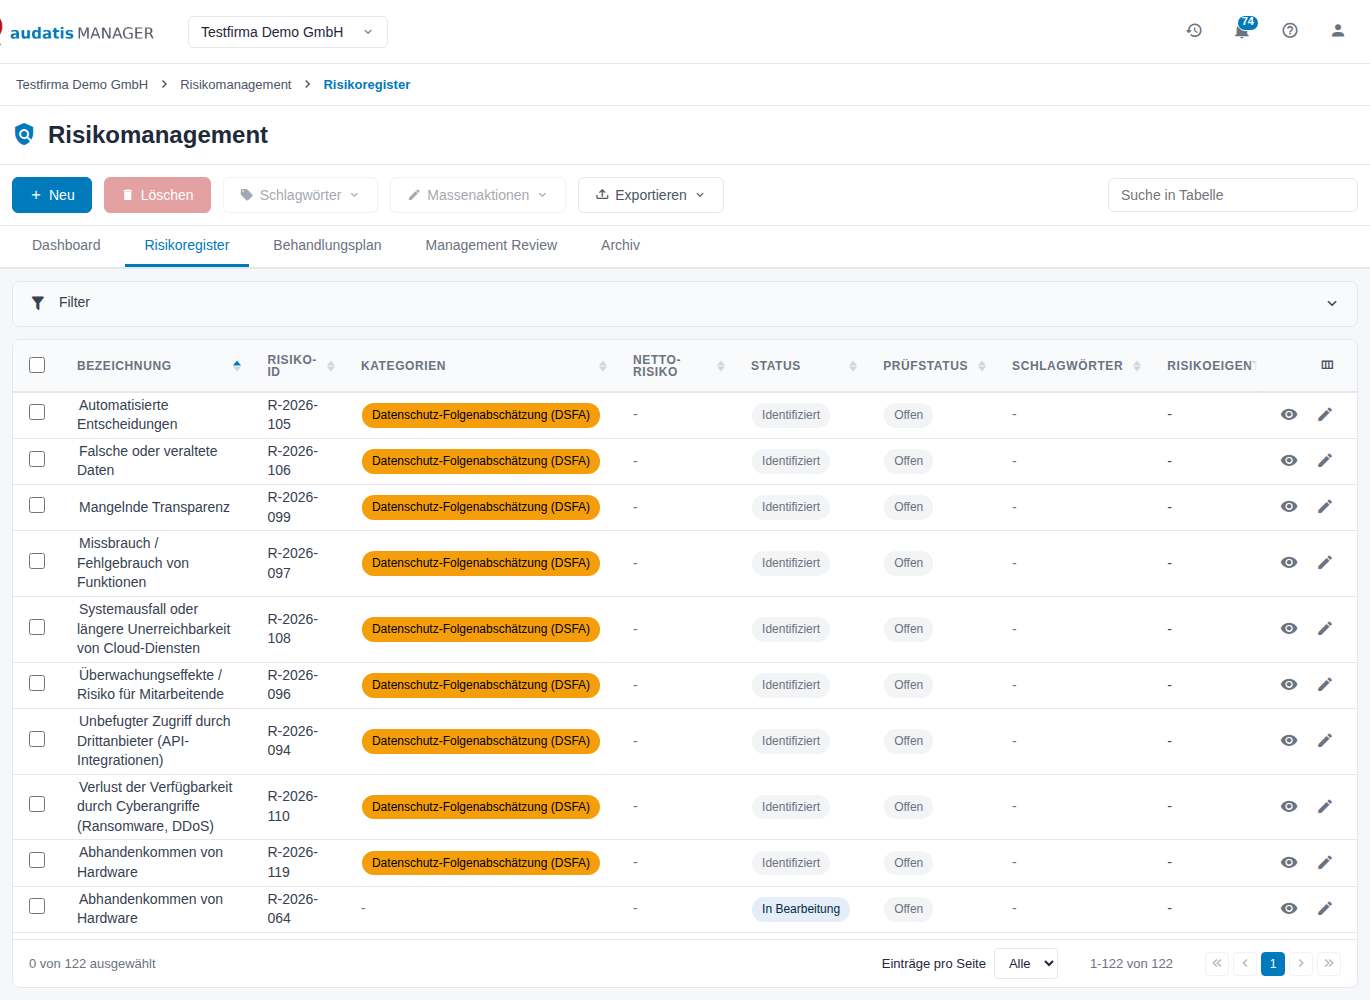
Abbildung 1: Risikoregister mit Aktionsleiste
Ist für das Risikomanagement in der Mandantenakte ein Hinweis hinterlegt, steht er über der Tabelle.
2.2 Filtern
Klicken Sie auf Filter, um die Filterleiste aufzuklappen. Sie filtern nach Status, Kategorie, Risikoeigentümer, Brutto-Risiko, Netto-Risiko, Ziel-Risiko (jeweils nach Risikostufe), Schlagwörter, Prüfstatus sowie dem Anlagedatum (Erstellt von, Erstellt bis). Übernehmen Sie die Auswahl mit Filter anwenden; Filter zurücksetzen hebt sie auf.
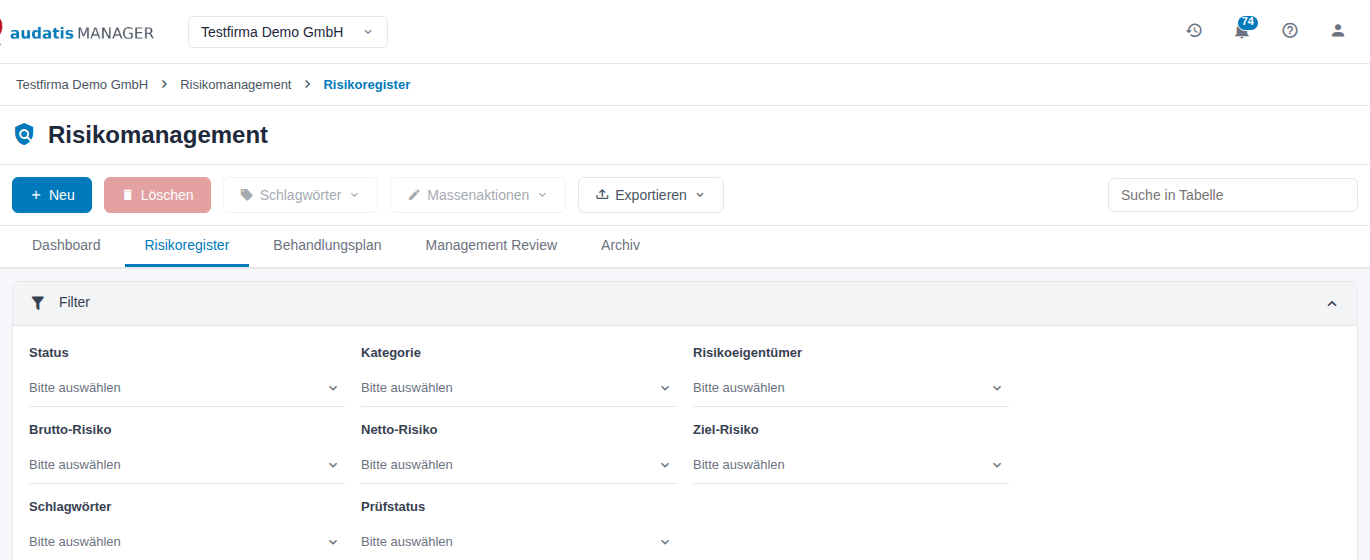
Abbildung 2: Filter im Risikoregister
In einer Unternehmensgruppe mit freigegebenen Risiken kommt der Filter Datensatzquelle hinzu (Nur eigene, Nur aus Unternehmensgruppe).
2.3 Risiko anlegen
- Klicken Sie auf Neu (im Reiter Dashboard oder Risikoregister).
- Tragen Sie Bezeichnung, mindestens eine Kategorie und den Risikoeigentümer ein.
- Klicken Sie auf Speichern. Mit Weiteren Datensatz anlegen bleibt der Dialog für das nächste Risiko offen.
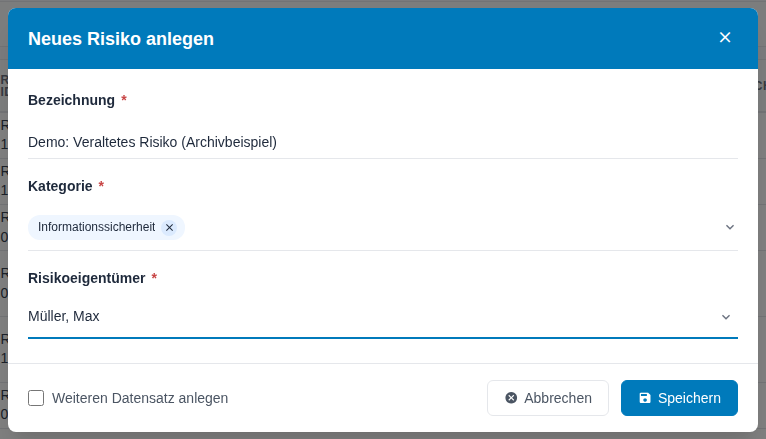
Abbildung 3: Neues Risiko anlegen
Das Risiko erscheint im Risikoregister mit dem Status Entwurf. Die Risiko-ID (z. B. R-2026-123) vergibt der MANAGER automatisch. Öffnen Sie das Risiko mit dem Stift, um es zu bewerten.
3 Risiko analysieren und bewerten
Für Risikoeigentümer und Fachbereiche.
Die Seite eines Risikos zeigt alle Abschnitte untereinander: Stammdaten, Risikoanalyse, Verknüpfungen, Brutto-Risiko, TOM, Netto-Risiko, Risikobehandlung, Ziel-Risiko und Akzeptanz. Die Reiter oben springen zum Abschnitt. Oben stehen Speichern, Abbrechen und – je nach Lage – Zur Prüfung einreichen, Zur Prüfungsansicht oder Zur Evaluation einreichen.
Öffnen Sie ein Risiko mit dem Auge, sehen Sie es schreibgeschützt; mit Bearbeiten wechseln Sie in die Bearbeitung.
3.1 Stammdaten
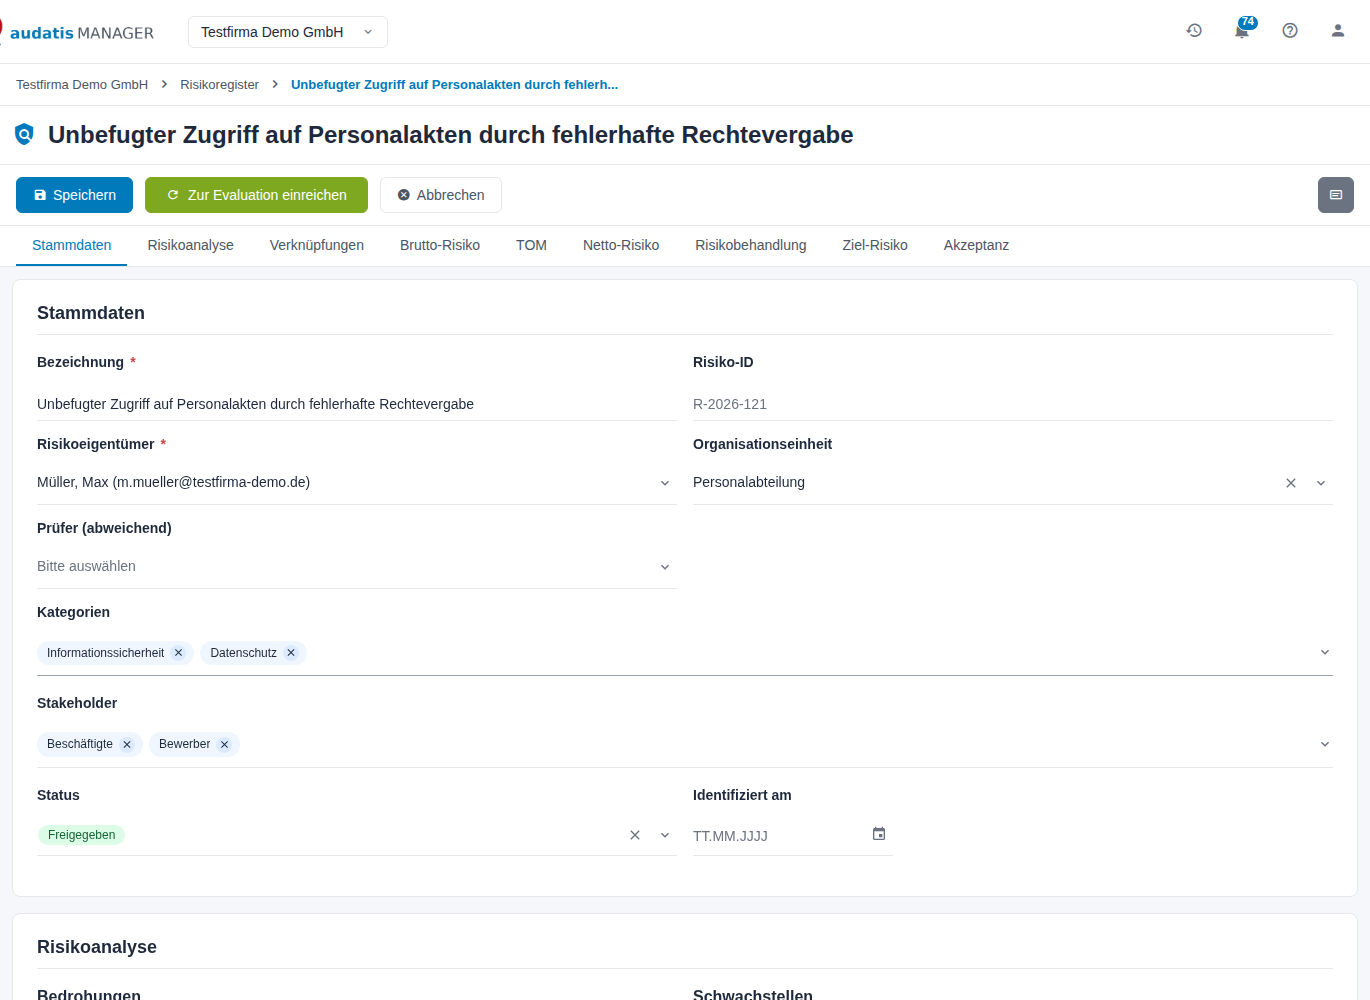
Abbildung 4: Abschnitt Stammdaten
| Feld | Bedeutung |
|---|---|
| Bezeichnung | kurzer, sprechender Name des Risikos (Pflicht) |
| Risiko-ID | automatisch vergeben, nicht änderbar |
| Risikoeigentümer | verantwortliche Person; in der Voreinstellung Pflicht |
| Organisationseinheit | betroffene Abteilung oder Stelle |
| Risikoeigentümer ohne Benutzerkonto | nur sichtbar, wenn in den Mandanteneinstellungen Fachverantwortliche ohne Benutzerkonto erlaubt sind: Freitext für eine Person ohne Zugang |
| Prüfer (abweichend) | nur bei eingeschaltetem Prüfworkflow: prüft dieses Risiko anstelle des Standard-Prüfers |
| Kategorien | eine oder mehrere Risikokategorien; sie steuern Bewertungshilfen und Verknüpfungsarten |
| Stakeholder | betroffene Personengruppen, z. B. Beschäftigte, Bewerber |
| Status | Entwurf, In Bearbeitung, Freigegeben, Zur Evaluation oder Archiviert |
| Identifiziert am | Datum, an dem das Risiko erkannt wurde |
Tipp: Wählen Sie die Kategorien, bevor Sie bewerten. Ohne Kategorie zeigen die Abschnitte Brutto-, Netto- und Ziel-Risiko keine Bewertungskarten.
3.2 Risikoanalyse
Im Abschnitt Risikoanalyse beschreiben Sie, was passieren kann.
- Klicken Sie auf Bedrohung hinzufügen und wählen Sie unter Bedrohungen aus Katalog eine oder mehrere Bedrohungen, z. B. aus dem BSI IT-Grundschutz oder dem Datenschutzkatalog. Übernehmen Sie sie mit Hinzufügen.
- Ebenso fügen Sie mit Schwachstelle hinzufügen Einträge aus den Schwachstellen aus Katalog hinzu.
- Beschreiben Sie das Risiko im Pflichtfeld Risikobeschreibung inkl. Auswirkungen.
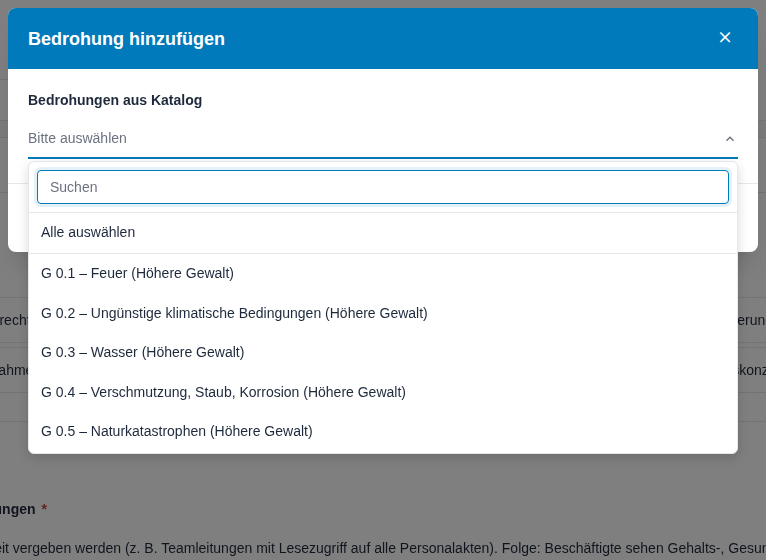
Abbildung 5: Bedrohungen aus dem Katalog wählen
Jede Bedrohung und Schwachstelle erscheint als Karte mit Katalog, Nummer und Gruppe. Über das Kreuz an der Karte entfernen Sie sie wieder.
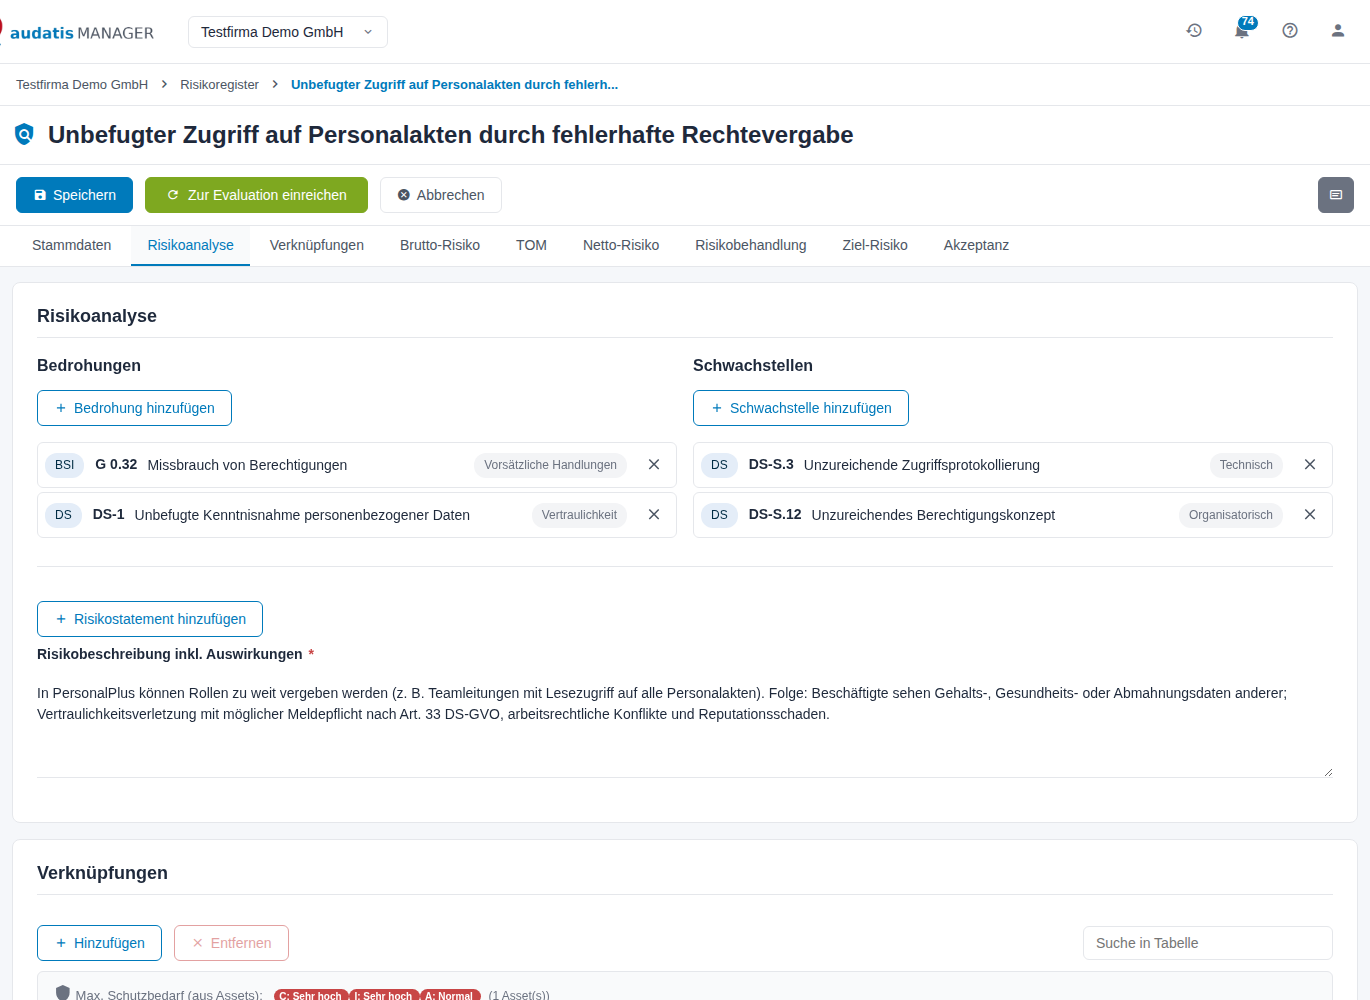
Abbildung 6: Abschnitt Risikoanalyse mit Bedrohungen und Schwachstellen
3.2.1 Risikostatement
Mit Risikostatement hinzufügen formulieren Sie das Risiko nach dem Muster „Wenn …, dann …, was zu … führt":
- Füllen Sie Wenn (Ursache/Trigger), Dann (Ereignis) und Was zu (Auswirkung) führt. Das Wort „führt" ergänzt der MANAGER selbst.
- Prüfen Sie den Satz unter Generiertes Risikostatement.
- Klicken Sie auf Einfügen. Der Satz wird in die Risikobeschreibung inkl. Auswirkungen übernommen.
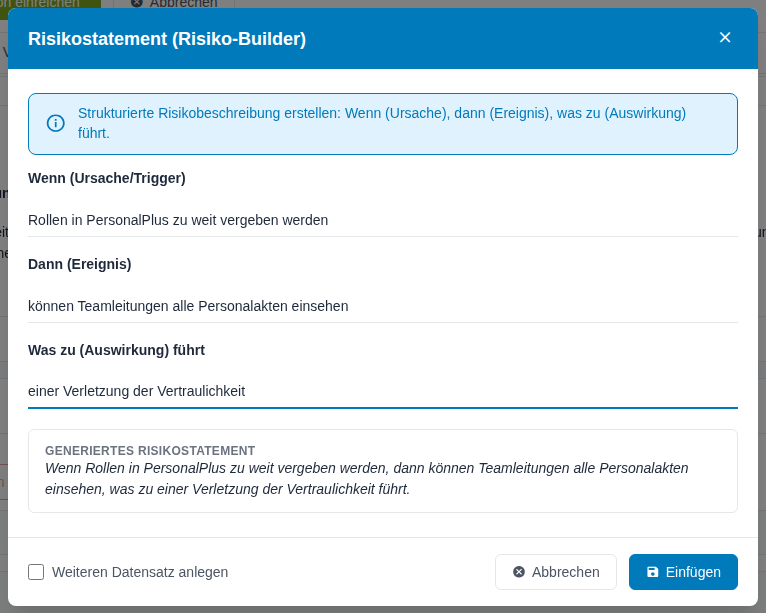
Abbildung 7: Risikostatement (Risiko-Builder)
3.3 Verknüpfungen
Im Abschnitt Verknüpfungen halten Sie fest, welche Objekte das Risiko betrifft.
- Klicken Sie auf Hinzufügen.
- Wählen Sie den Verknüpfungstyp, z. B. Verarbeitungstätigkeiten, Assets, Maßnahmen (TOM) oder Dienstleister. Welche Typen angeboten werden, hängt von den Kategorien des Risikos ab.
- Wählen Sie unter Datensätze einen oder mehrere Einträge und klicken Sie auf Hinzufügen.
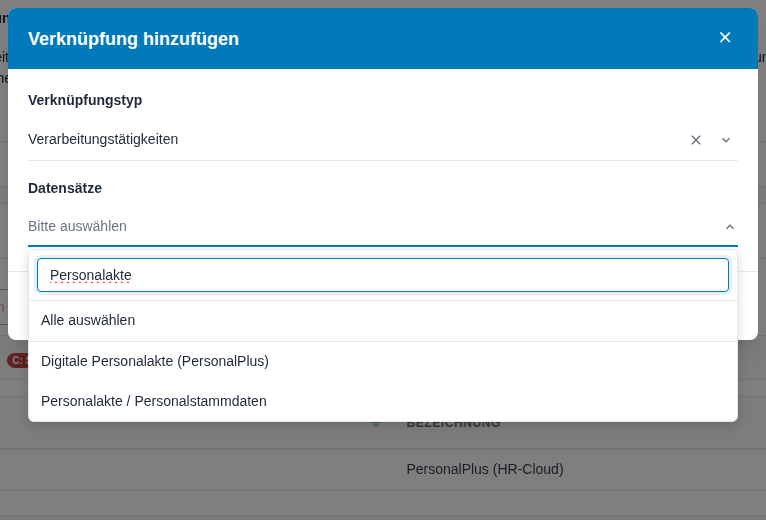
Abbildung 8: Verknüpfung hinzufügen
Die Tabelle zeigt Verknüpfungstyp und Bezeichnung; der Pfeil öffnet den Datensatz in einem neuen Tab. Markieren Sie Zeilen und klicken Sie auf Entfernen, um Verknüpfungen zu lösen. Einträge mit dem Vermerk Abgeleitet hat der MANAGER über ein verknüpftes Asset ermittelt. Verknüpfte Datenschutz-Folgenabschätzungen erscheinen ebenfalls hier; Sie verknüpfen sie in der DSFA.
Sind Assets verknüpft, zeigt Max. Schutzbedarf (aus Assets) den höchsten Schutzbedarf für Vertraulichkeit (C), Integrität (I) und Verfügbarkeit (A) aller verknüpften Assets – eine Hilfe für die Einschätzung der Auswirkung.
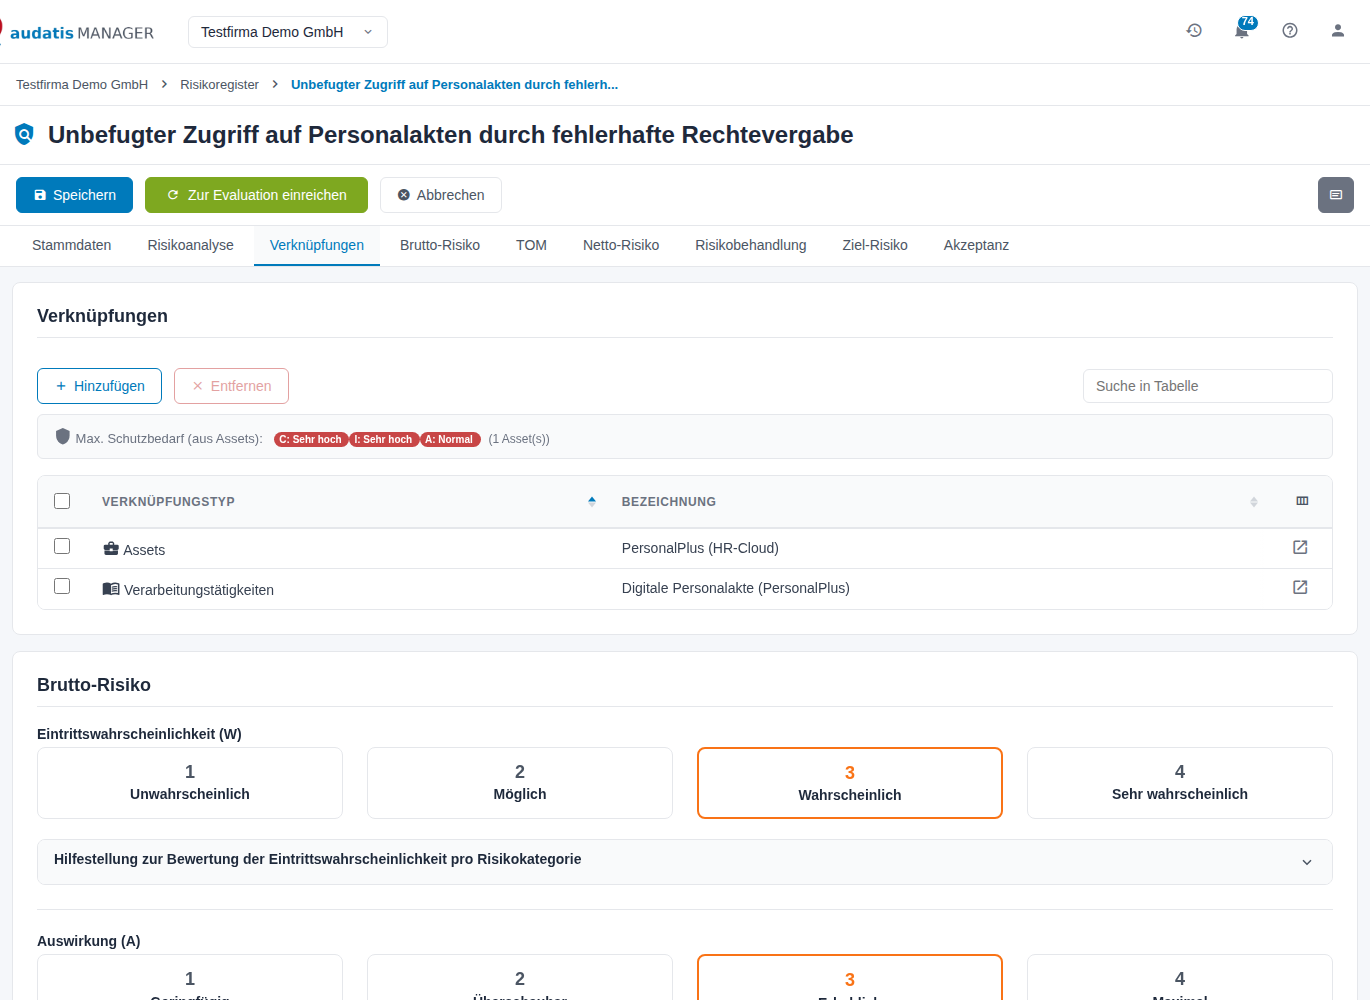
Abbildung 9: Abschnitt Verknüpfungen
3.4 Brutto-Risiko
Das Brutto-Risiko ist das Risiko ohne Maßnahmen.
- Klicken Sie unter Eintrittswahrscheinlichkeit (W) auf die passende Karte.
- Klicken Sie unter Auswirkung (A) auf die passende Karte.
- Der MANAGER zeigt darunter W × A, die Position in der Risikomatrix und die Risikostufe.
- Tragen Sie die Begründung ein (in der Voreinstellung Pflicht).
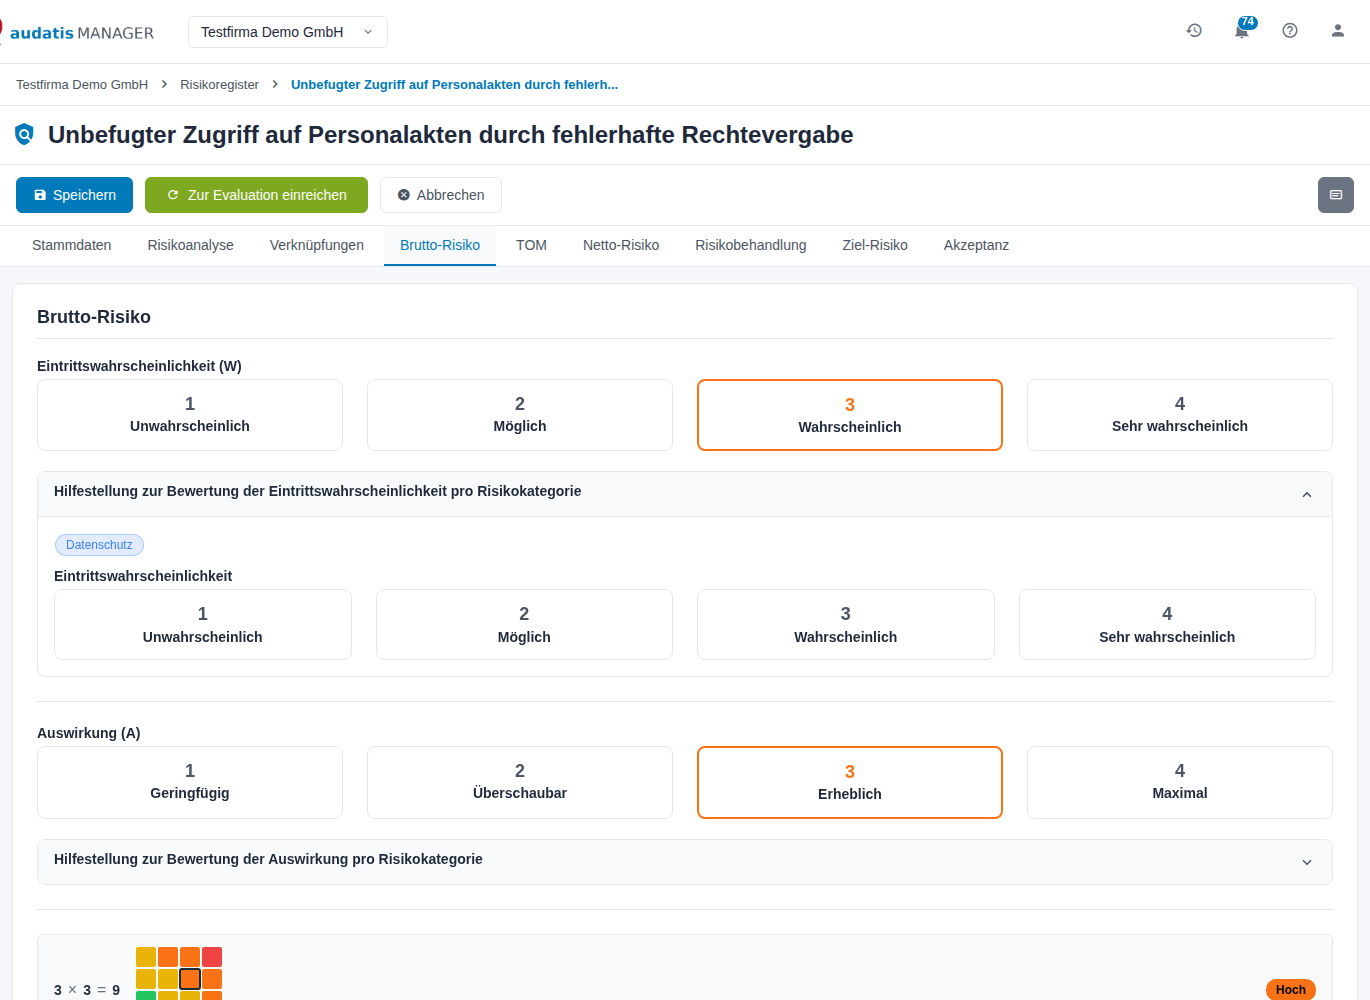
Abbildung 10: Brutto-Risiko mit aufgeklappter Hilfestellung
Unter den Karten klappen Sie Hilfestellung zur Bewertung der Eintrittswahrscheinlichkeit pro Risikokategorie und Hilfestellung zur Bewertung der Auswirkung pro Risikokategorie auf. Dort steht je Kategorie, was die Stufen bedeuten; Sie können auch je Kategorie und Dimension eine Stufe wählen. Die Karten oben übernehmen dann den höchsten Wert. Enthält eine Kategorie eine monetäre Auswirkung, erscheint zusätzlich Geschätzte Schadenshöhe (€).
3.5 TOM
Der Abschnitt TOM zeigt die technischen und organisatorischen Maßnahmen, die für die Netto-Bewertung zählen:
- Maßnahmen mit der Quelle Über Verknüpfung stammen aus den verknüpften Objekten, z. B. aus einem Asset. Sie werden automatisch aktuell gehalten.
- Weitere Maßnahmen fügen Sie mit Hinzufügen direkt hinzu und lösen sie mit Entfernen wieder.
Die Spalte Status zeigt den Umsetzungsstand der Maßnahme aus dem TOM-Modul, z. B. Geplant oder Umgesetzt.
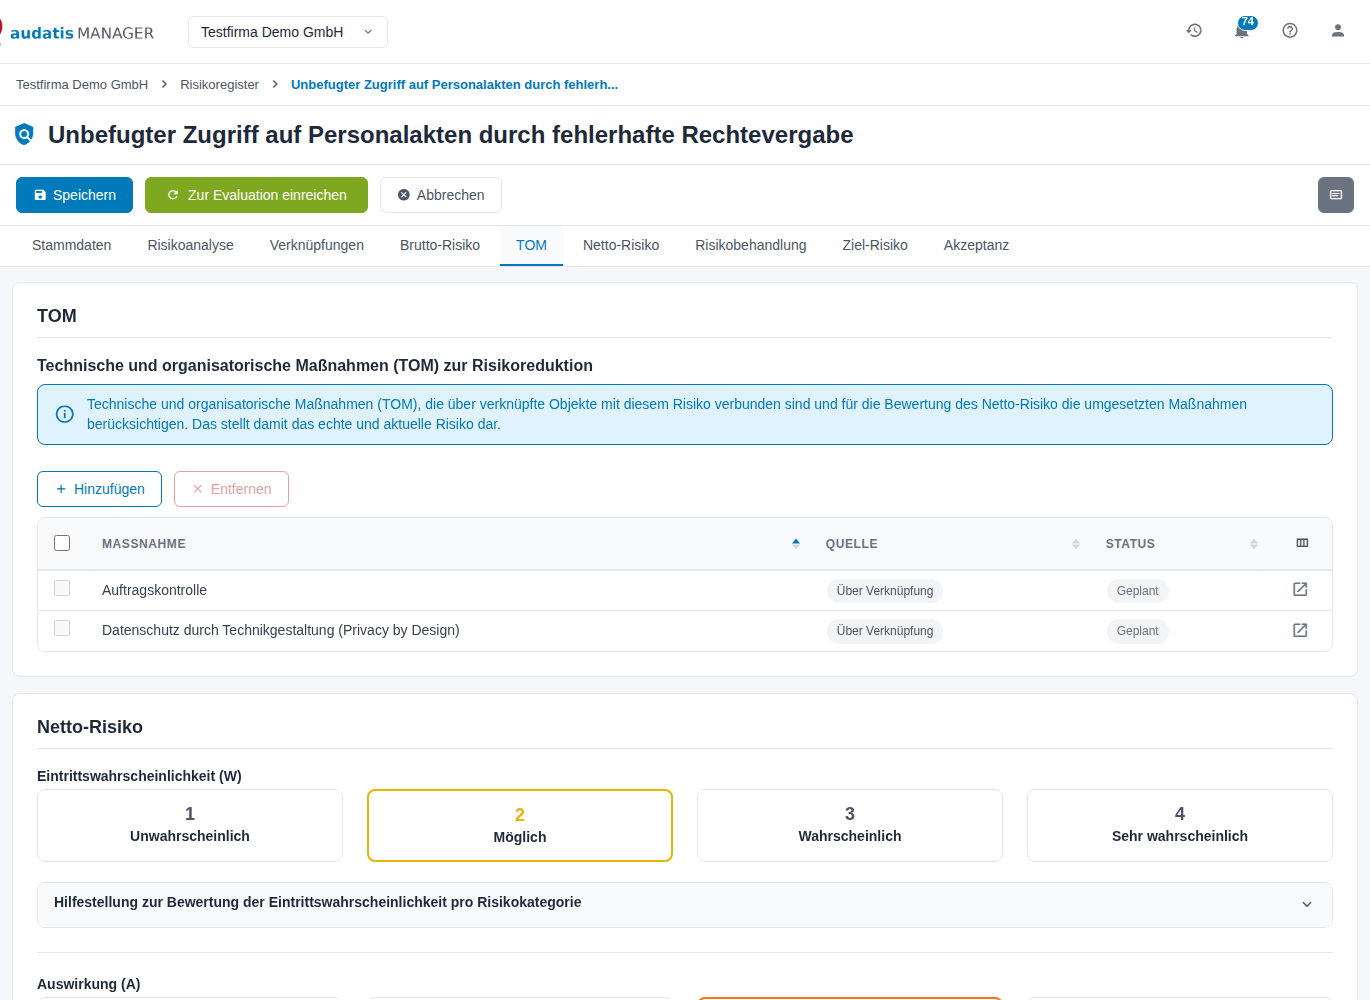
Abbildung 11: Abschnitt TOM
3.6 Netto-Risiko
Das Netto-Risiko ist das Risiko mit den heute umgesetzten Maßnahmen. Sie bewerten es wie das Brutto-Risiko – mit W, A und Begründung. Berücksichtigen Sie dabei nur Maßnahmen, die tatsächlich umgesetzt sind.
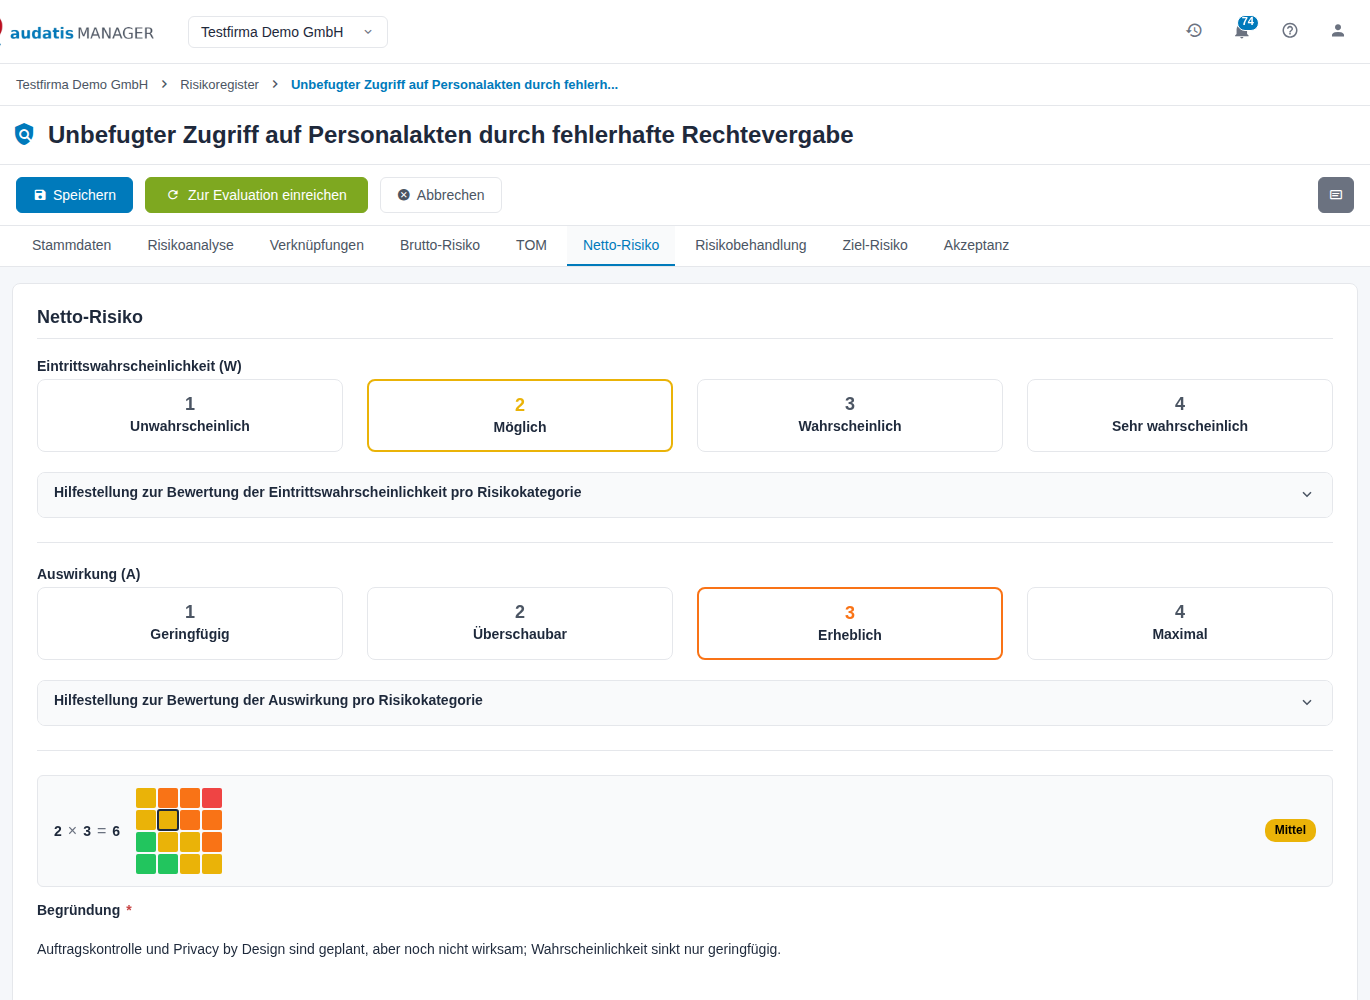
Abbildung 12: Netto-Risiko
Das Netto-Risiko bestimmt die Einstufung im Risikoregister, im Dashboard und im Management Review. Ob ein Risiko akzeptiert werden darf und wann es erneut zu bewerten ist, richtet sich ebenfalls nach der Stufe des Netto-Risikos.
3.7 Risikobehandlung
Im Abschnitt Risikobehandlung wählen Sie unter Strategie zur Risikobehandlung eine oder mehrere Karten:
| Strategie | Wann | Zusätzliche Felder |
|---|---|---|
| Vermeiden | Die risikoverursachende Aktivität wird beendet oder nicht aufgenommen. | Ausstiegsplan |
| Reduktion | Maßnahmen senken Eintrittswahrscheinlichkeit oder Auswirkung. | Maßnahmen zur Risikoreduktion, Risikobehandlungsplan |
| Übertragen | Das Risiko geht an Dritte, z. B. eine Versicherung oder einen Dienstleister. | Übertragungsart, Versicherung / Partner, Deckungssumme (€), Selbstbehalt (€), Vertragslaufzeit bis, Versicherungspolice Nr., Anmerkungen; Risikobehandlungsplan |
| Akzeptieren | Das Risiko wird bewusst getragen. | Akzeptanz-Begründung |
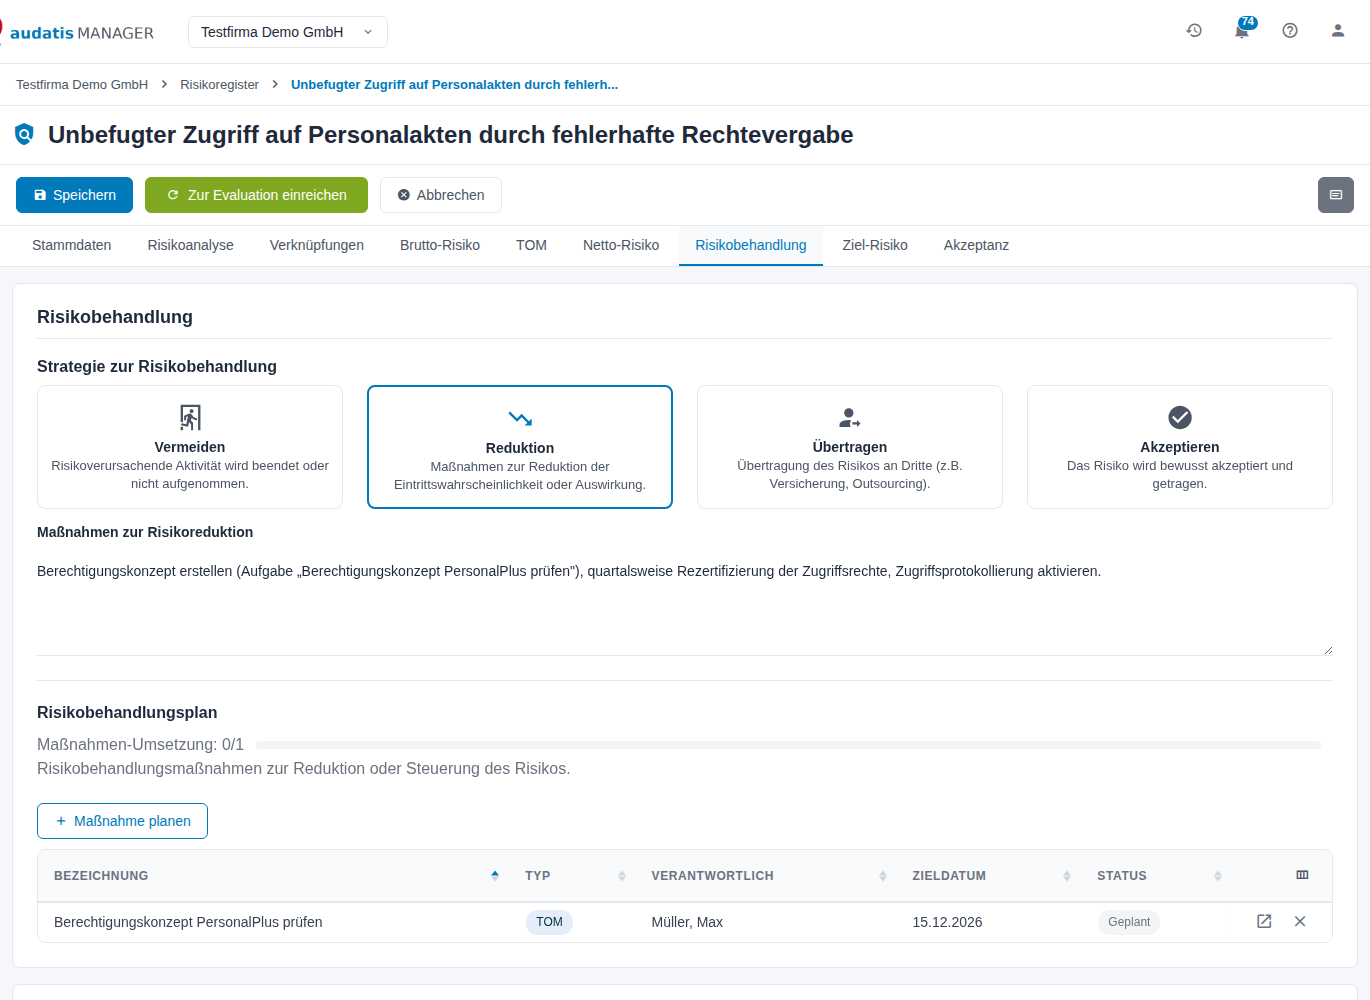
Abbildung 13: Risikobehandlung mit Strategie Reduktion
3.7.1 Risikobehandlungsplan
Bei Reduktion und Übertragen erscheint der Risikobehandlungsplan. Er listet die geplanten Maßnahmen mit Bezeichnung, Typ (TOM oder Aufgabe), Verantwortlich, Zieldatum und Status; der Balken darüber zeigt den Fortschritt.
- Klicken Sie auf Maßnahme planen.
- Tragen Sie Bezeichnung, bei Bedarf Beschreibung, den Verantwortlicher und das Zieldatum ein.
- Lassen Sie Auch als Maßnahme (TOM) anlegen eingeschaltet, wenn die Maßnahme zusätzlich im Maßnahmenregister (TOM) mit Status Geplant stehen soll.
- Klicken Sie auf Erstellen.
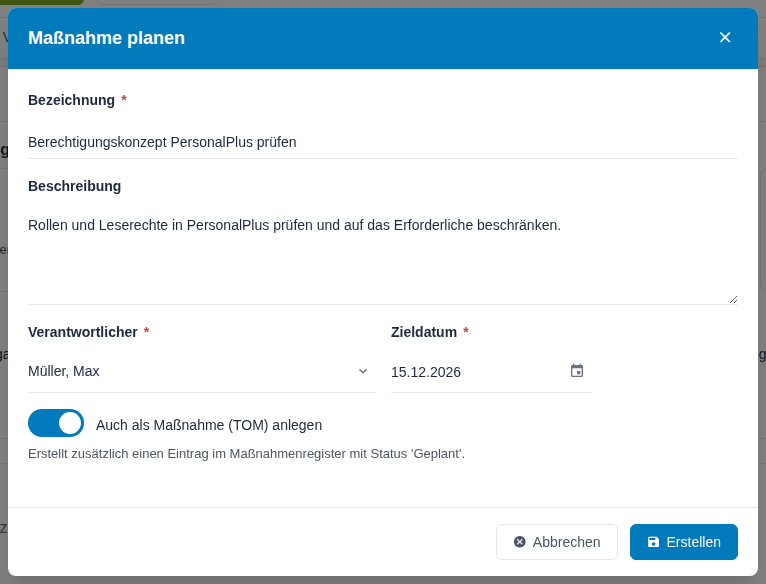
Abbildung 14: Maßnahme planen
Der Verantwortliche erhält eine Aufgabe mit dem Zieldatum. Mit eingeschaltetem Auch als Maßnahme (TOM) anlegen ist die neue Maßnahme zugleich mit dem Risiko verknüpft und erscheint im Abschnitt TOM.
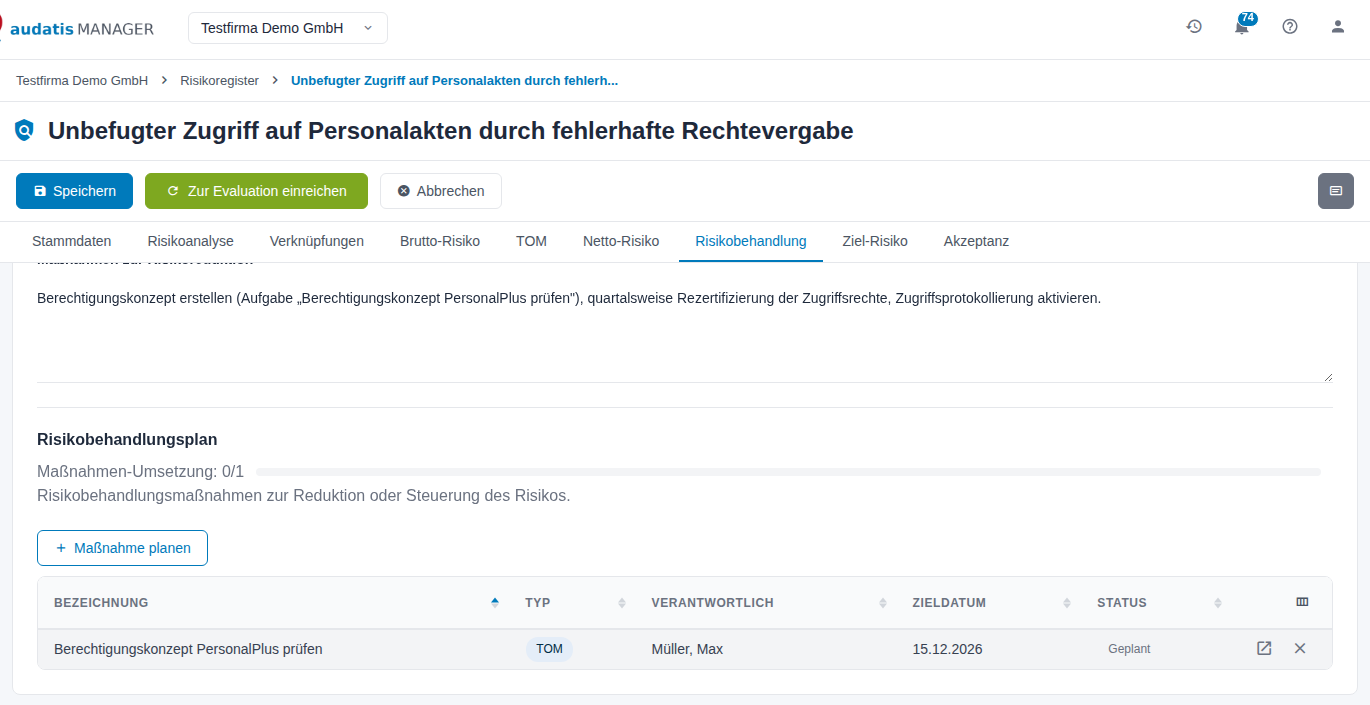
Abbildung 15: Risikobehandlungsplan mit geplanter Maßnahme
3.8 Ziel-Risiko
Im Abschnitt Ziel-Risiko bewerten Sie das Risiko, das nach Umsetzung des Behandlungsplans bleiben soll – wieder mit W, A und Begründung.
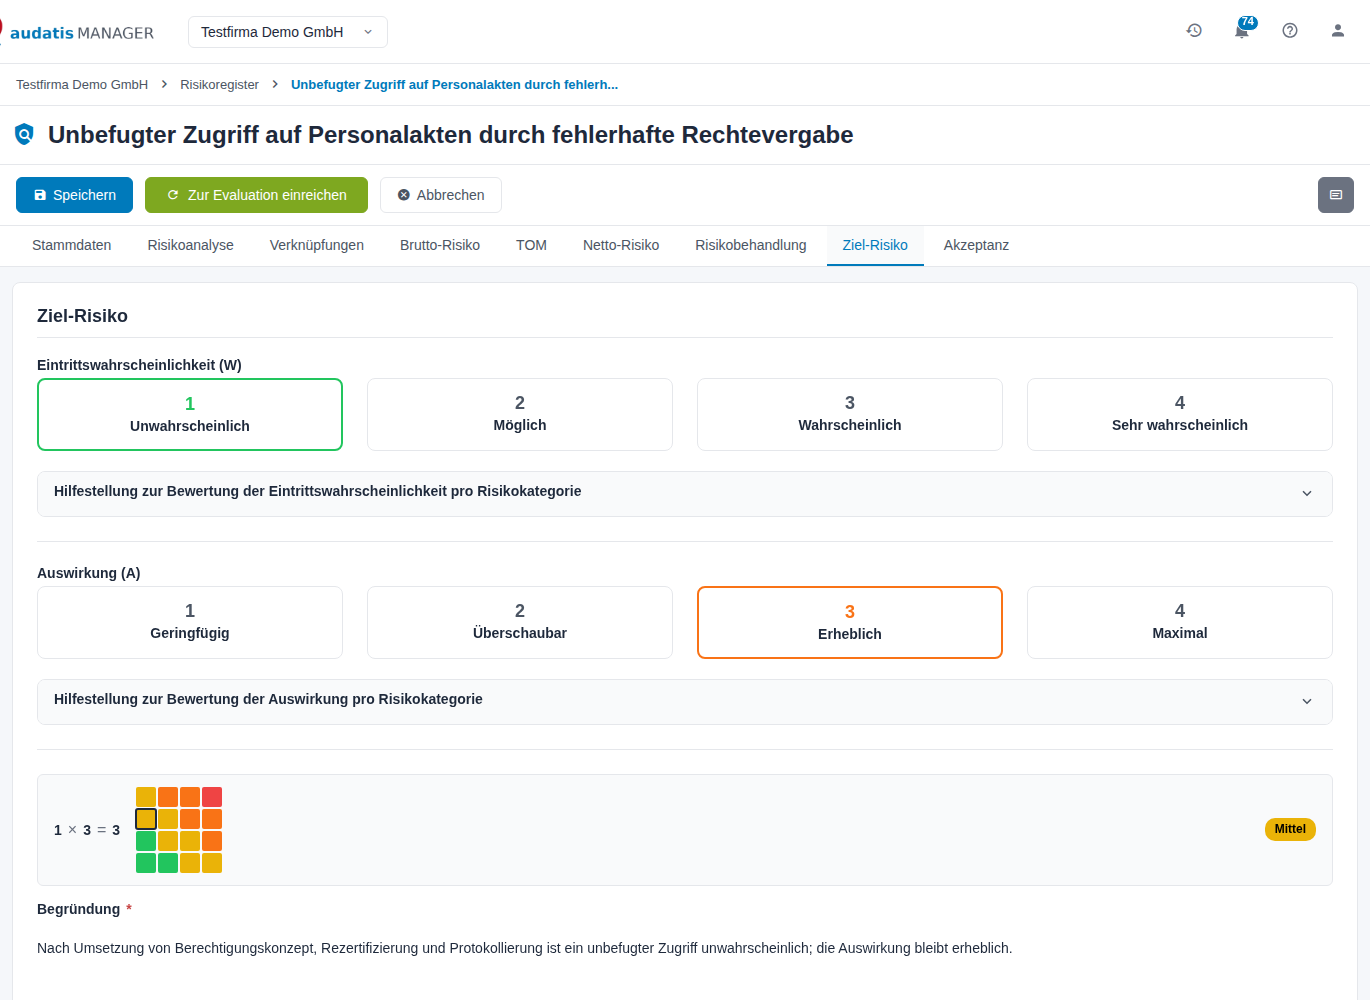
Abbildung 16: Ziel-Risiko
3.9 Akzeptanz
- Schalten Sie Risikobehandlungsplan akzeptiert ein, wenn der Plan als angemessen akzeptiert ist.
- Haben Sie die Strategie Akzeptieren gewählt, erscheint zusätzlich Restrisiko akzeptiert. Schalten Sie es ein, wenn das verbleibende Risiko bewusst getragen wird.
- Ergänzen Sie einen Kommentar zur Entscheidung.
- Prüfen Sie die Nächste Risikobewertung. Ist das Feld leer, schlägt der MANAGER heute plus das Überprüfungsintervall der Risikostufe vor; ein späterer Termin ist nicht möglich.
- Klicken Sie oben auf Speichern.
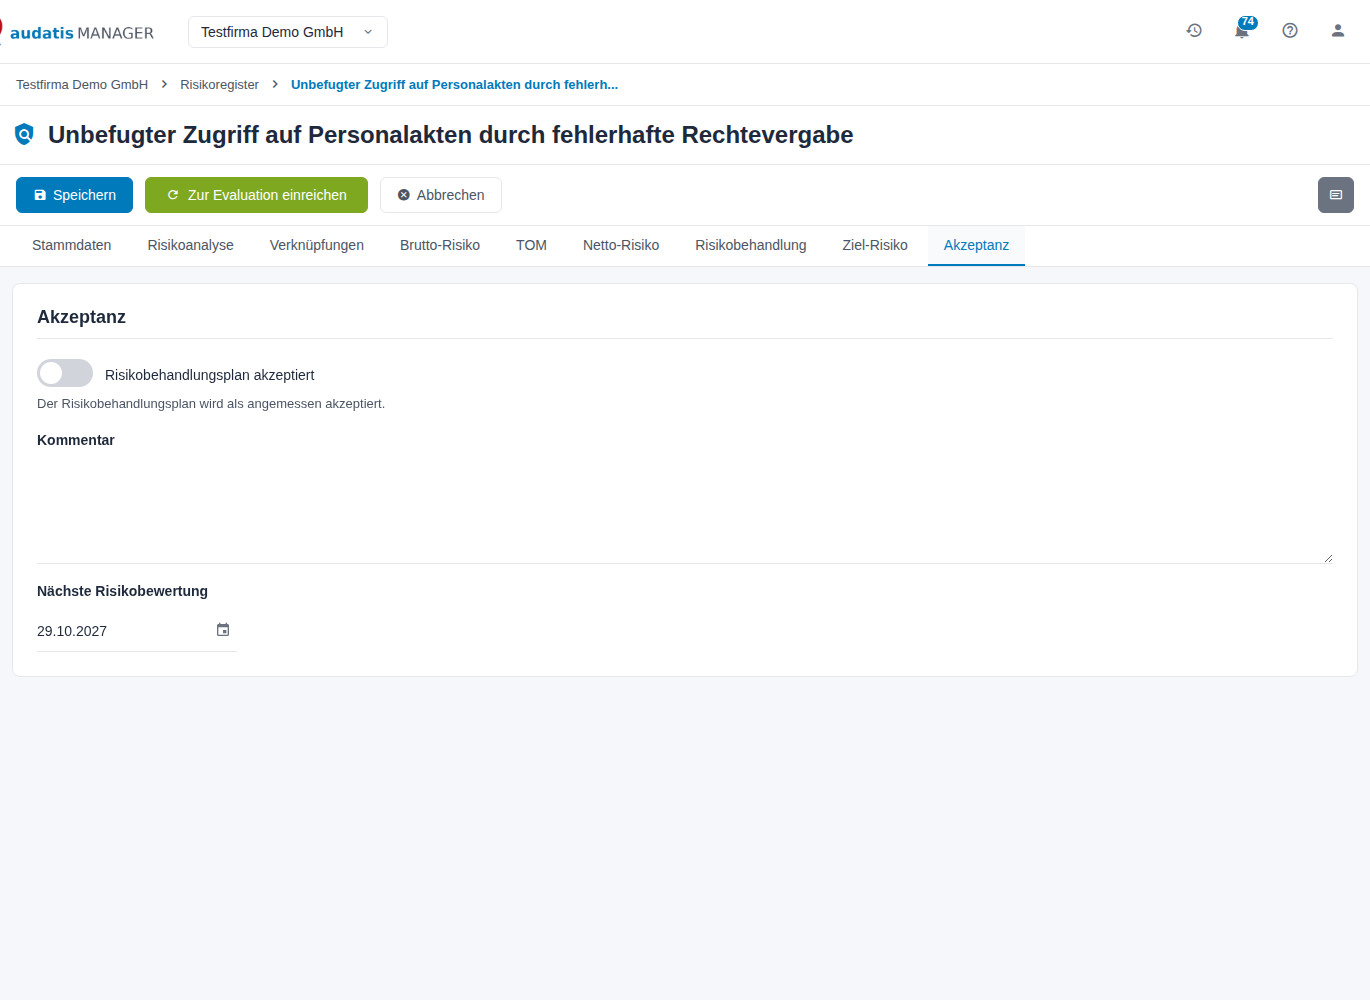
Abbildung 17: Akzeptanz
Liegt das Netto-Risiko in einer Stufe, für die keine Akzeptanz erlaubt ist, erscheint der Hinweis Akzeptanz nicht möglich: Das aktuelle Netto-Risiko liegt in der Stufe … – diese Stufe erfordert eine aktive Behandlung.
Hinweis: Ist der Aktualisierungsworkflow eingeschaltet, setzt der MANAGER die Nächste Risikobewertung selbst, sobald sich das Netto-Risiko ändert: heute plus das Überprüfungsintervall der Risikostufe.
3.10 Speichern und Abbrechen
Speichern sichert alle Abschnitte. Fehlen Pflichtangaben – z. B. die Begründung einer Bewertung –, markiert der MANAGER das Feld und speichert nicht. Abbrechen verwirft ungespeicherte Änderungen nach einer Rückfrage.
Bedrohungen, Schwachstellen, Verknüpfungen, TOM und geplante Maßnahmen speichert der MANAGER sofort beim Hinzufügen; dafür ist kein Speichern nötig.
3.11 Die Seitenleiste
Die Schaltfläche oben rechts neben der Aktionsleiste öffnet die Seitenleiste des Risikos mit den Bereichen Aufgaben, Schlagwörter, Prüfhistorie (nur bei eingeschaltetem Prüfworkflow), Kommentare, Links und Aktivitätslog.
- Aufgaben: Aufgaben zu diesem Risiko ansehen und mit Neu anlegen.
- Schlagwörter: Schlagwörter zuordnen.
- Prüfhistorie: abgeschlossene Prüfungen mit Ergebnis, Prüfer und Datum.
- Kommentare: Notizen für alle, die am Risiko arbeiten.
- Links: Verweise auf Dokumente aus anderen Modulen.
- Aktivitätslog: wer wann was geändert hat.
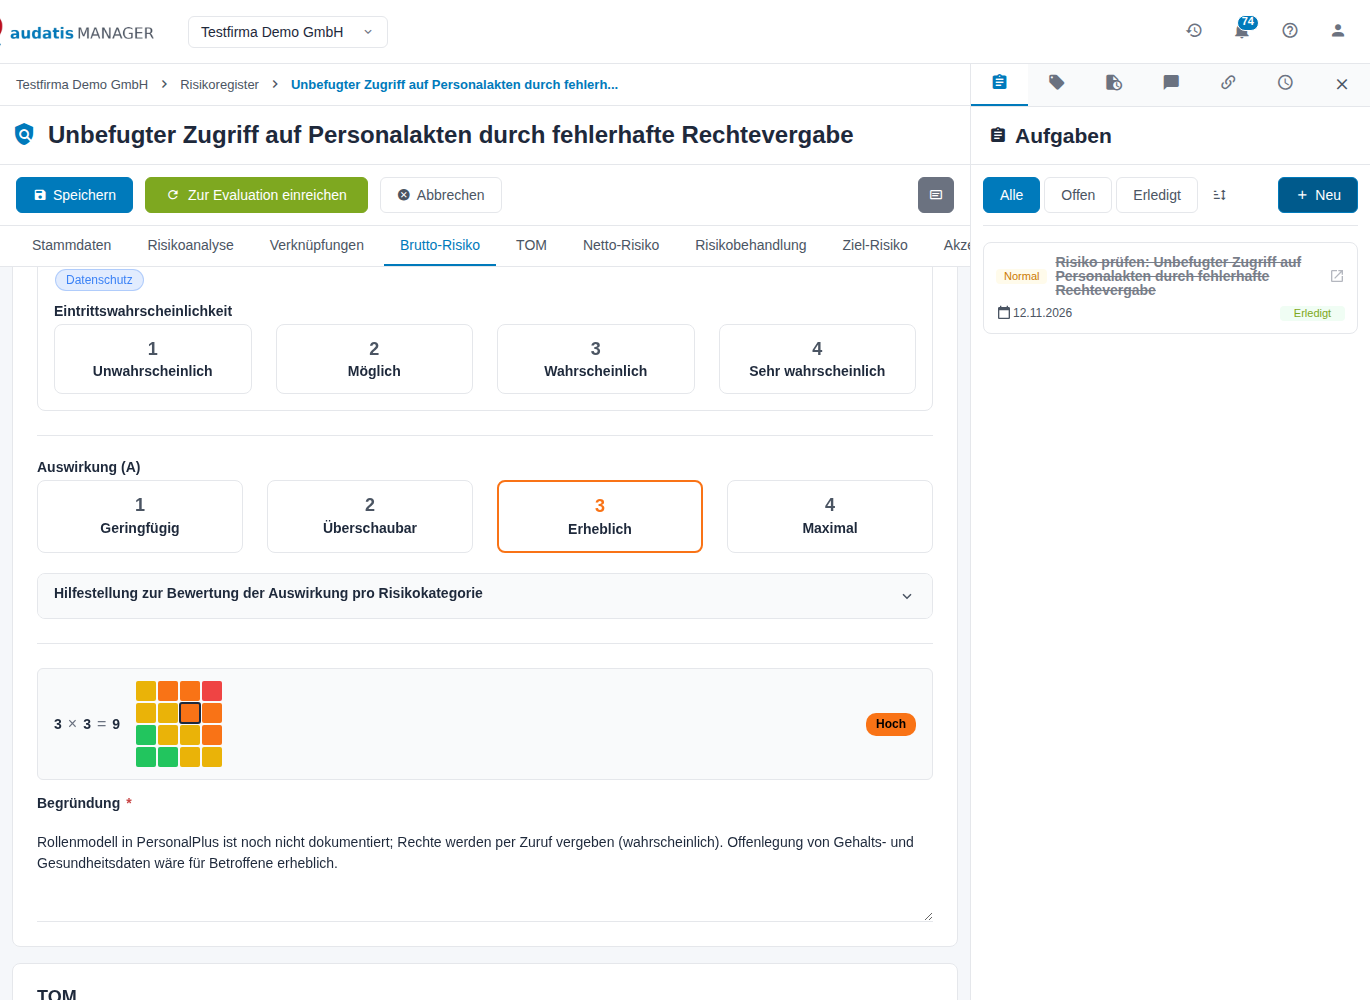
Abbildung 18: Seitenleiste mit dem Bereich Aufgaben
4 Prüfen, freigeben und erneut bewerten
Für Risikoeigentümer, Prüfer, DSB und ISB.
4.1 Zur Prüfung einreichen
Ist der Prüfworkflow eingeschaltet, prüft eine zweite Person die Bewertung (Vier-Augen-Prinzip).
- Speichern Sie das Risiko.
- Klicken Sie auf Zur Prüfung einreichen. Mehrere Risiken reichen Sie im Risikoregister über Massenaktionen → Zur Prüfung einreichen ein.
Eingereicht werden nur vollständige Risiken: Bezeichnung, Risikoeigentümer, mindestens eine Kategorie, Brutto- und Netto-Bewertung und eine Behandlungsstrategie müssen vorhanden sein. Fehlt etwas, nennt die Meldung den Grund.
Geprüft wird vom Prüfer (abweichend) am Risiko, sonst vom Standard-Prüfer aus der Konfiguration. Der Prüfer erhält die Aufgabe „Risiko prüfen: …". Das Risiko steht danach im Risikoregister auf Prüfstatus Zur Prüfung; Zur Prüfung einreichen verschwindet, bis die Prüfung abgeschlossen ist.
4.2 Prüfung durchführen
- Öffnen Sie als Prüfer die Aufgabe oder das Risiko und klicken Sie auf Zur Prüfungsansicht.
- Die Prüfansicht zeigt jeden Bereich – Stammdaten, Risikoanalyse, Verknüpfungen, Brutto-Risiko, Netto-Risiko, Risikobehandlung, Ziel-Risiko – schreibgeschützt. Wählen Sie rechts je Bereich das Prüfergebnis – OK (kein Änderungsbedarf), Ausreichend (Optimierungspotential), Nicht ausreichend (Nachbesserung notwendig) oder Nicht geprüft – und notieren Sie Anmerkungen zur Prüfung. Mit Speichern sichern Sie einen Zwischenstand.
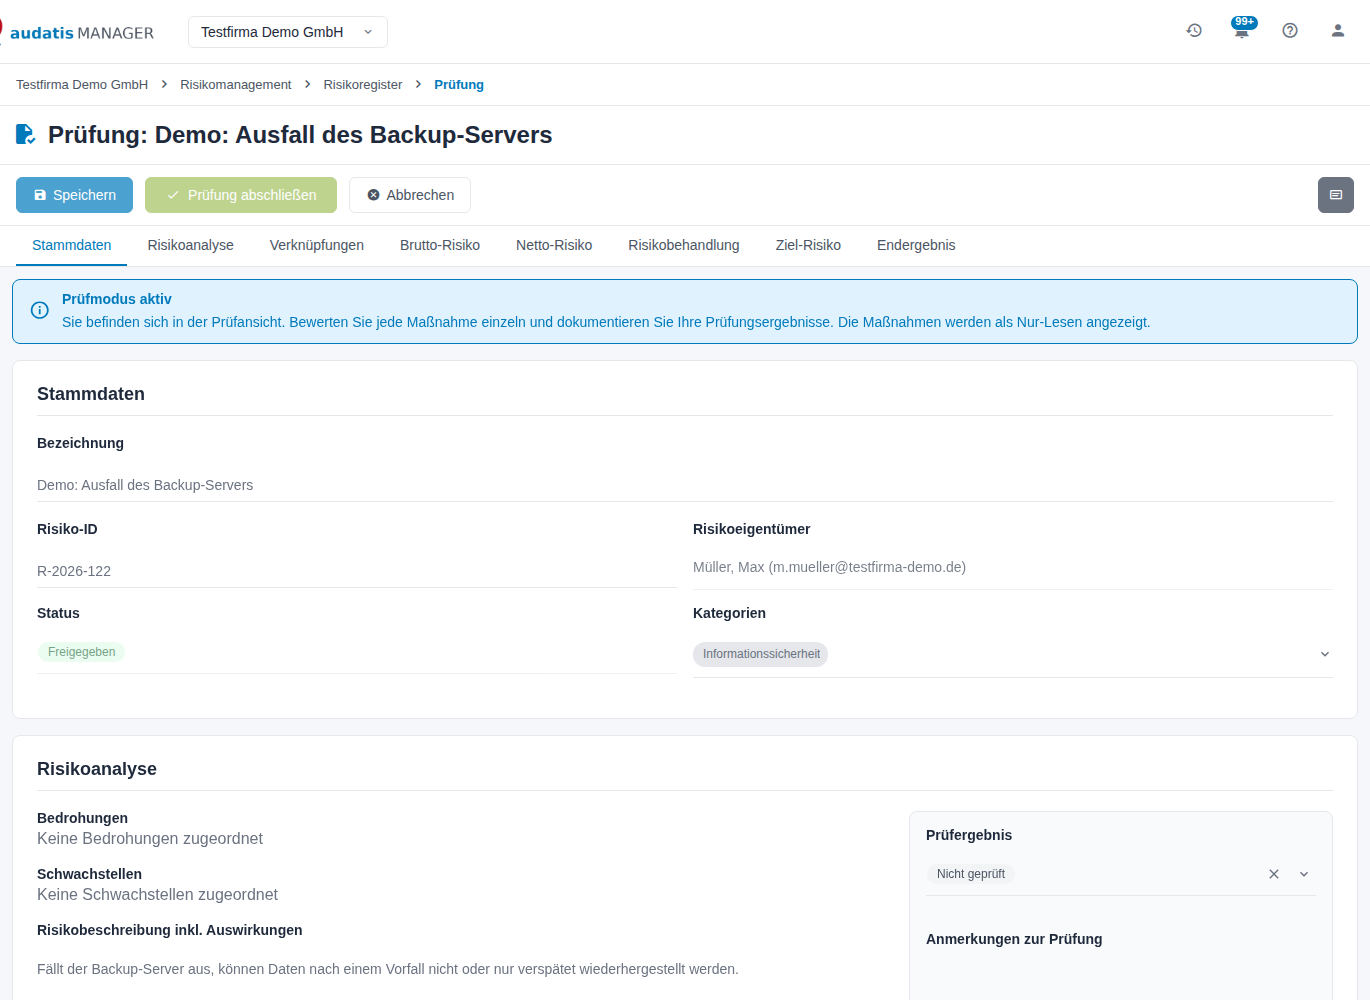
Abbildung 19: Prüfansicht
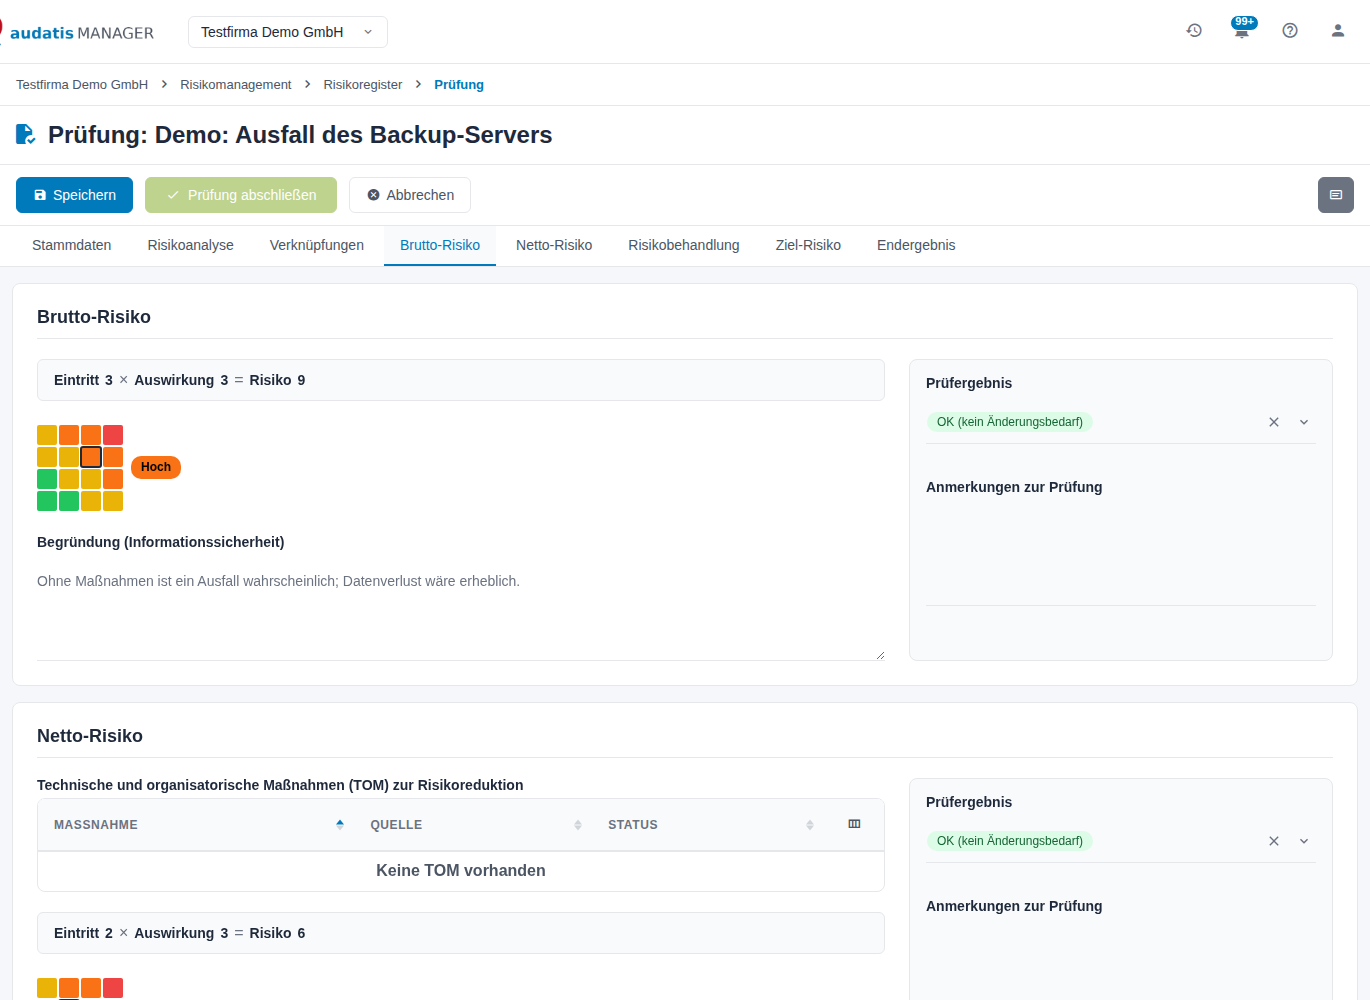
Abbildung 20: Prüfergebnis zum Brutto-Risiko
- Wählen Sie im Abschnitt Endergebnis den Status, z. B. Geprüft (OK) oder Geprüft (Mängel), und schreiben Sie eine Anmerkung.
- Bei Geprüft (Mängel) legen Sie zusätzlich Empfänger der Mängel-Aufgabe (vorbelegt mit dem Risikoeigentümer) und Frist zur Behebung fest; die Anmerkung ist dann Pflicht.
- Klicken Sie auf Prüfung abschließen.
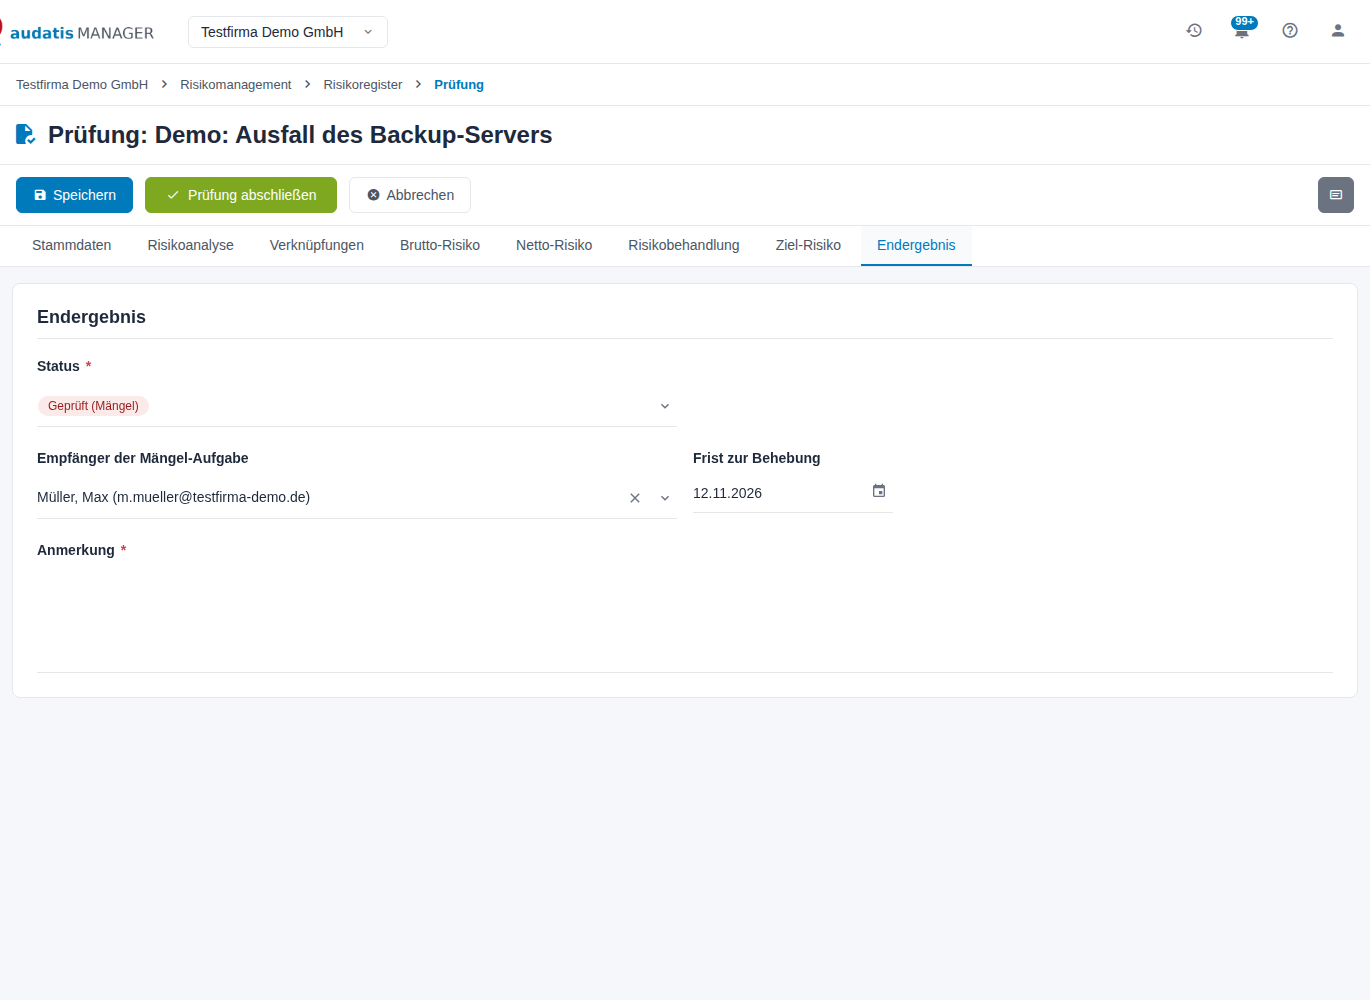
Abbildung 21: Endergebnis der Prüfung
Was danach passiert:
| Ergebnis | Status des Risikos | Folge |
|---|---|---|
| positiv, z. B. Geprüft (OK) | Freigegeben | Die Prüfaufgabe wird erledigt; der Prüfstatus im Risikoregister lautet Geprüft (OK). |
| negativ, z. B. Geprüft (Mängel) | In Bearbeitung | Der Empfänger erhält eine Mängel-Aufgabe mit der Frist. Das Risiko zeigt oben „Zurückgewiesen von … am …" mit der Anmerkung. Nach der Überarbeitung reichen Sie es erneut ein. |
Abgeschlossene Prüfungen finden Sie in der Seitenleiste unter Prüfhistorie. Ein Klick öffnet das Prüfungsergebnis schreibgeschützt.
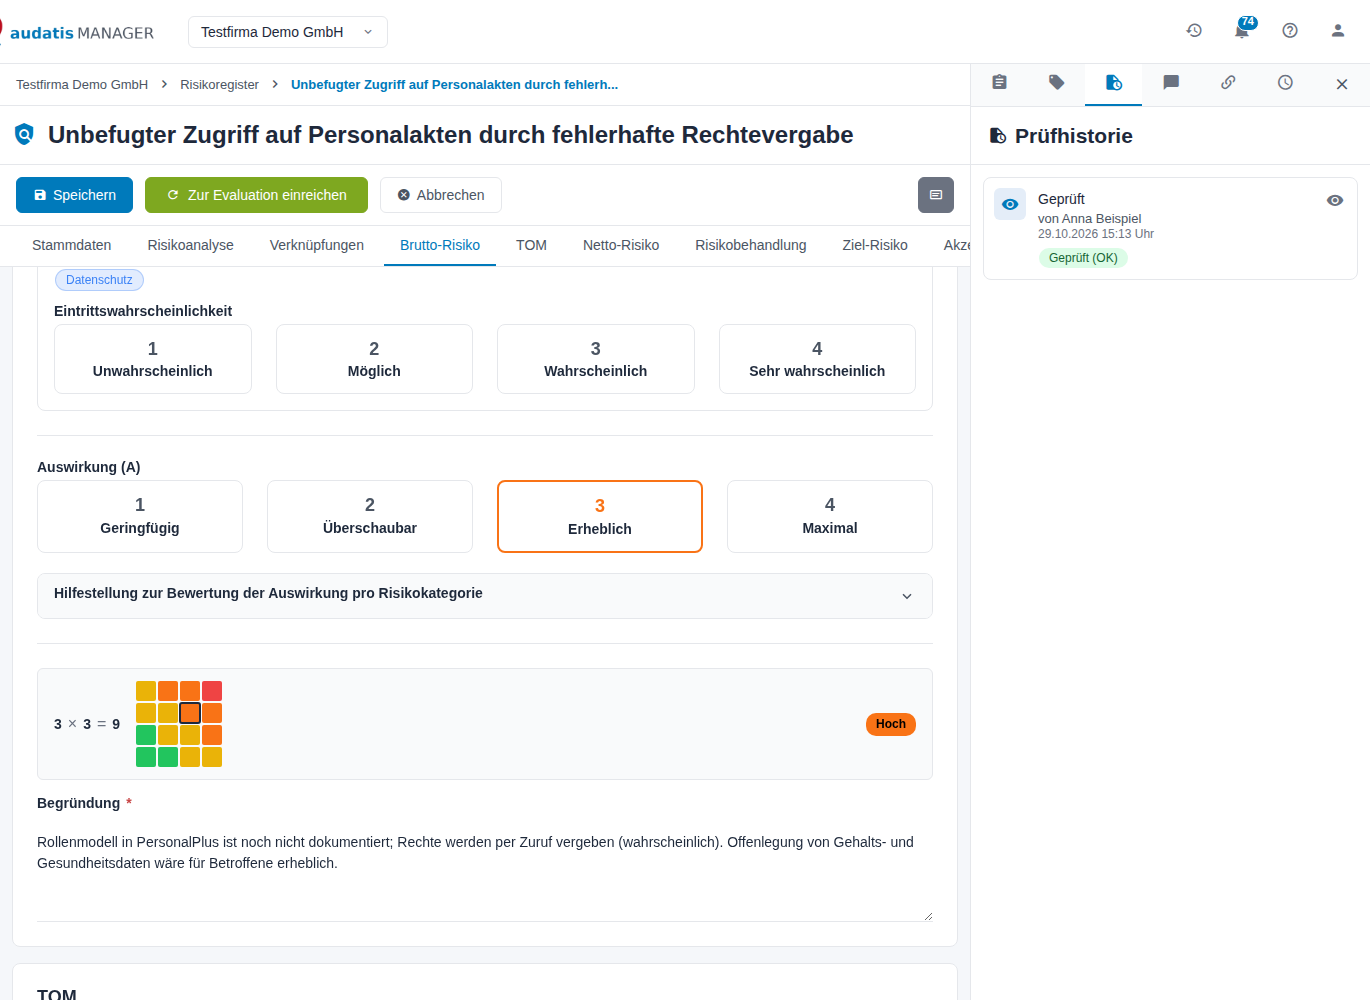
Abbildung 22: Prüfhistorie in der Seitenleiste
4.3 Risiko erneut bewerten (Re-Evaluation)
Bei einem freigegebenen Risiko steht oben Zur Evaluation einreichen, z. B. wenn der Behandlungsplan umgesetzt ist.
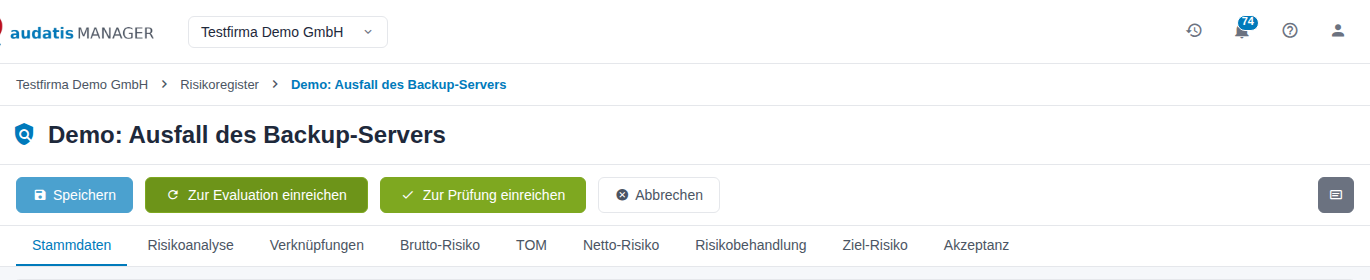
Abbildung 23: Freigegebenes Risiko mit Zur Evaluation einreichen
- Klicken Sie auf Zur Evaluation einreichen.
- Bestätigen Sie die Rückfrage Re-Evaluation starten mit Zur Evaluation einreichen.
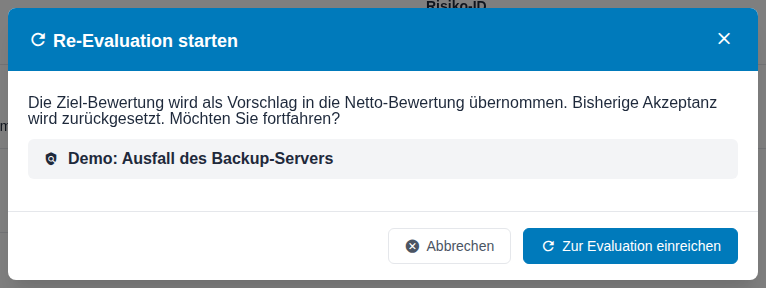
Abbildung 24: Rückfrage Re-Evaluation starten
- Der MANAGER übernimmt die Ziel-Bewertung als Vorschlag in die Netto-Bewertung und setzt die Akzeptanz samt Kommentar und Nächste Risikobewertung zurück. Das Risiko steht wieder auf In Bearbeitung, der Prüfstatus auf Offen.
- Prüfen Sie im Abschnitt Netto-Risiko, ob das Ziel erreicht wurde, passen Sie die Bewertung an, legen Sie die Akzeptanz neu fest und speichern Sie. Bei eingeschaltetem Prüfworkflow reichen Sie das Risiko erneut ein.
4.4 Regelmäßige Neubewertung (Aktualisierungsworkflow)
Ist in der Konfiguration der Aktualisierungsworkflow eingeschaltet, erinnert der MANAGER die Risikoeigentümer an die Neubewertung:
- Einmal täglich prüft der MANAGER alle nicht archivierten Risiken mit Behandlungsstrategie, deren Nächste Risikobewertung erreicht ist.
- Der Risikoeigentümer erhält die Aufgabe „… zur erneuten Risikobewertung fällig", fällig 14 Tage nach dem Termin. Je Risiko gibt es nur eine offene Aufgabe.
- Ändert der Risikoeigentümer danach die Netto-Bewertung, wird die Aufgabe automatisch erledigt und der nächste Termin neu gesetzt. Bleibt die Bewertung unverändert, markiert er die Aufgabe selbst als erledigt.
5 Auswerten und berichten
Für DSB, ISB und Geschäftsleitung.
5.1 Dashboard
Das Dashboard zeigt den Stand auf einen Blick:
- Gesamtrisiken, Kritische Risiken, Risiken in Behandlung und Überfällige Überprüfungen,
- Risikomatrix (Netto) – Anzahl der Risiken je Zelle aus Eintrittswahrscheinlichkeit und Auswirkung,
- Top 10 Risiken mit Netto-Risiko, Bezeichnung, Risiko-ID, Status und Risikoeigentümer; der Pfeil öffnet das Risiko,
- Handlungsbedarf: Überfällige Überprüfungen, Risiken ohne Bewertung, Risiken ohne Eigentümer, Risiken ohne Behandlung,
- Risiken nach Status, Risikoentwicklung (Ø Brutto, Ø Netto und Reduktion je Monat), Risiken nach Kategorie und Risiken nach Eigentümer (mit Kritisch und Finanzrisiko aus der geschätzten Schadenshöhe).
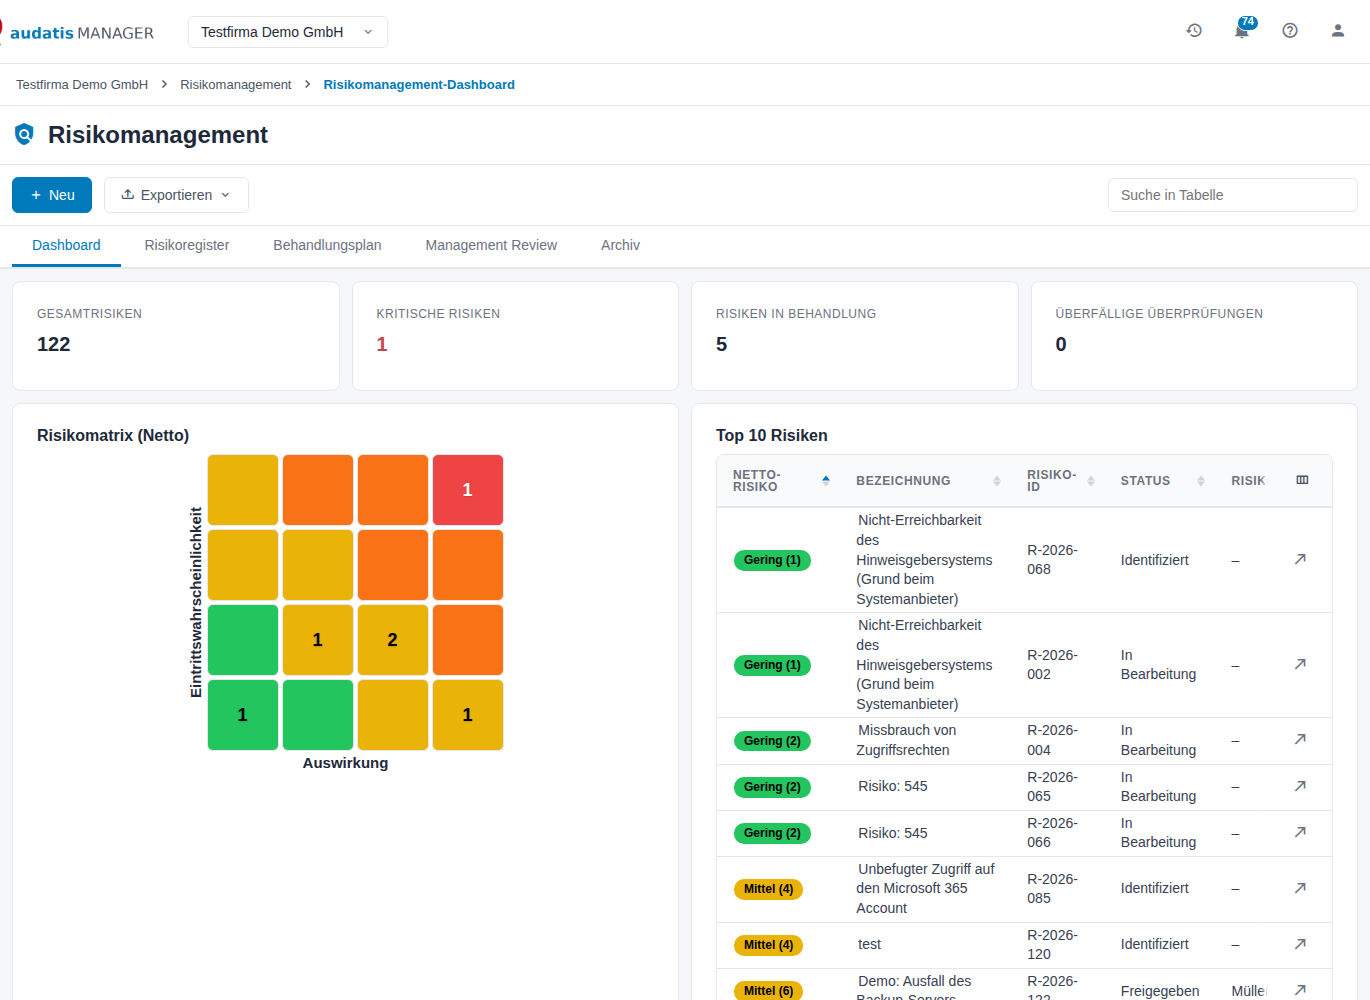
Abbildung 25: Dashboard
5.2 Behandlungsplan
Der Reiter Behandlungsplan listet alle Risiken, für die eine Behandlungsstrategie gewählt ist, mit Netto-Risiko, Behandlung, Fortschritt, Risikoeigentümer, Akzeptanz-Status und Nächste Prüfung.
- Die vier Symbole unter Behandlung stehen für Vermeiden, Reduktion, Übertragen und Akzeptieren; die gewählten sind blau hinterlegt.
- Akzeptanz-Status: Ausstehend, Behandlungsplan akzeptiert (Schalter Risikobehandlungsplan akzeptiert an) oder Risikobehandlungsplan akzeptiert (zusätzlich Restrisiko akzeptiert an).
- Der Pfeil links klappt eine Zeile auf und zeigt die geplanten Maßnahmen mit Typ, Verantwortlichem, Zieldatum und Status.
- Über Filter grenzen Sie nach Strategie, Akzeptanz-Status und Risikoeigentümer ein.
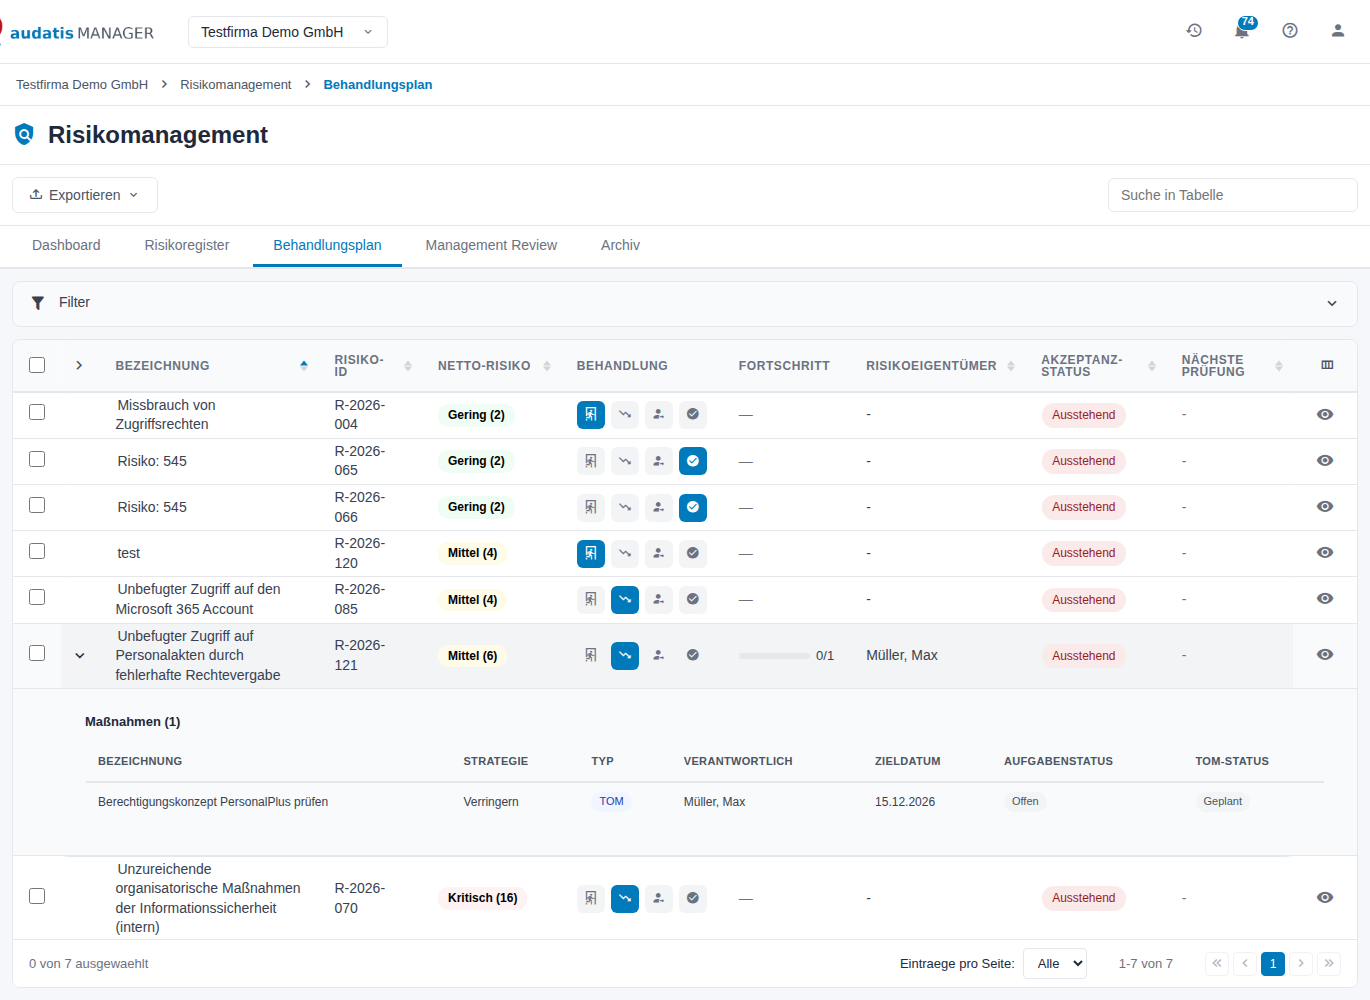
Abbildung 26: Behandlungsplan mit aufgeklappter Zeile
5.3 Management Review
Der Reiter Management Review ist der Bericht für die Managementbewertung nach ISO/IEC 27001, Abschnitt 9.3. Er zeigt das Berichtsdatum, die vier Kennzahlen, Top-Risiken (nach Netto-Bewertung), den Behandlungsplan-Status (Anzahl je Strategie, akzeptierte Pläne) und Überfällige Überprüfungen. Für die Vorlage an die Leitung exportieren Sie ihn als Word- oder PDF-Dokument.
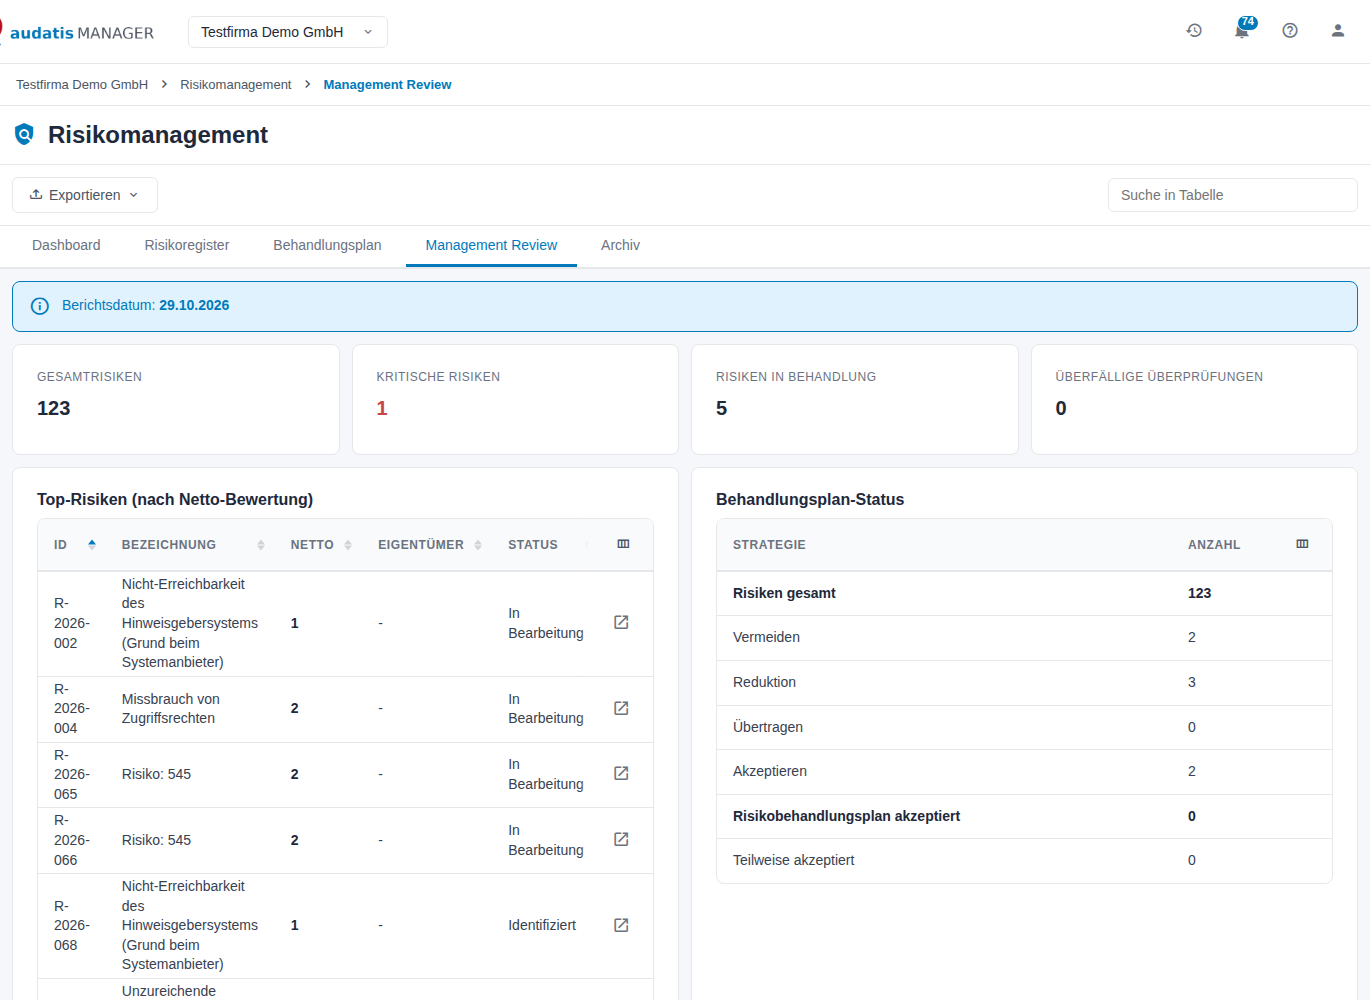
Abbildung 27: Management Review
5.4 Exportieren
Die Schaltfläche Exportieren bietet je Reiter passende Formate:
| Reiter | Exporte |
|---|---|
| Dashboard | Alle als CSV, Alle als Word |
| Risikoregister | Auswahl als CSV (markierte Risiken), Alle als CSV, Alle als Word |
| Behandlungsplan | Als CSV exportieren (angezeigte, gefilterte Liste), Server-Export (CSV), Word-Export |
| Management Review | Word-Export, PDF-Export |
| Archiv | Alle als CSV |
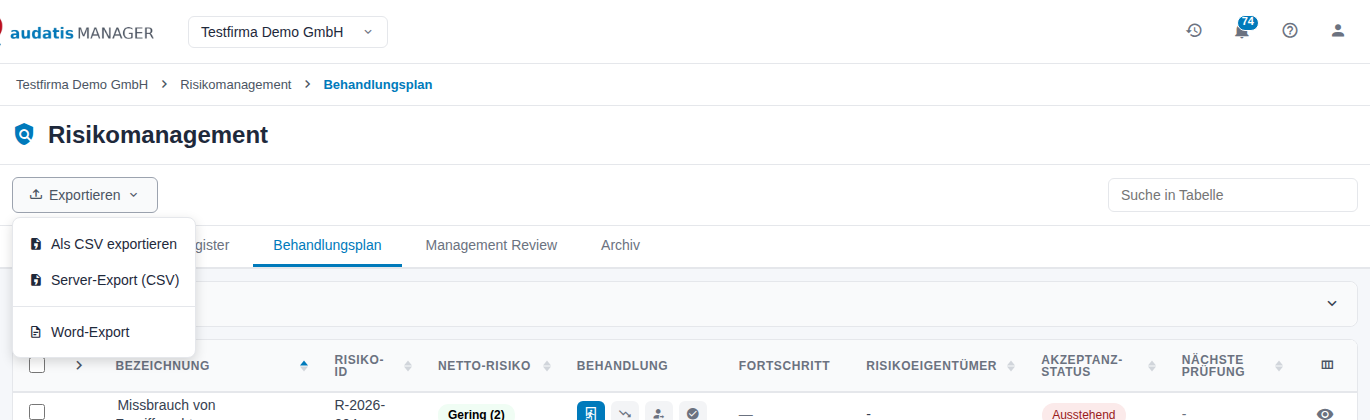
Abbildung 28: Exporte im Behandlungsplan
6 Risiken verwalten
Für Bearbeitende mit Schreibrecht im Modul.
6.1 Mehrere Risiken bearbeiten
Markieren Sie im Risikoregister Risiken über die Kontrollkästchen. Danach stehen zur Verfügung:
- Schlagwörter – Schlagwörter zuordnen oder entfernen,
- Massenaktionen:
- Risikoeigentümer zuordnen und Organisationseinheit zuordnen – setzt den gewählten Wert für alle markierten Risiken,
- Zur Prüfung einreichen – nur bei eingeschaltetem Prüfworkflow; unvollständige oder bereits eingereichte Risiken werden übersprungen,
- Auf Mandant kopieren – nur, wenn Sie Zugriff auf weitere Mandanten haben (siehe unten),
- Archivieren – verschiebt die Risiken sofort ins Archiv,
- Löschen (Stufe 3) – nach einer Rückfrage.
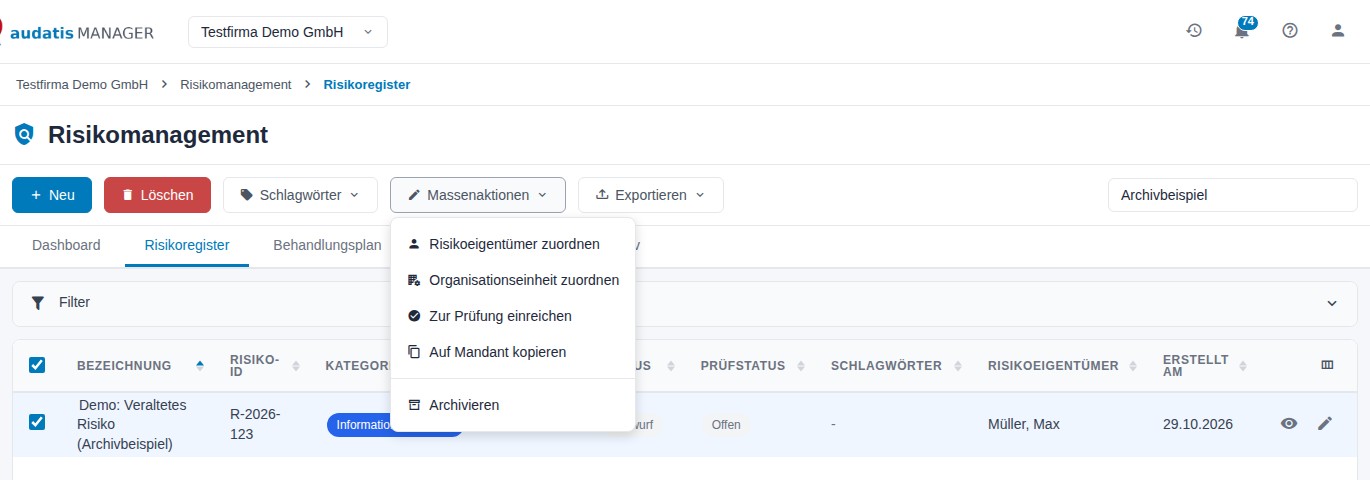
Abbildung 29: Massenaktionen im Risikoregister
6.2 Auf Mandant kopieren
- Markieren Sie die Risiken und wählen Sie Massenaktionen → Auf Mandant kopieren.
- Wählen Sie unter Mandanten die Zielmandanten und klicken Sie auf Weiter.
- Die Analyse zeigt, was kopiert wird und welche Katalogeinträge oder Schlagwörter im Zielmandanten fehlen und angelegt werden.
- Klicken Sie auf Kopieren. Die Zusammenfassung nennt das Ergebnis; Fertig schließt den Assistenten.
6.3 Archiv
Archivierte Risiken verschwinden aus Risikoregister, Dashboard und Behandlungsplan. Sie finden sie im Reiter Archiv. Markieren Sie sie dort und klicken Sie auf Wiederherstellen, um sie zurückzuholen.
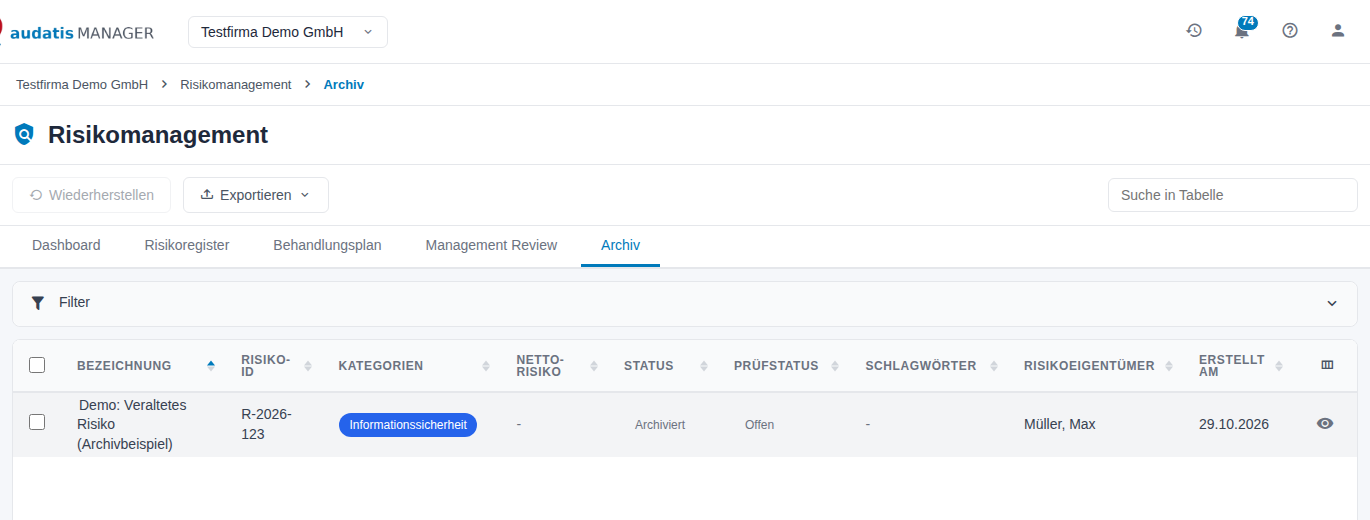
Abbildung 30: Archiv
6.4 Freigabe in der Unternehmensgruppe
Gehört Ihr Mandant zu einer Unternehmensgruppe und hat die Administration die Freigabe erlaubt, hat jedes Risiko zusätzlich den Abschnitt Einstellungen mit dem Schalter Für Unternehmensgruppe freigeben. Ein freigegebenes Risiko ist in den anderen Mandanten der Gruppe sichtbar und verknüpfbar, dort aber schreibgeschützt; ein Hinweis nennt den freigebenden Mandanten.
7 Verbindung zu anderen Modulen
| Modul | Verbindung |
|---|---|
| Verarbeitungstätigkeiten (VVT) | Reiter DSFA + Risiken, Schritt 2 Risiken und bestehende DSFA: verknüpfte Risiken mit Netto-Risikostufe und Behandlungsplan-Status. Mit Risiko oder DSFA verknüpfen fügen Sie bestehende Risiken hinzu, mit Risiko anlegen legen Sie ein neues an (Schreibrecht im Risikomanagement nötig). Die verknüpften Risiken sind Grundlage der Schwellwertbestimmung für die DSFA. |
| Assetmanagement | Verknüpfte Assets liefern den Max. Schutzbedarf (aus Assets) und ihre Maßnahmen für den Abschnitt TOM. Im Asset sehen Sie die verknüpften Risiken. |
| TOM | Maßnahmen wirken über Verknüpfungen auf das Netto-Risiko. Maßnahme planen legt auf Wunsch eine TOM mit Status Geplant an. |
| DSFA | Risiken aus einer Datenschutz-Folgenabschätzung erscheinen mit der Kategorie Datenschutz-Folgenabschätzung (DSFA) im Risikoregister. |
| Aufgaben | Prüf-, Mängel-, Behandlungs- und Aktualisierungsaufgaben führen über ihren Link direkt zum Risiko. |
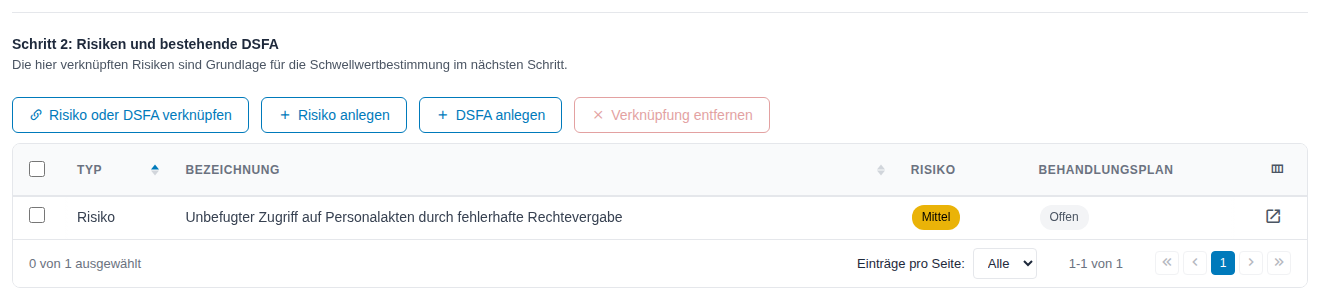
Abbildung 31: Verknüpfte Risiken in der Verarbeitungstätigkeit
8 Konfiguration
Zugriff: Benutzer mit Sonderrecht (Stufe 4) im Risikomanagement. Sie öffnen die Konfiguration über Risikomanagement konfigurieren oben rechts im Modul. Ohne dieses Recht ist der Link nicht sichtbar.
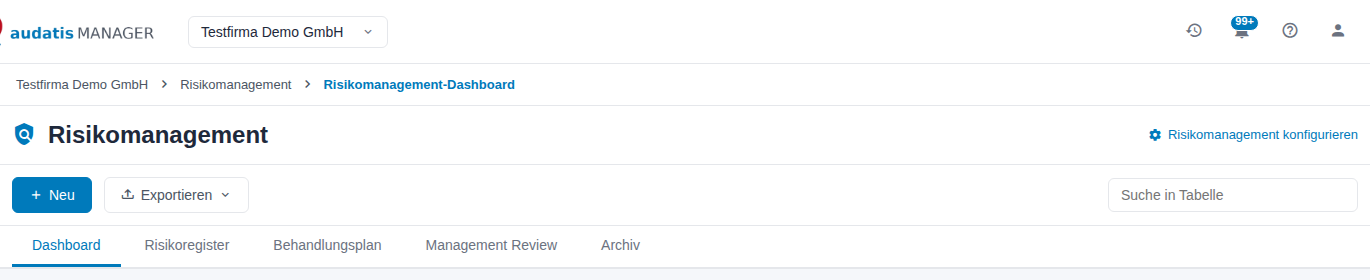
Abbildung 32: Link Risikomanagement konfigurieren
Die Konfiguration hat die Reiter Schlagwörter, Risikomatrix, Risikokategorien, Einstellungen und Mandantenakte. Abbrechen führt zurück ins Modul.
Empfohlene Reihenfolge bei der Einrichtung: Risikomatrix und Risikostufen → Risikokategorien → Einstellungen → Schlagwörter.
Achtung: Matrix, Risikostufen und Kategorien gelten für alle Risiken des Mandanten. Legen Sie sie möglichst vor der ersten Bewertung fest.
8.1 Schlagwörter
Schlagwörter gruppieren Risiken, z. B. nach Standort oder Projekt. Mit Neu legen Sie ein Schlagwort an; markierte Schlagwörter löschen Sie mit Löschen oder bearbeiten sie über Massenaktionen. Die Tabelle zeigt Bezeichnung, Status und Erstellt. Zugeordnet werden Schlagwörter im Risikoregister oder in der Seitenleiste des Risikos.
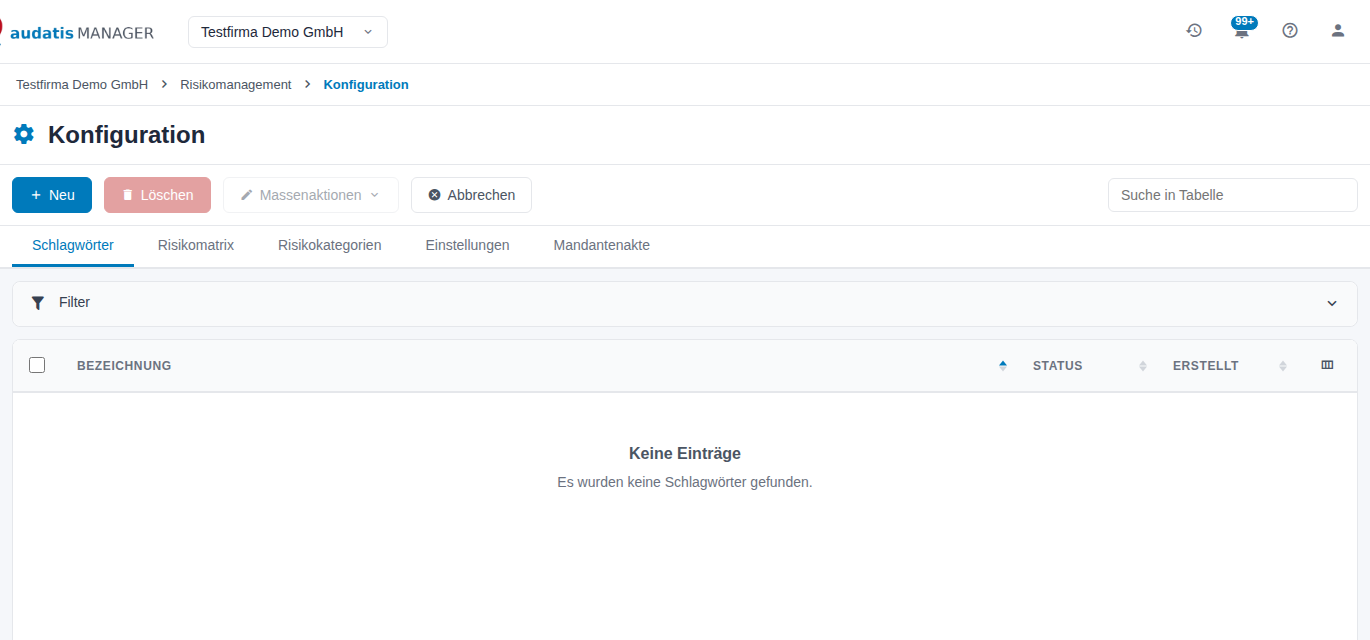
Abbildung 33: Schlagwörter
8.2 Risikomatrix
Der Reiter hat drei Bereiche.
Risikomatrix
| Feld | Wirkung |
|---|---|
| Matrixgröße | 3 x 3 bis 6 x 6. Beim Vergrößern werden die Bewertungsstufen der Risikokategorien ergänzt und die Wertebereiche der Risikostufen anteilig mitgezogen. Verkleinern ist nicht möglich, solange Risiken höhere Werte haben. |
| Aggregationsmethode | wie die Bewertungen mehrerer Kategorien zusammengefasst werden: Maximum (MAX) |
Risikostufen – je Zeile eine Stufe. Mit Neu fügen Sie eine Stufe hinzu, mit dem Papierkorb löschen Sie sie.
| Spalte | Wirkung |
|---|---|
| Bezeichnung | Name der Stufe, z. B. Hoch |
| Von, Bis | Wertebereich des Risikowerts (W × A) |
| Farbe | Farbe in Matrix, Listen und Berichten |
| Akzeptanz erlaubt | aus: Risiken dieser Stufe können nicht akzeptiert werden, sie brauchen eine aktive Behandlung |
| Überpr.-Intervall (Monate) | nach wie vielen Monaten Risiken dieser Stufe erneut zu bewerten sind; Grundlage für Nächste Risikobewertung und den Aktualisierungsworkflow |
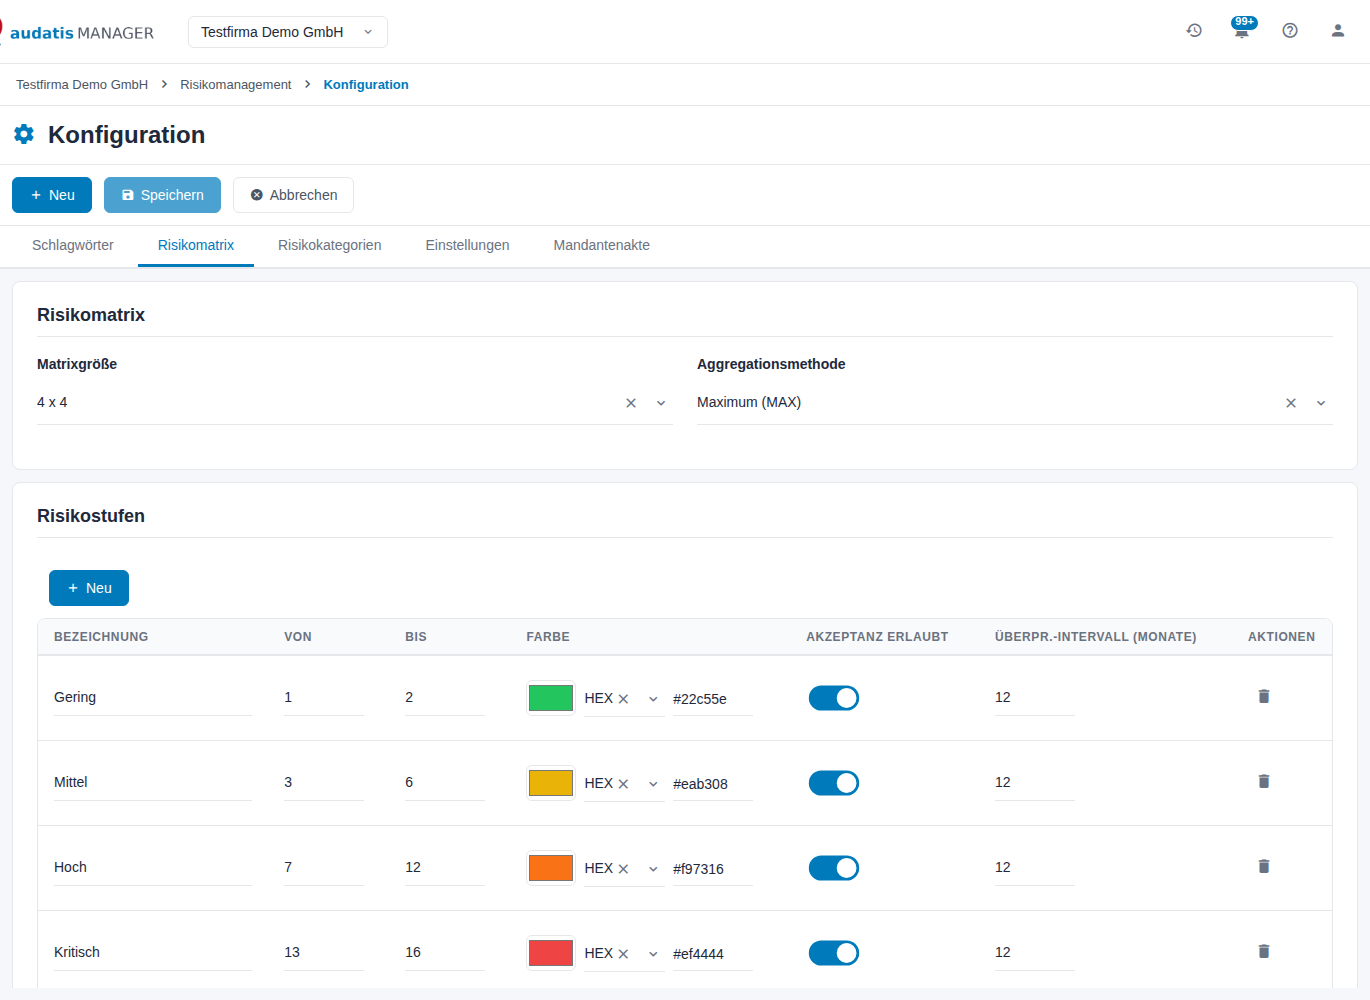
Abbildung 34: Risikomatrix und Risikostufen
Risikomatrix-Zuordnung – Klicken Sie auf eine Zelle, um ihr eine andere Risikostufe zuzuordnen. Zellen mit gleichem Risikowert werden automatisch gleich gesetzt.
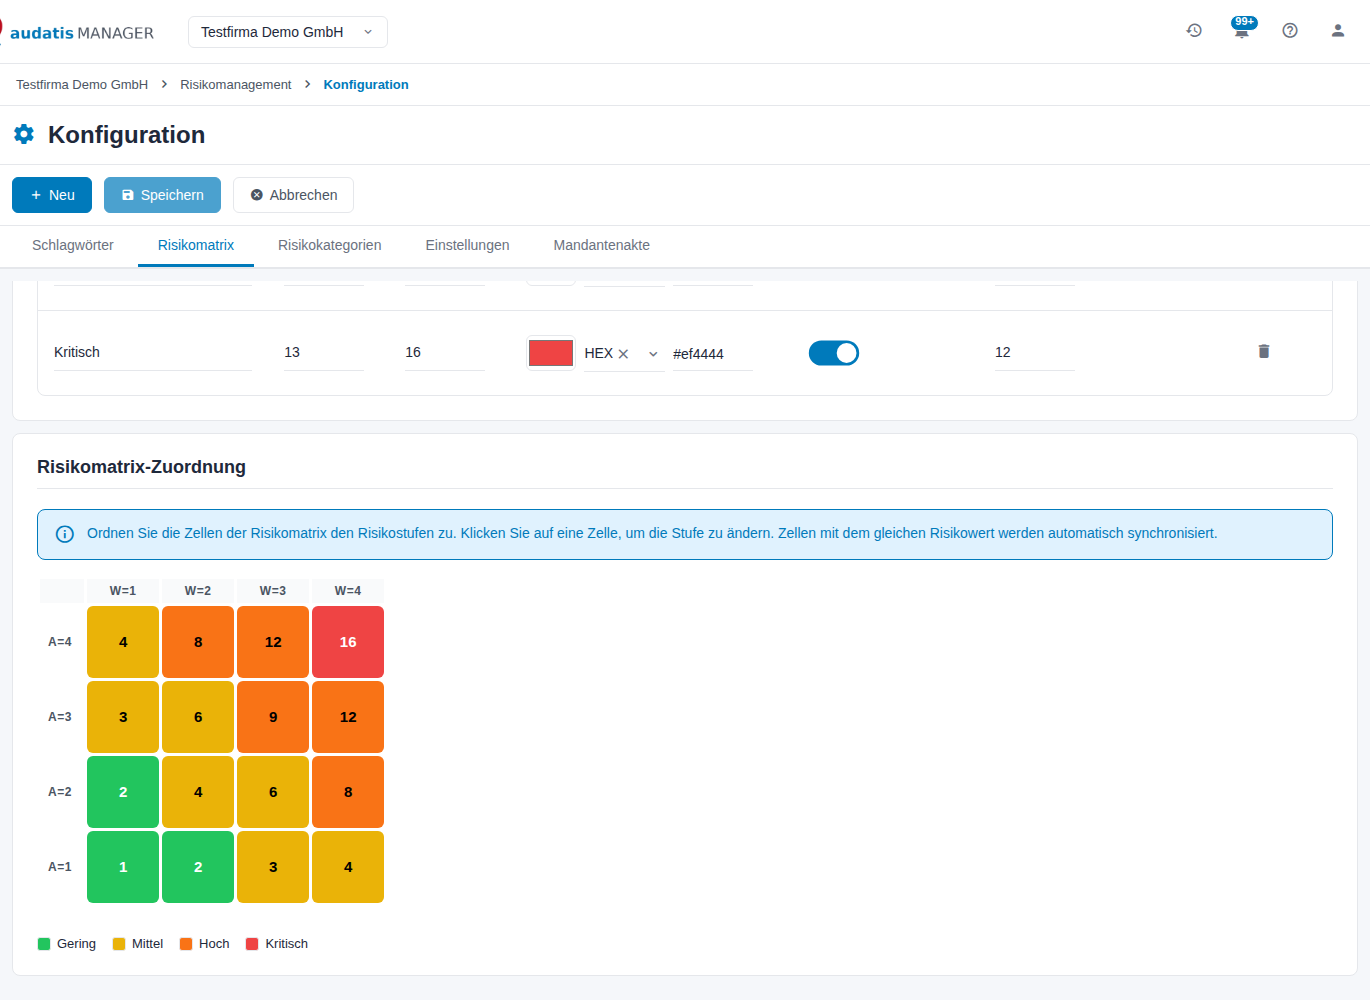
Abbildung 35: Risikomatrix-Zuordnung
Übernehmen Sie Änderungen mit Speichern in der Aktionsleiste.
8.3 Risikokategorien
Die Liste zeigt alle Kategorien mit Farbe, Symbol und den Kennzeichen System (mitgelieferte Kategorie) und Aktiv oder Inaktiv. Mitgeliefert werden Datenschutz, Datenschutz-Folgenabschätzung (DSFA), Cybersecurity (NIS2), KI-Risikobewertung und Allgemeines Risikomanagement.
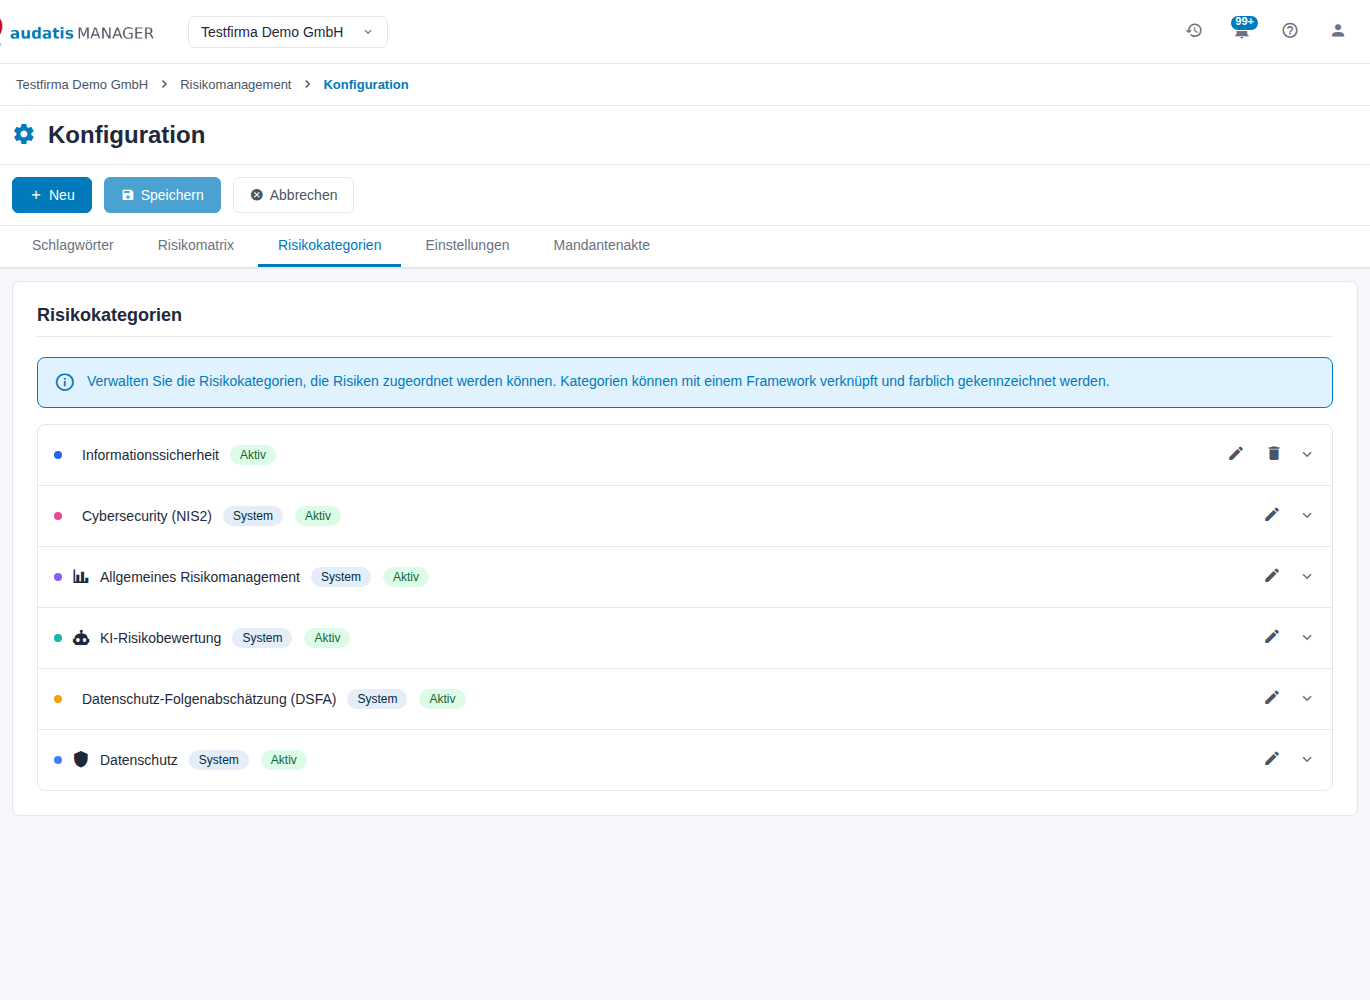
Abbildung 36: Risikokategorien
Kategorie anlegen oder bearbeiten: Mit Neu legen Sie eine Kategorie an, der Stift öffnet eine vorhandene. Systemkategorien lassen sich bearbeiten, aber nicht löschen.
| Feld | Wirkung |
|---|---|
| Bezeichnung | Name der Kategorie (Pflicht) |
| Beschreibung | Erläuterung für die Bearbeitenden |
| Farbe, Icon | Kennzeichnung in Listen und Auswahlfeldern |
| Erlaubte Verknüpfungen | welche Verknüpfungstypen Risiken dieser Kategorie anbieten: Verarbeitungstätigkeiten (VVT), Assets, Maßnahmen (TOM), Geschäftsprozesse, Dienstleister, Anforderungen, Arbeitsplätze |
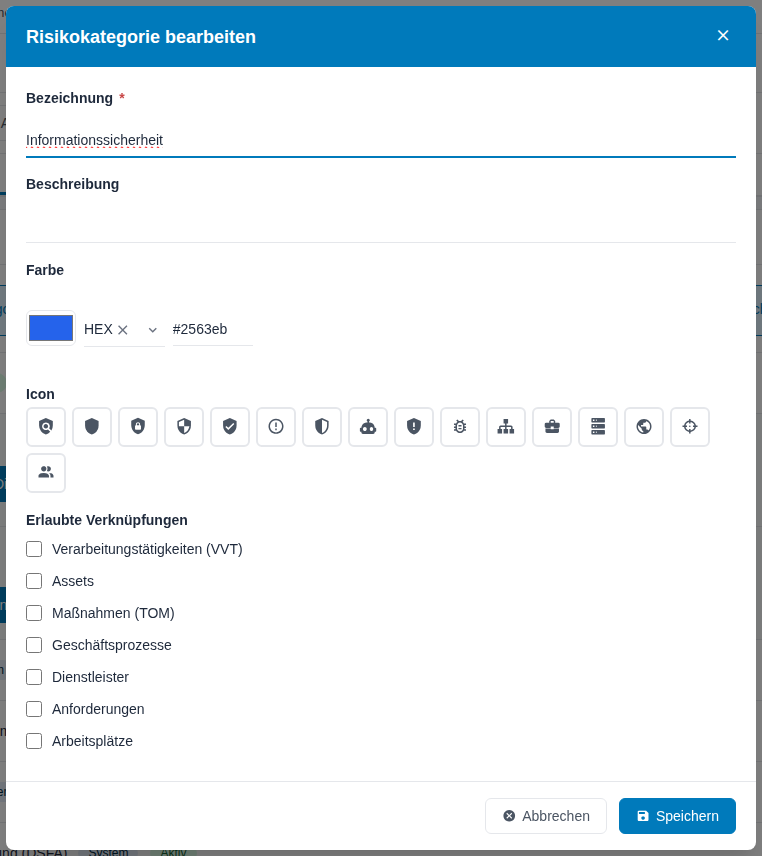
Abbildung 37: Risikokategorie bearbeiten
Bewertungshilfen (Dimensionen): Ein Klick auf eine Kategorie klappt ihre Dimensionen auf – oben die Dimensionen der Eintrittswahrscheinlichkeit, darunter die der Auswirkung, z. B. „Auswirkung auf Rechte und Freiheiten betroffener Personen". Je Stufe beschreiben Sie in einem Stichwort, was sie in dieser Dimension bedeutet.
- Mit Eintrittswahrscheinlichkeits-Dimension hinzufügen bzw. Schadensauswirkungs-Dimension hinzufügen legen Sie weitere Dimensionen an; der Papierkorb entfernt eine Dimension samt Stufen.
- Der Schalter Monetär kennzeichnet eine Auswirkungs-Dimension als Geldbetrag. Im Risiko erscheint dann Geschätzte Schadenshöhe (€), im Dashboard die Spalte Finanzrisiko.
- Übernehmen Sie Änderungen mit Speichern in der Aktionsleiste.
Die Texte erscheinen im Risiko unter Hilfestellung zur Bewertung ….
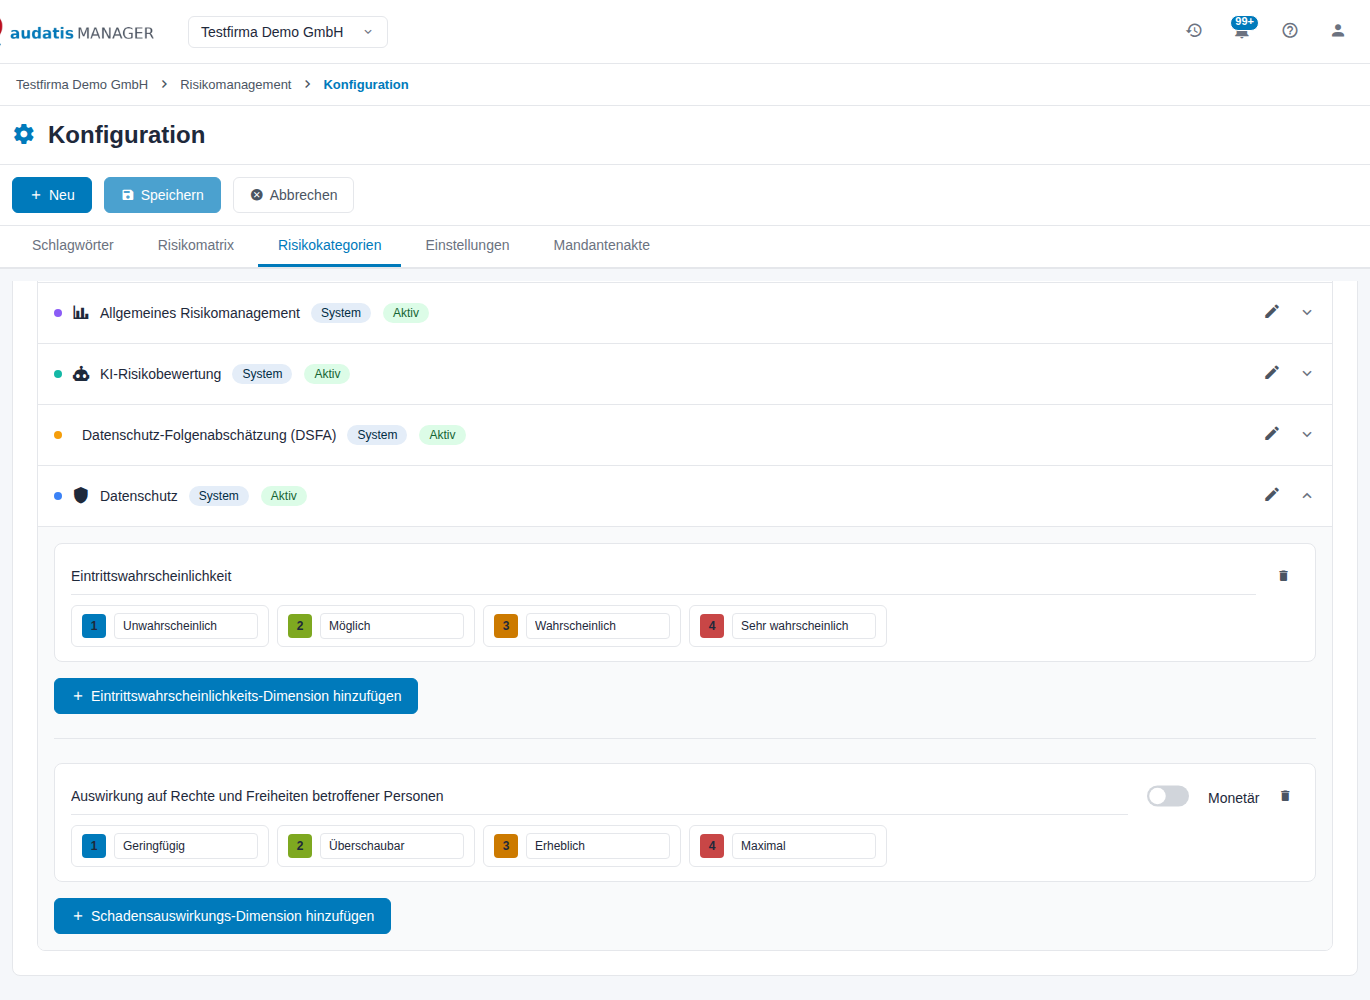
Abbildung 38: Dimensionen einer Kategorie
8.4 Einstellungen
| Bereich | Feld | Wirkung |
|---|---|---|
| Risikobewertung | Begründung bei Risikobewertung ist Pflichtfeld | Bei jeder Brutto-, Netto- und Ziel-Bewertung ist eine Begründung anzugeben (Voreinstellung: an). |
| Risikoeigentümer | Risikoeigentümer als Pflichtfeld | Beim Anlegen und Bearbeiten muss ein Risikoeigentümer gewählt werden (Voreinstellung: an). |
| Prüfworkflow | Prüfworkflow aktiviert | Vier-Augen-Prinzip: Risiken werden zur Prüfung eingereicht und vom Prüfer freigegeben. Blendet Prüfer (abweichend), Zur Prüfung einreichen und die Prüfhistorie ein. |
| Standard-Prüfer | prüft alle Risiken ohne Prüfer (abweichend) | |
| Selbstprüfung erlaubt | aus: Der Risikoeigentümer darf nicht zugleich Prüfer sein. Für kleine Organisationen einschalten. | |
| Nummernkreis | Präfix, Format | Aufbau der Risiko-ID: Präfix-Jahr-Nr (z. B. R-2026-001) oder Präfix-Nr (z. B. R-001). Mit Speichern im Bereich übernehmen; wirkt nur auf neue Risiken. |
| Aktualisierungsworkflow | Aktualisierungsworkflow aktiviert | Risikoeigentümer erhalten eine Aufgabe zur erneuten Bewertung, sobald das Überprüfungsintervall ihrer Risikostufe erreicht ist (Kapitel „Prüfen, freigeben und erneut bewerten"). |
| Freigabe für Unternehmensgruppe | Freigabe innerhalb der Unternehmensgruppe erlauben | nur bei Mandanten einer Unternehmensgruppe sichtbar: einzelne Risiken können für die anderen Mandanten schreibgeschützt freigegeben werden. |
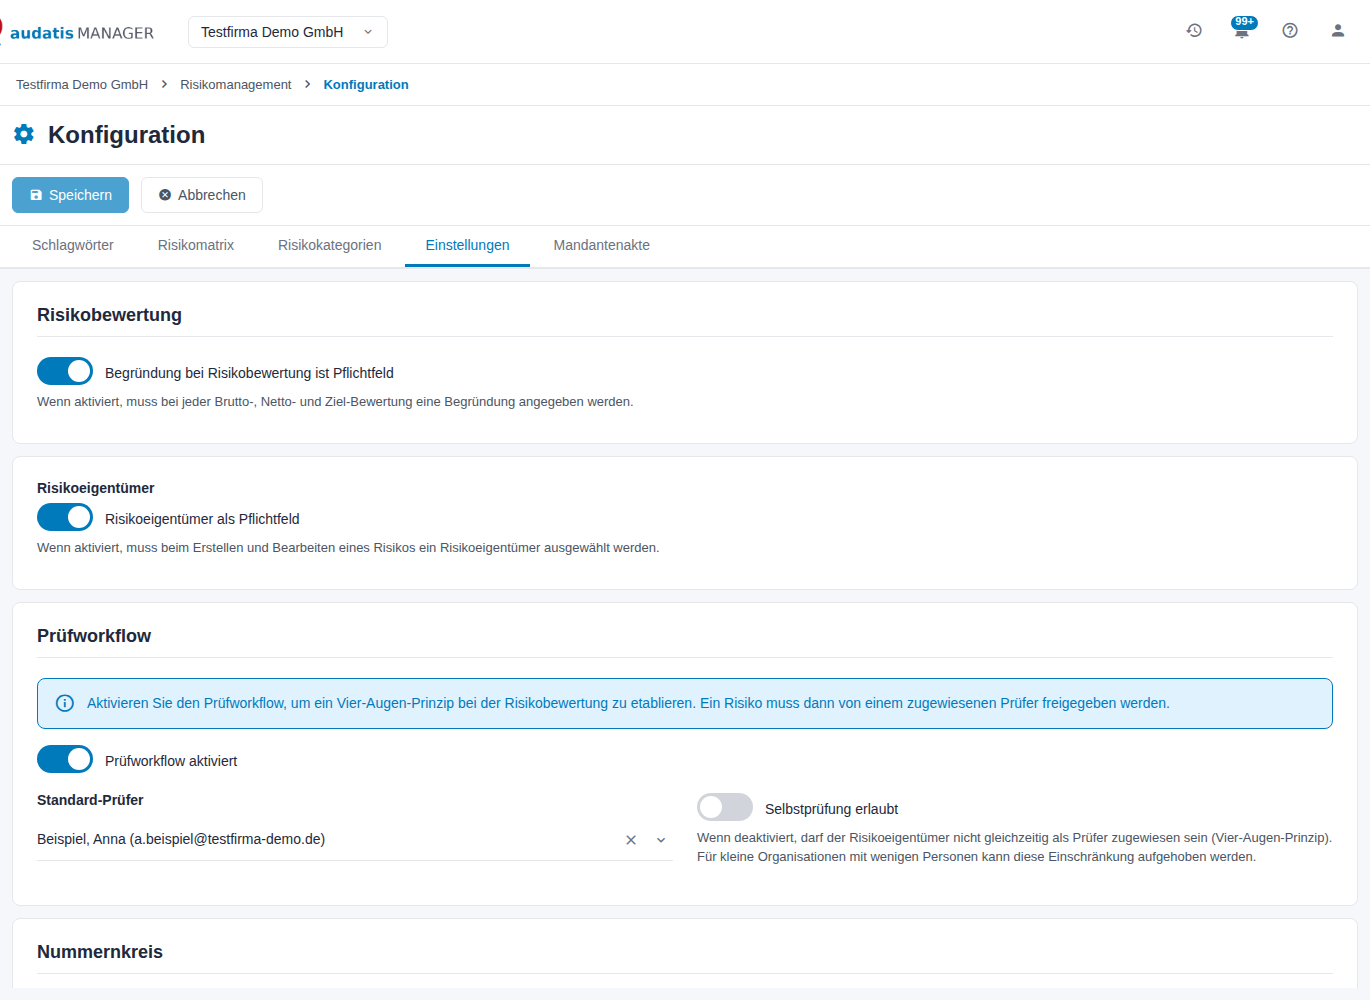
Abbildung 39: Einstellungen: Risikobewertung, Risikoeigentümer, Prüfworkflow
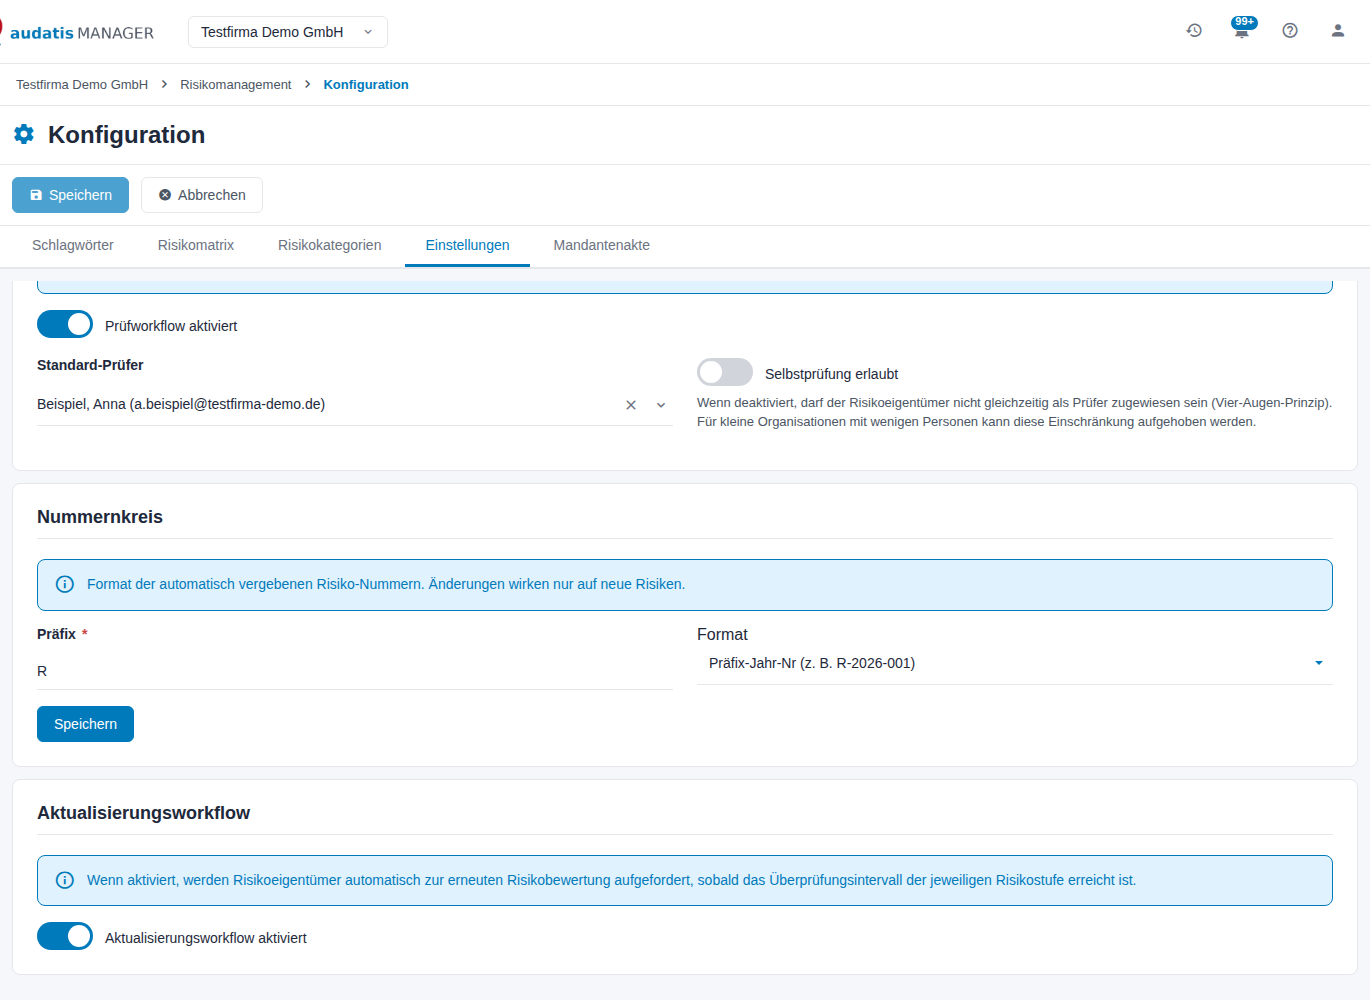
Abbildung 40: Einstellungen: Nummernkreis und Aktualisierungsworkflow
8.5 Mandantenakte
Hier hinterlegen Sie einen Hinweis für alle, die im Risikomanagement dieses Mandanten arbeiten, z. B. Ansprechpartner oder Vorgaben der Risikorichtlinie.
- Wählen Sie die Art: Information, Warnung oder Kritisch.
- Schreiben Sie den Text im Editor. Mit
@fügen Sie Kontakte ein. - Klicken Sie auf Speichern.
Der Hinweis erscheint im Risikoregister über der Tabelle. Alle Hinweise der Module finden Sie auch unter Mandanteneinstellungen → Mandantenakte.
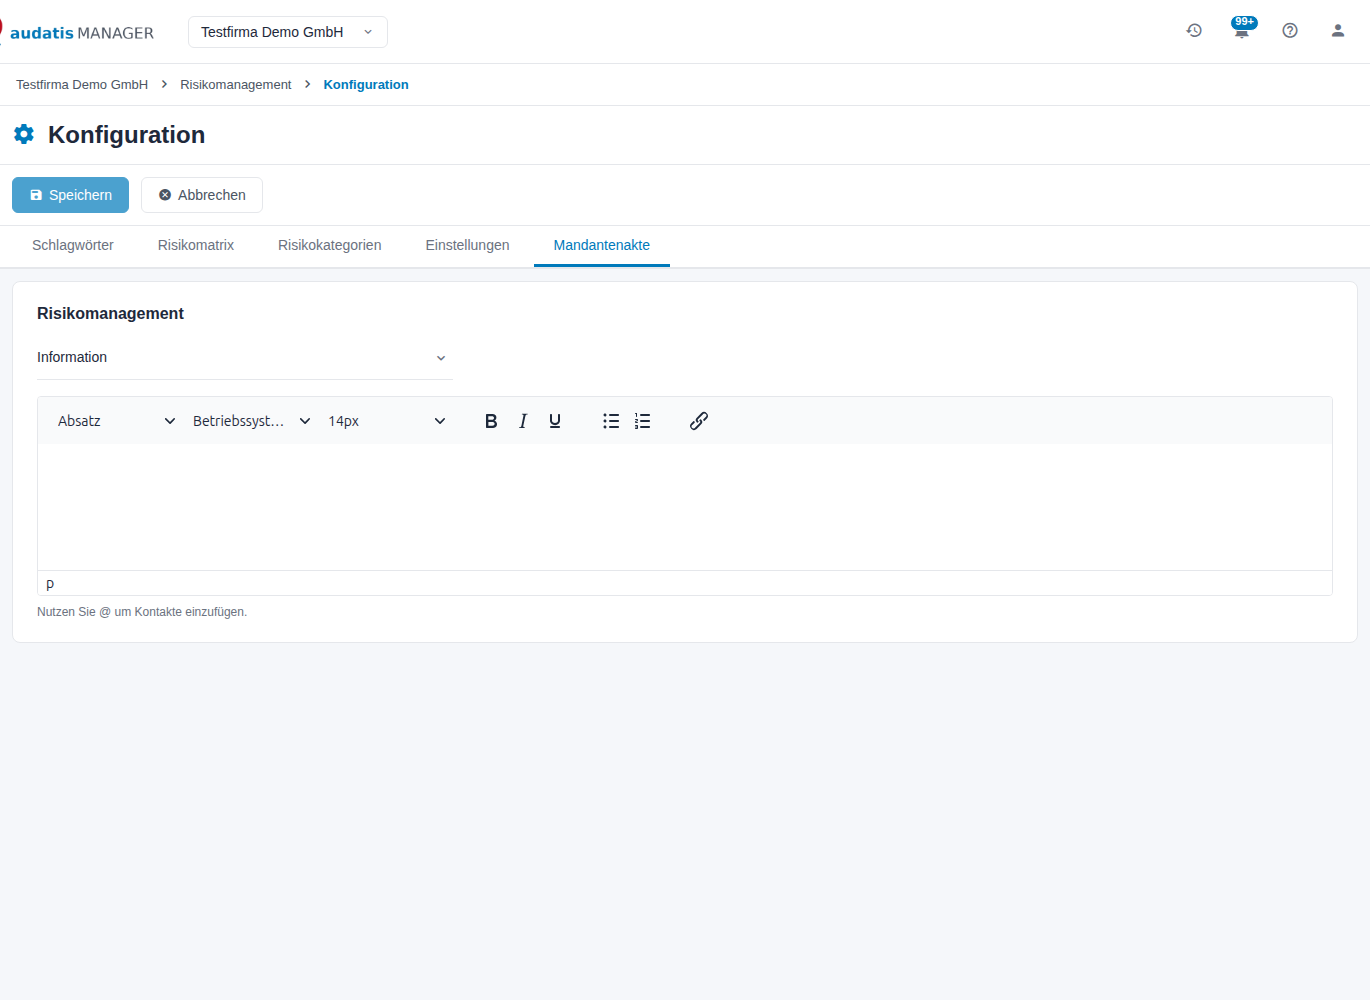
Abbildung 41: Mandantenakte des Risikomanagements
9 Glossar
| Begriff | Erklärung |
|---|---|
| Aggregation | Zusammenfassung der Bewertungen mehrerer Kategorien zu einem Wert; im MANAGER das Maximum |
| Dimension | Blickwinkel der Bewertung innerhalb einer Kategorie, z. B. finanzieller Schaden oder Reputationsschaden |
| Management Review | regelmäßige Bewertung des Managementsystems durch die Leitung (ISO/IEC 27001, Abschnitt 9.3) |
| Restrisiko | Risiko, das nach allen Maßnahmen bleibt und bewusst getragen wird |
| Risikoappetit | Grenze, bis zu der die Organisation Risiken akzeptiert; im MANAGER über Akzeptanz erlaubt je Risikostufe abgebildet |
| Risikostatement | strukturierte Beschreibung nach dem Muster „Wenn …, dann …, was zu … führt" |
| Vier-Augen-Prinzip | Bewertung und Prüfung durch zwei verschiedene Personen |
10 Häufige Fragen
Was ist der Unterschied zwischen Netto- und Ziel-Risiko? Netto ist der heutige Stand mit den umgesetzten Maßnahmen, Ziel der Stand nach Umsetzung des Behandlungsplans.
Warum sehe ich im Abschnitt TOM Maßnahmen, die ich nicht hinzugefügt habe? Sie stammen aus verknüpften Objekten, z. B. einem Asset (Quelle Über Verknüpfung). So bleibt die Grundlage der Netto-Bewertung aktuell, wenn sich die Maßnahmen dort ändern.
Warum zeigt das Brutto-Risiko keine Bewertungskarten? Dem Risiko ist noch keine Kategorie zugeordnet. Wählen Sie in den Stammdaten mindestens eine Kategorie.
Warum kann ich ein Risiko nicht zur Prüfung einreichen? Es fehlen Pflichtangaben (Bezeichnung, Risikoeigentümer, Kategorie, Brutto- und Netto-Bewertung, Behandlungsstrategie), es sind ungespeicherte Änderungen vorhanden oder es ist bereits eingereicht. Die Meldung nennt den Grund.
Warum kann ich ein Restrisiko nicht akzeptieren? Die Stufe des Netto-Risikos erlaubt keine Akzeptanz (Konfiguration, Spalte Akzeptanz erlaubt). Senken Sie das Risiko durch Maßnahmen oder wählen Sie eine andere Strategie.
Ich bin Risikoeigentümer, habe aber kein Schreibrecht im Modul. Kann ich mein Risiko bearbeiten? Ja. Als Risikoeigentümer oder mit einer offenen Aufgabe zum Risiko öffnen und bearbeiten Sie dieses Risiko über den Link in der Aufgabe.
Wie hole ich ein archiviertes Risiko zurück? Im Reiter Archiv markieren und Wiederherstellen klicken.
Welche Risiken zählen als überfällig? Risiken, deren Nächste Risikobewertung in der Vergangenheit liegt. Sie erscheinen im Dashboard unter Überfällige Überprüfungen und im Management Review.
Wo lege ich fest, wann ein Risiko erneut bewertet werden muss? In der Konfiguration im Reiter Risikomatrix, Spalte Überpr.-Intervall (Monate) je Risikostufe. Den konkreten Termin sehen und ändern Sie im Risiko unter Akzeptanz → Nächste Risikobewertung.