API + Sicherheit
0 Kurzkarte: Die API in 5 Schritten nutzen
Über die API (REST-Schnittstelle) lesen und ändern andere Systeme Daten im audatis MANAGER, z. B. ein SIEM, ein Ticketsystem oder ein eigenes Auswertungsskript. Der Zugriff läuft immer über ein persönliches API-Token und ist nur möglich, wenn alle Freigaben gesetzt sind.
- System freischalten – Systemadministration: Systemeinstellungen → API + Sicherheit, Schalter API-Zugriff für Ihre Mandanten aktivieren einschalten, Speichern.
- Mandant freischalten – auf derselben Seite in der Tabelle beim Mandanten Aktivieren wählen.
- Rolle berechtigen – Mandantenadministration: in der Rolle der Person, Reiter Berechtigungen, Kategorie Einstellungen, Zeile API-Zugang auf Lesen, Schreiben oder Löschen setzen.
- Token erstellen – die Person selbst: Mein Profil, Reiter API, + Neu. Bezeichnung, maximale Berechtigung und Mandanten wählen, Token sofort Kopieren.
- Erste Anfrage senden – das Token im Kopf jeder Anfrage mitschicken:
Authorization: Bearer am_…anhttps://<Ihre Adresse>/api/v1.
Wichtig: Das Token wird nur einmal angezeigt. Wer es weitergibt, gibt die eigenen Rechte weiter. Bewahren Sie es wie ein Passwort auf.
1 Einführung
1.1 Wofür ist die API da?
Die API macht die Daten des audatis MANAGER für andere Programme zugänglich. Typische Einsätze:
- Kontakte, Aufgaben oder Assets aus einem anderen System übernehmen oder abgleichen,
- Kennzahlen und Listen regelmäßig für eigene Auswertungen abrufen,
- Berichte automatisiert als Word- oder HTML-Datei erzeugen,
- Teilnehmende von Schulungen oder Nachweisen aus der Personalverwaltung einspielen.
Die API arbeitet mit genau den Rechten der Person, der das Token gehört. Sie sieht nichts, was diese Person in der Oberfläche nicht auch sehen dürfte, und sie kann nichts, was diese Person nicht auch dürfte.
1.2 Begriffe
| Begriff | Bedeutung im audatis MANAGER |
|---|---|
| API | Programmierschnittstelle (REST) unter /api/v1. Daten werden als JSON ausgetauscht. |
| API-Token | Persönlicher Zugangsschlüssel einer Person für die API (Personal Access Token). Beginnt mit am_. |
| Maximale Berechtigung | Obergrenze eines Tokens: Nur lesen, Lesen und schreiben oder Lesen, schreiben und löschen. |
| API-Zugang | Berechtigung in der Rolle, die festlegt, was eine Person über die API darf. |
| Mandanten-Freigabe | Schalter je Mandant auf der Seite API + Sicherheit. Ohne Freigabe ist der Mandant über die API nicht erreichbar. |
| URL-Kennung | Kurzname des Mandanten in der Adresse, z. B. testfirma in …/testfirma/. |
| Mandanten-ID | Nummer des Mandanten in der API ({mid} in den Adressen). Die Liste GET /api/v1/clients zeigt sie. |
| API-Dokumentation | Technische Beschreibung aller Endpunkte mit Testmöglichkeit, erreichbar unter /api/. |
1.3 Die Freigabekette
Ein Zugriff über die API gelingt nur, wenn jede Stufe ihn erlaubt. Es gilt immer die niedrigste Stufe.
| Stufe | Wer stellt ein | Wo | Möglichkeiten |
|---|---|---|---|
| 1. Server | Betreiber (audatis bzw. Ihr Rechenzentrum) | Serverkonfiguration | betriebsbereit oder aus |
| 2. System | Systemadministration | Systemeinstellungen → API + Sicherheit, Schalter | aktiviert oder deaktiviert |
| 3. Mandant | Systemadministration | API + Sicherheit, Tabelle | Aktiviert oder Deaktiviert |
| 4. Rolle | Mandantenadministration | Rolle, Reiter Berechtigungen, API-Zugang | Deaktiviert, Lesen, Schreiben, Löschen |
| 5. Modul | Mandantenadministration | Rolle, Reiter Berechtigungen, Zeile des Moduls | Stufe des Moduls, z. B. Lesen bei Kontakte |
| 6. Token | die Person selbst | Mein Profil, Reiter API | Mandantenauswahl, maximale Berechtigung, Ablaufdatum |
Beispiel: Die Rolle hat API-Zugang: Löschen und im Modul Kontakte die Stufe Schreiben, das Token ist Nur lesen. Über die API kann die Person Kontakte nur abrufen – das Token ist die niedrigste Stufe.
1.4 Rollen und Rechte
| Rolle | Typische Aufgaben | Was sie sieht und darf |
|---|---|---|
| Systemadministrator | API für das System und einzelne Mandanten freischalten | Seite API + Sicherheit mit allen ihr zugewiesenen Mandanten des Systems |
| Mandantenadministration | Recht API-Zugang in Rollen vergeben | Reiter Berechtigungen der Rollen; die Zeile API-Zugang erscheint nur, wenn die API serverseitig betriebsbereit ist |
| Benutzer mit API-Zugang | eigene Tokens anlegen, erneuern, löschen | Reiter API im eigenen Profil, Nutzungsstatistik der letzten 30 Tage |
| Entwickler / Integratoren | externe Systeme anbinden | API-Dokumentation unter /api/ (Anmeldung oder gültiges Token nötig) |
2 API freischalten
Dieses Kapitel richtet sich an die Systemadministration.
Zugriff: Die Seite API + Sicherheit sehen nur Systemadministratoren. Sie steht unter Systemeinstellungen → API + Sicherheit. Ist die API serverseitig ausgeschaltet, fehlt der Menüpunkt.
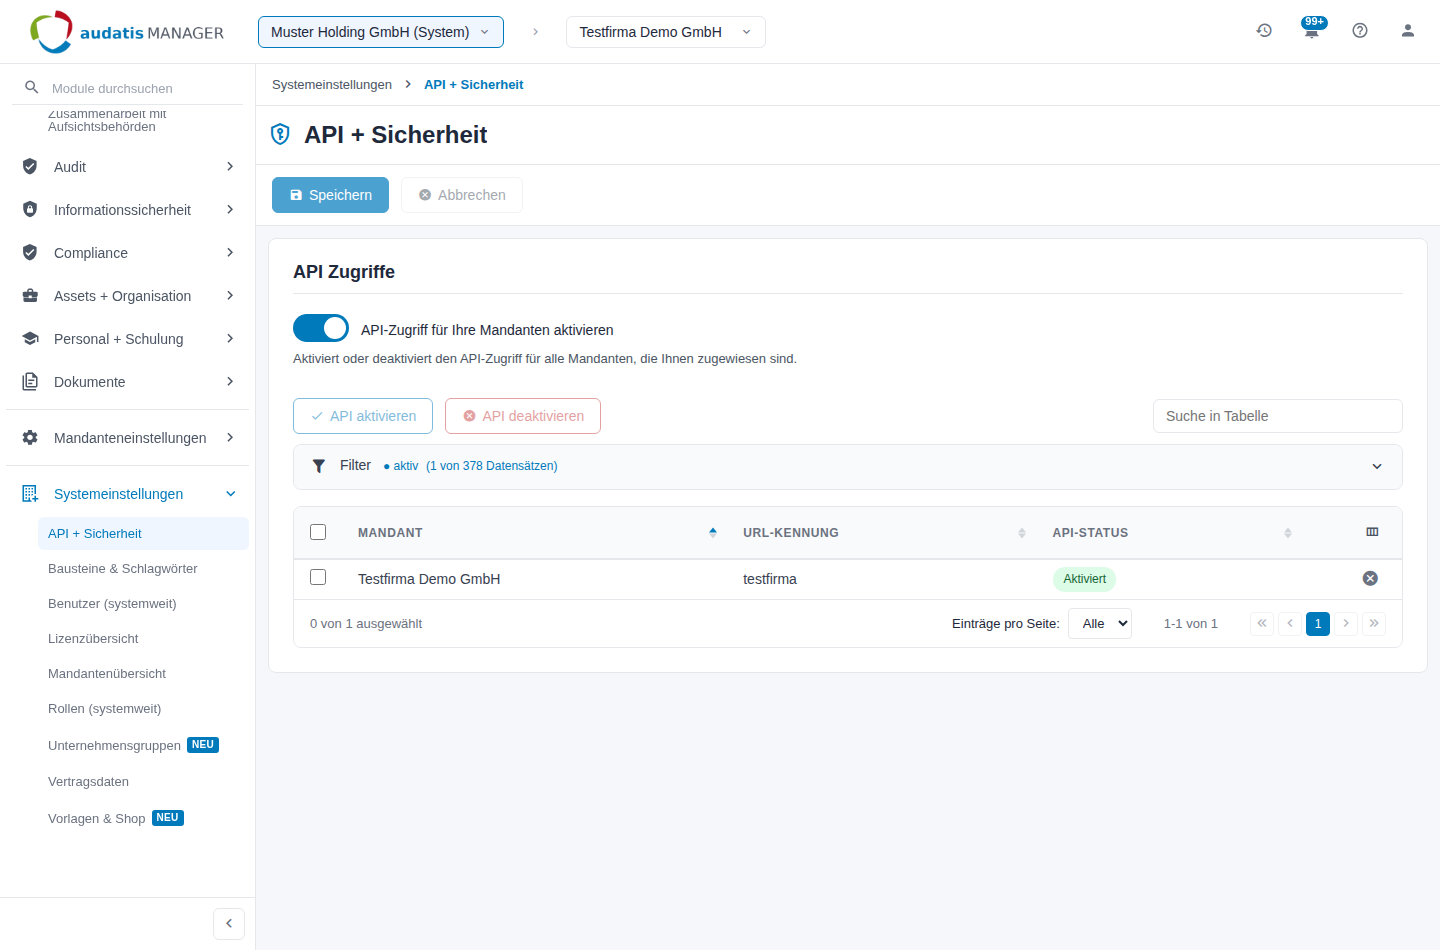
Abbildung 1: Seite API + Sicherheit mit globalem Schalter und Mandanten-Tabelle
2.1 Die API für das System einschalten
- Systemeinstellungen → API + Sicherheit öffnen.
- Den Schalter API-Zugriff für Ihre Mandanten aktivieren einschalten.
- In der Werkzeugleiste auf Speichern klicken.
Danach erscheint darunter die Tabelle der Mandanten. Der Schalter allein gibt noch keinen Mandanten frei.
Achtung: Schalten Sie den Schalter aus und speichern, ist die API für alle Mandanten des Systems sofort gesperrt. Dabei werden auch alle Mandanten-Freigaben auf Deaktiviert zurückgesetzt. Beim Wiedereinschalten müssen Sie die Mandanten erneut freigeben.
2.2 Einzelne Mandanten freigeben
Die Tabelle zeigt alle Mandanten des Systems, denen Sie zugewiesen sind.
| Spalte | Bedeutung |
|---|---|
| Mandant | Name des Mandanten |
| URL-Kennung | Kurzname in der Adresse |
| API-Status | Aktiviert oder Deaktiviert |
So geben Sie einen Mandanten frei:
- In der Zeile des Mandanten die Zeilenaktion Aktivieren wählen.
- Die Änderung wird sofort gespeichert. Der API-Status wechselt auf Aktiviert.
Mit Deaktivieren sperren Sie den Mandanten wieder. Bereits erstellte Tokens behalten den Mandanten zwar in ihrer Liste, Zugriffe auf ihn werden aber abgelehnt. Im Profil der Token-Besitzer erscheint der Mandant dann als Berechtigung entzogen.
2.3 Mehrere Mandanten auf einmal
- Die Kästchen vor den Mandanten anklicken.
- In der Werkzeugleiste API aktivieren oder API deaktivieren wählen.
Über Suche in Tabelle und den Filter (Mandant, URL-Kennung, API-Status) grenzen Sie lange Listen ein. Der Filter bleibt für Sie gespeichert, bis Sie ihn zurücksetzen.
Tipp: Geben Sie die API nur für Mandanten frei, die sie tatsächlich brauchen. Jeder freigegebene Mandant ist eine zusätzliche Angriffsfläche.
2.4 Hinweis „Die API ist nicht betriebsbereit"
Erscheint oben auf der Seite ein gelber Hinweis zum API-Token-Pepper, ist die API auf dem Server noch nicht vollständig eingerichtet. Die API beantwortet dann jede Anfrage mit Fehler 403, unabhängig von Ihren Einstellungen. Diese Einstellung nimmt nur der Betreiber in der Serverkonfiguration vor – wenden Sie sich an den Support.
3 Rollen für die API berechtigen
Dieses Kapitel richtet sich an die Mandantenadministration.
Ob und wie weit eine Person die API nutzen darf, steuert die Berechtigung API-Zugang in ihrer Rolle.
- Die Rolle öffnen und auf Bearbeiten gehen (siehe Handbuch Rollen).
- Reiter Berechtigungen, Kategorie Einstellungen aufklappen.
- In der Zeile API-Zugang eine Stufe wählen.
- Speichern.
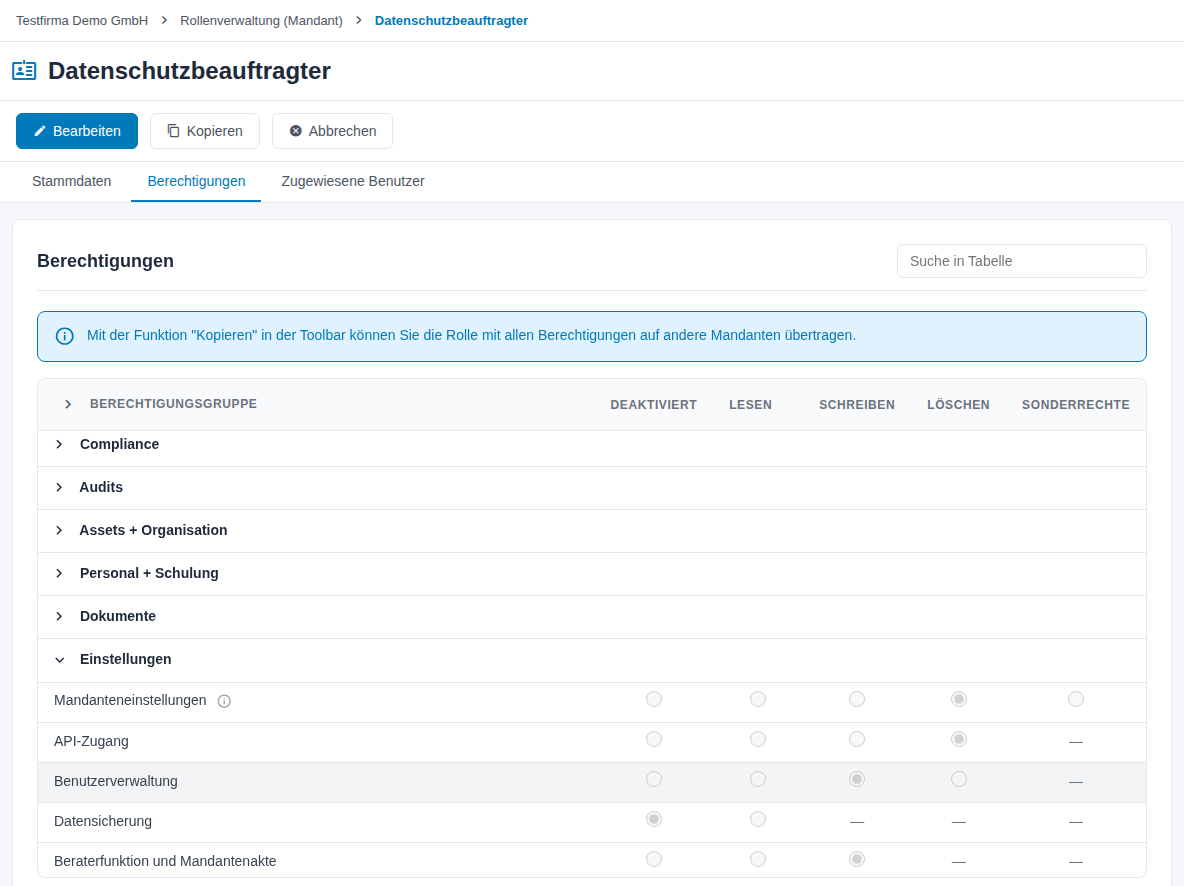
Abbildung 2: Berechtigung API-Zugang in der Kategorie Einstellungen
| Stufe | Was über die API möglich ist |
|---|---|
| Deaktiviert | kein Zugriff, der Reiter API im Profil fehlt |
| Lesen | nur abrufen (GET) |
| Schreiben | zusätzlich anlegen und ändern (POST, PUT) |
| Löschen | zusätzlich löschen (DELETE) |
Die Stufe API-Zugang gibt keine Module frei. Was die Person in den einzelnen Modulen lesen oder ändern darf, bestimmen weiterhin die Modulzeilen der Rolle. Hat eine Person in mehreren Mandanten unterschiedliche Rollen, gilt in jedem Mandanten die dortige Rolle.
Hinweis: Die Zeile API-Zugang erscheint nur, wenn die API auf dem Server betriebsbereit ist.
4 API-Tokens verwalten
Dieses Kapitel richtet sich an alle Benutzer mit API-Zugang.
Den Reiter API finden Sie über das Personen-Symbol → Mein Profil. Er erscheint nur, wenn Ihre Rolle in mindestens einem Mandanten API-Zugang hat. Fehlt das Recht, zeigt der Reiter den Hinweis, dass Ihr Benutzer nicht für die API freigeschaltet ist.
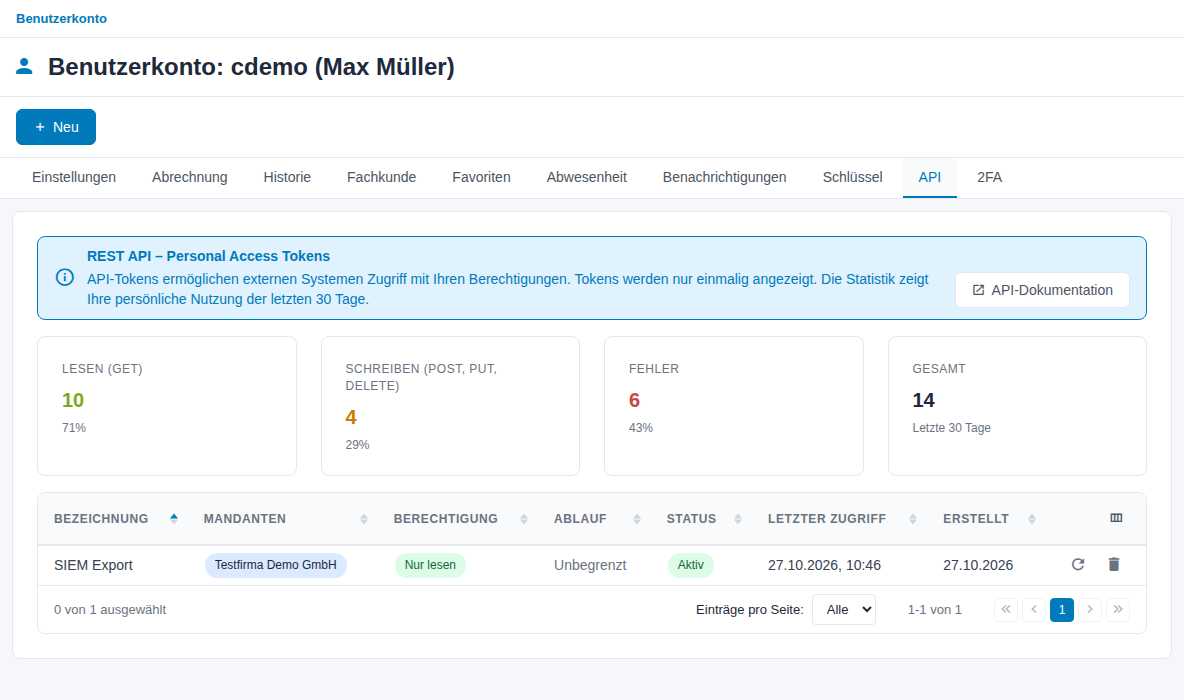
Abbildung 3: Reiter API im Profil mit Nutzungsstatistik und Token-Tabelle
Oben sehen Sie Ihre persönliche Nutzung der letzten 30 Tage:
| Kachel | Inhalt |
|---|---|
| Lesen (GET) | Anzahl der Abrufe über alle Ihre Tokens |
| Schreiben (POST, PUT, DELETE) | Anzahl der Änderungen |
| Fehler | abgelehnte oder fehlgeschlagene Anfragen, z. B. 401, 403, 500 |
| Gesamt | alle Anfragen im Zeitraum |
Über API-Dokumentation öffnen Sie die technische Beschreibung in einem neuen Fenster.
4.1 Ein Token erstellen
- Im Reiter API in der Werkzeugleiste auf + Neu klicken.
- Bezeichnung eingeben, z. B. „SIEM Export". Sie erkennen das Token später daran wieder.
- Maximale Berechtigung dieses Tokens wählen: Nur lesen, Lesen und schreiben oder Lesen, schreiben und löschen.
- Bei Mandanten mindestens einen Mandanten wählen. Zur Auswahl stehen nur Mandanten, die für die API freigegeben sind und in denen Ihre Rolle API-Zugang hat.
- Optional ein Ablaufdatum setzen. Ohne Datum bleibt das Token unbegrenzt gültig.
- Speichern.
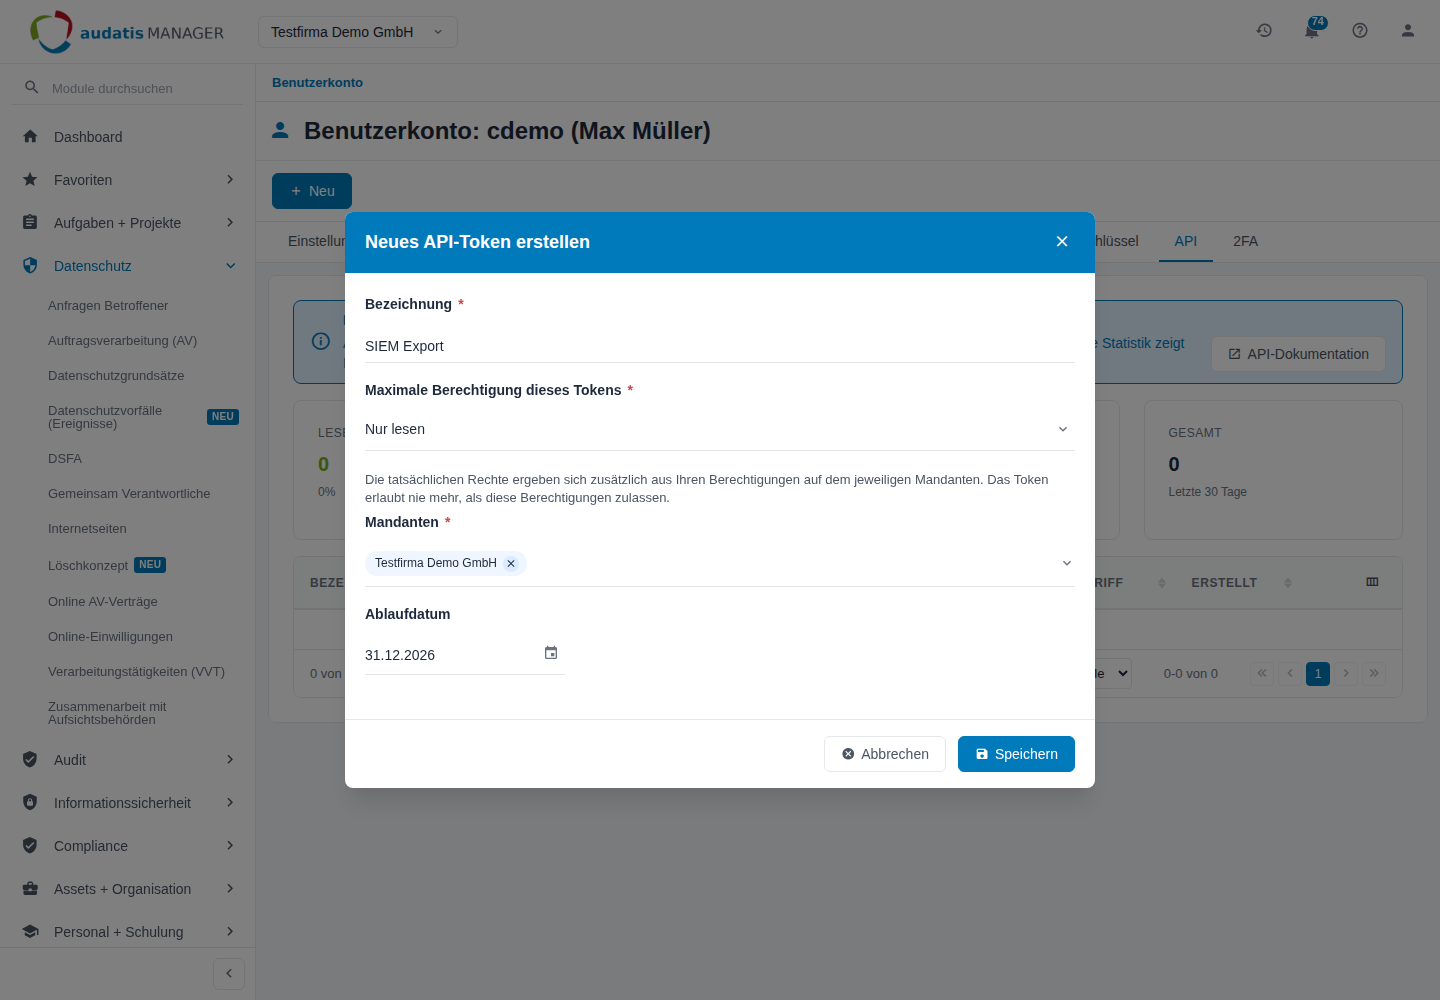
Abbildung 4: Dialog Neues API-Token erstellen
Der Dialog API-Token erstellt zeigt das Token. Klicken Sie auf Kopieren und legen Sie es sofort in einem Passwort-Manager oder direkt in Ihrer Anbindung ab. Nach Verstanden lässt es sich nicht mehr anzeigen.
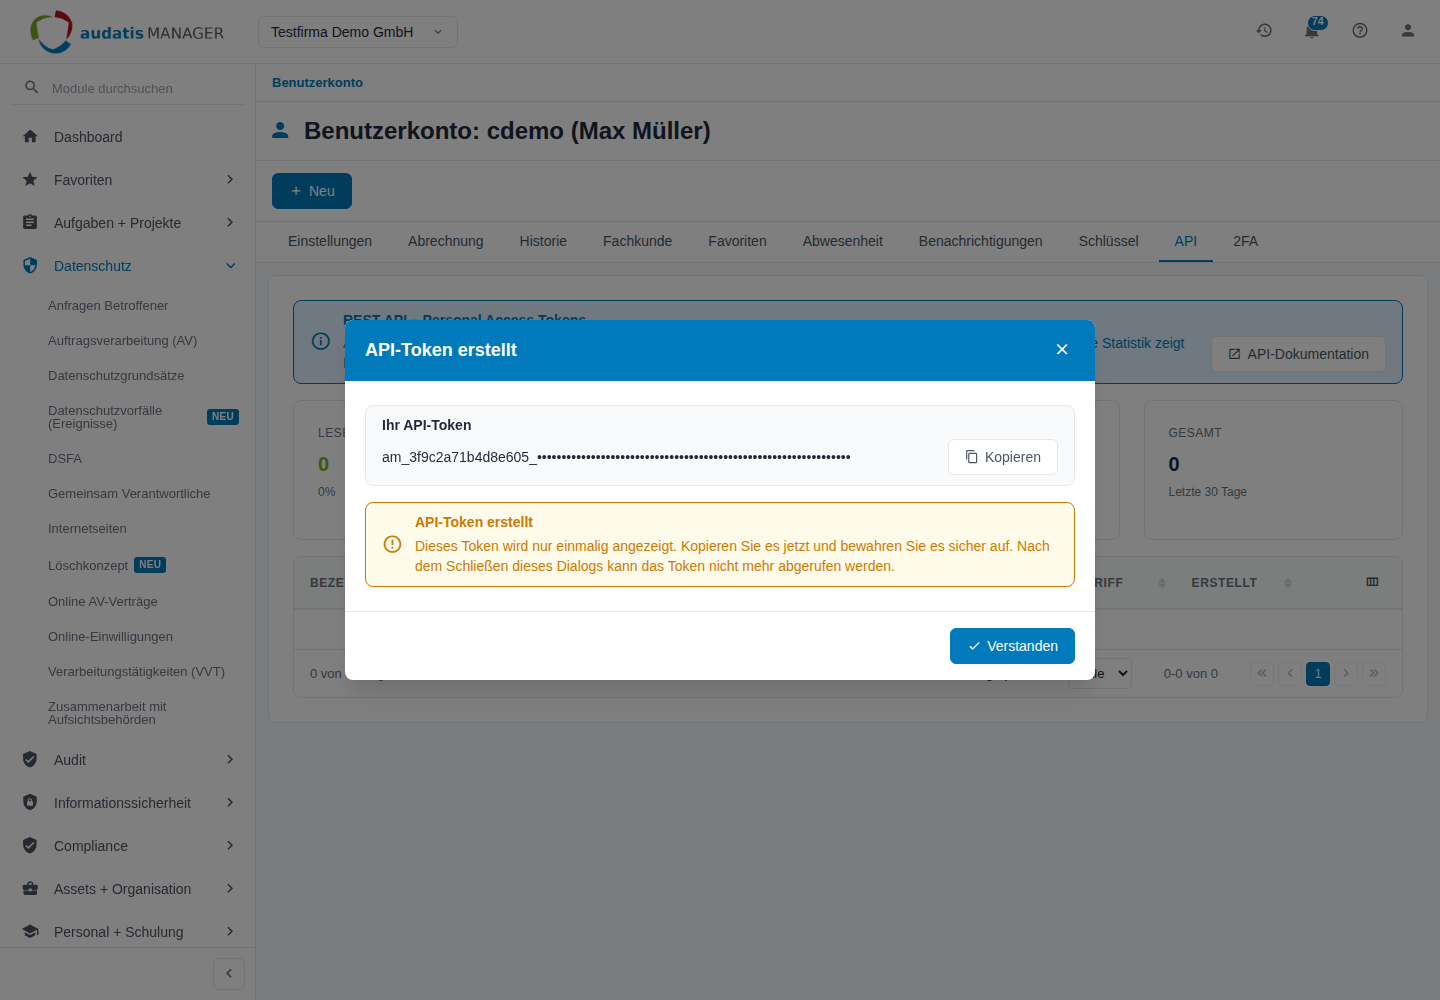
Abbildung 5: Dialog API-Token erstellt mit einmaliger Anzeige
Tipp: Wählen Sie die kleinste nötige Berechtigung. Für reine Auswertungen reicht Nur lesen. Setzen Sie für befristete Vorhaben ein Ablaufdatum, damit vergessene Tokens nicht dauerhaft gültig bleiben.
4.2 Die Token-Tabelle
| Spalte | Bedeutung |
|---|---|
| Bezeichnung | Ihr Name für das Token |
| Mandanten | Mandanten, auf die das Token zugreifen darf. Grau dargestellt: Berechtigung entzogen – der Mandant wurde für die API gesperrt. |
| Berechtigung | maximale Berechtigung des Tokens |
| Ablauf | Ablaufdatum oder Unbegrenzt |
| Status | Aktiv oder Abgelaufen |
| Letzter Zugriff | Datum und Uhrzeit der letzten Anfrage mit diesem Token |
| Erstellt | Erstellungsdatum |
4.3 Ein Token erneuern
Erneuern Sie ein Token regelmäßig, nach einem Personalwechsel oder wenn es in falsche Hände geraten sein könnte.
- In der Zeile des Tokens die Aktion Token erneuern wählen.
- Im Dialog Token erneuern bestätigen.
- Das neue Token Kopieren und in allen angebundenen Systemen eintragen.
Das bisherige Token ist sofort ungültig. Abgelaufene Tokens lassen sich nicht erneuern – legen Sie dafür ein neues an.
4.4 Ein Token löschen
- In der Zeile des Tokens Löschen wählen.
- Im Dialog Token widerrufen bestätigen.
Das Token wird unwiderruflich gelöscht. Alle Systeme, die es verwenden, verlieren sofort den Zugriff.
5 Ein System anbinden
Dieses Kapitel richtet sich an Entwickler und Integratoren.
5.1 Die API-Dokumentation
Unter https://<Ihre Adresse>/api/ finden Sie die technische Dokumentation. Sie öffnet sich, wenn Sie im audatis MANAGER angemeldet sind oder ein gültiges Token mitschicken.
| Eintrag | Inhalt |
|---|---|
| API Setup | Kurzanleitung zur Einrichtung mit Beispielaufruf |
| Scalar | alle Endpunkte mit Feldern, Beispielen und Testmöglichkeit, auch für mehrere Mandanten |
| OpenAPI Spec (curl) | die Beschreibung im OpenAPI-Format zum Einlesen in eigene Werkzeuge |
| OpenAPI Spec (Download) | dieselbe Beschreibung als JSON-Datei |
| REST Explorer | die API Schritt für Schritt über die Verweise der Antworten erkunden |
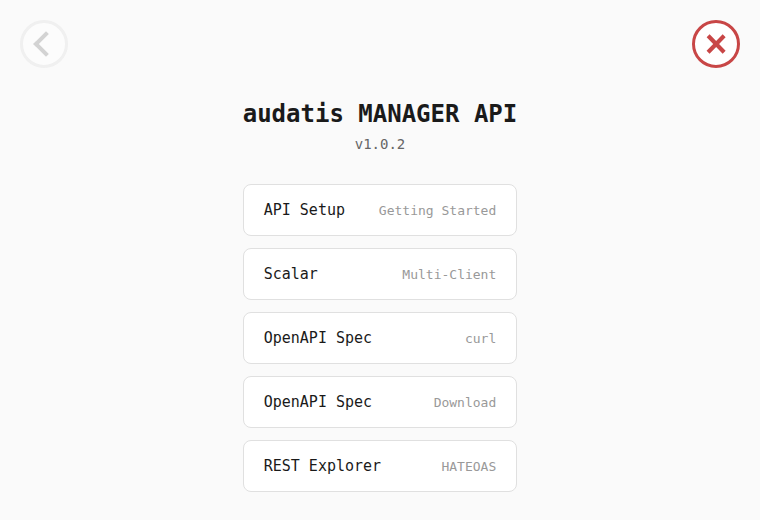
Abbildung 6: Startseite der API-Dokumentation
Die Dokumentation ist in Englisch. Sie ist die verbindliche Referenz für Felder und Werte; dieses Kapitel erklärt die Grundregeln.
5.2 Anmeldung
Jede Anfrage braucht das Token im Kopf:
` Authorization: Bearer am_… `
Erster Test:
` curl -H "Authorization: Bearer am_…" https://<Ihre Adresse>/api/v1 `
Die Antwort enthält Name und Version der API sowie Verweise auf die Mandantenliste, die Sprachen und die Dokumentation. GET /api/v1/clients zeigt die Mandanten, auf die Ihr Token zugreifen darf, mit ihrer Mandanten-ID (id), ihrer URL-Kennung (slug) und Verweisen auf alle Bereiche des Mandanten.
5.3 Aufbau der Adressen
Fast alle Daten gehören zu einem Mandanten. Die Adresse enthält deshalb die Mandanten-ID:
` /api/v1/clients/{mid}/contacts Liste /api/v1/clients/{mid}/contacts/{kid} ein Eintrag `
Auswahllisten, die für alle Mandanten gleich sind (z. B. Status oder Typen), stehen ohne Mandanten-ID, z. B. /api/v1/tasks/statuses.
| Methode | Wirkung | Nötige Berechtigung |
|---|---|---|
GET | abrufen | Lesen |
POST | anlegen | Schreiben |
PUT | ändern | Schreiben |
DELETE | löschen | Löschen |
Beim Anlegen und Ändern senden Sie JSON mit Content-Type: application/json.
5.4 Verfügbare Bereiche
| Bereich | Adresse unter /api/v1/clients/{mid}/ | Möglich |
|---|---|---|
| Mandanten | /api/v1/clients | lesen |
| Aktivitäten | activities | lesen, anlegen, ändern, löschen; Schlagwörter |
| Assets | assets | lesen, anlegen, ändern, löschen; Kategorien, Typen, Schlagwörter |
| Geschäftsprozesse | business-processes | lesen, anlegen, ändern, löschen; Prozesstypen, Schlagwörter |
| Nachweise | certificates | lesen, anlegen, ändern, löschen; Teilnehmende |
| Compliance-Register | compliance-registers | lesen, anlegen, ändern, löschen |
| Kontakte | contacts | lesen, anlegen, ändern, löschen |
| Länder | countries | lesen |
| Anfragen Betroffener | data-subject-requests | lesen, anlegen, ändern; Schlagwörter |
| Dokumentation | documentations | lesen, anlegen, ändern, löschen; zugeordnete Personen |
| E-Learning | elearning | lesen, anlegen, ändern, löschen; Teilnehmende, Lerneinheiten, Lerntests |
| Dateiablage | files | lesen (Dateien, Ordnerbaum); Schlagwörter |
| Daten & Informationen | information-values | lesen, anlegen, ändern, löschen; Klassifizierungen, Textbausteine |
| Maßnahmen (TOM) | measures | lesen, anlegen, ändern, löschen |
| Online-Einwilligungen | online-consents | lesen, anlegen, ändern, löschen |
| Organisationseinheiten | organisations | lesen |
| Mitarbeiter | personal | lesen, anlegen, ändern, löschen |
| Protokolle | protocols | lesen, anlegen, ändern, löschen; Tagesordnungspunkte, Aufgaben, Kommentare, Verlauf |
| Berichte | reports | lesen, anlegen, ändern, löschen; Kapitel; Ausgabe als Word und HTML |
| Risiken | risks | einzelnes Risiko lesen |
| Auftragsverarbeiter | service-providers | einzelnen Eintrag lesen |
| Aufgaben | tasks | lesen, anlegen, ändern, löschen |
| Benutzer | users | lesen |
| Internetseiten | websites | lesen, anlegen, ändern, löschen; Schlagwörter |
5.5 Listen und Seiten
Listen werden seitenweise geliefert. Steuern Sie das mit ?page= (ab 1) und ?per_page= (Standard 25, höchstens 200; größere Werte werden auf 200 begrenzt). Jede Antwort enthält
data– die Einträge,meta–total(Anzahl aller Einträge),page,per_page,total_pages,_links– Verweise aufself,first,lastund, wenn vorhanden,prevundnext.
Folgen Sie für weitere Seiten den Verweisen in _links, statt Adressen selbst zusammenzusetzen.
5.6 Datums- und Zeitangaben
| Art | Format | Beispiel |
|---|---|---|
| Zeitpunkt | ISO 8601 mit Zeitzone | 2026-10-27T14:30:00+01:00 |
| Datum | JJJJ-MM-TT | 2026-10-27 |
Leere Datumsfelder liefert die API als null.
5.7 Fehlermeldungen
Fehler kommen immer als JSON:
` { "error": { "code": "VALIDATION_ERROR", "message": "Request body does not match schema", "details": [ "/: The required properties (last_name) are missing" ] } } `
details erscheint nur bei Validierungsfehlern und nennt je Zeile das betroffene Feld.
| HTTP-Status | code | Bedeutung |
|---|---|---|
| 400 | BAD_REQUEST | Anfrage fehlerhaft, z. B. ungültiger Parameter in der Adresse |
| 401 | UNAUTHORIZED | Token fehlt, ist falsch oder abgelaufen |
| 403 | FORBIDDEN | Recht fehlt: Rolle, Modul, Token-Berechtigung oder Mandant nicht im Token |
| 403 | API_DISABLED | API auf dem Server, im System oder für den Mandanten nicht freigeschaltet |
| 404 | NOT_FOUND | Eintrag oder Adresse gibt es nicht (oder nicht in diesem Mandanten) |
| 405 | METHOD_NOT_ALLOWED | Methode für diese Adresse nicht vorgesehen |
| 415 | UNSUPPORTED_MEDIA_TYPE | Content-Type ist nicht application/json |
| 422 | VALIDATION_ERROR | Pflichtfeld fehlt, Wert ungültig oder JSON nicht lesbar; details nennt die Felder |
| 500 | INTERNAL_ERROR | Fehler im System – bitte mit Uhrzeit an den Support melden |
6 Sicherheit und Datenschutz
Für Systemadministration, Datenschutzbeauftragte und Informationssicherheit.
- Tokens sind persönlich. Jede Anfrage läuft unter dem Namen der Person, der das Token gehört, und wird so protokolliert. Legen Sie für Integrationen eine eigene, eng berechtigte Person an, statt das Token einer Administratorin zu verwenden.
- Kleinste Rechte. Kombinieren Sie eine passende Rolle mit der kleinsten Token-Berechtigung und nur den nötigen Mandanten.
- Befristen und erneuern. Setzen Sie Ablaufdaten und erneuern Sie Tokens regelmäßig. Löschen Sie Tokens, die nicht mehr gebraucht werden.
- Nur verschlüsselt. Rufen Sie die API immer über
https://auf und speichern Sie Tokens nie im Klartext in Skripten oder Repositorys. - Sofort sperren. Bei Verdacht auf Missbrauch: Token löschen, bei Bedarf den Mandanten auf API + Sicherheit deaktivieren oder dort die API für das ganze System ausschalten.
- Auftragsverarbeitung prüfen. Wer Daten über die API an ein anderes System überträgt, gibt sie an einen weiteren Empfänger weiter. Prüfen Sie, ob dieses System im Verzeichnis der Verarbeitungstätigkeiten und – bei externen Anbietern – in der Auftragsverarbeitung erfasst ist.
7 Glossar
| Begriff | Erklärung |
|---|---|
| Bearer-Token | Verfahren, bei dem das Token im Kopf Authorization jeder Anfrage mitgeschickt wird. |
| Endpunkt | Eine Adresse der API zusammen mit der Methode, z. B. GET /api/v1/clients/{mid}/tasks. |
| JSON | Textformat, in dem die API Daten sendet und empfängt. |
| OpenAPI | Standardformat zur Beschreibung von Schnittstellen. Viele Werkzeuge erzeugen daraus Testaufrufe oder Programmcode. |
| REST | Bauart der Schnittstelle: Jede Art von Daten hat eine Adresse, die Methode (GET, POST, PUT, DELETE) bestimmt die Aktion. |
8 Häufige Fragen
Im Profil fehlt der Reiter API. Warum? Ihre Rolle hat in keinem Mandanten das Recht API-Zugang, oder die API ist auf dem Server nicht betriebsbereit. Wenden Sie sich an Ihre Mandantenadministration.
Beim Erstellen eines Tokens wird mein Mandant nicht angeboten. Der Mandant ist auf API + Sicherheit nicht freigegeben, oder Ihre Rolle hat dort keinen API-Zugang. Beides muss erfüllt sein.
Ich habe das Token nicht kopiert. Kann ich es noch einmal anzeigen? Nein. Wählen Sie Token erneuern oder legen Sie ein neues Token an. Das alte wird dabei ungültig bzw. bleibt ungenutzt und sollte gelöscht werden.
Meine Anfrage liefert 403, obwohl das Token gültig ist. Eine Stufe der Freigabekette fehlt: Token-Berechtigung zu niedrig (z. B. Nur lesen bei POST), Mandant nicht im Token, Rolle ohne passenden API-Zugang, Modulrecht zu niedrig oder Mandant nicht freigegeben. Bei API_DISABLED ist die API im System oder für den Mandanten ausgeschaltet.
Sieht die API mehr als ich in der Oberfläche? Nein. Das Token erbt Ihre Rechte und kann nie mehr, als Sie in dem jeweiligen Mandanten dürfen.
Was passiert mit meinen Tokens, wenn mein Konto gesperrt wird oder ich das Unternehmen verlasse? Löschen Sie Tokens vor dem Ausscheiden selbst. Angebundene Systeme sollten auf ein Token einer Person umgestellt werden, die die Integration weiter betreut.
Wird jeder Zugriff protokolliert? Ja. Ihre eigene Nutzung sehen Sie in der Statistik im Reiter API.